



Хиляди организации станаха жертва на мащабна фишинг кампания, при която нападателите използват официалния домейн на Google за изпращане на имейли. Тази атака е особено опасна, тъй като съобщенията изглеждат възможно най-правдоподобно и не будят подозрение дори в системите за защита.
По данни Check Point кампанията се е основавала на функцията за автоматично изпращане на имейли на Google Cloud Application Integration. Тази функция обикновено се използва за изпращане на системни известия, доклади или служебни съобщения. Хакерите обаче са използвали този инструмент, за да изпращат фалшиви имейли, използвайки адреса „noreply-application-integration@google[.]com“. В рамките на две седмици те са успели да изпратят близо 9400 имейла до повече от 3200 получатели.
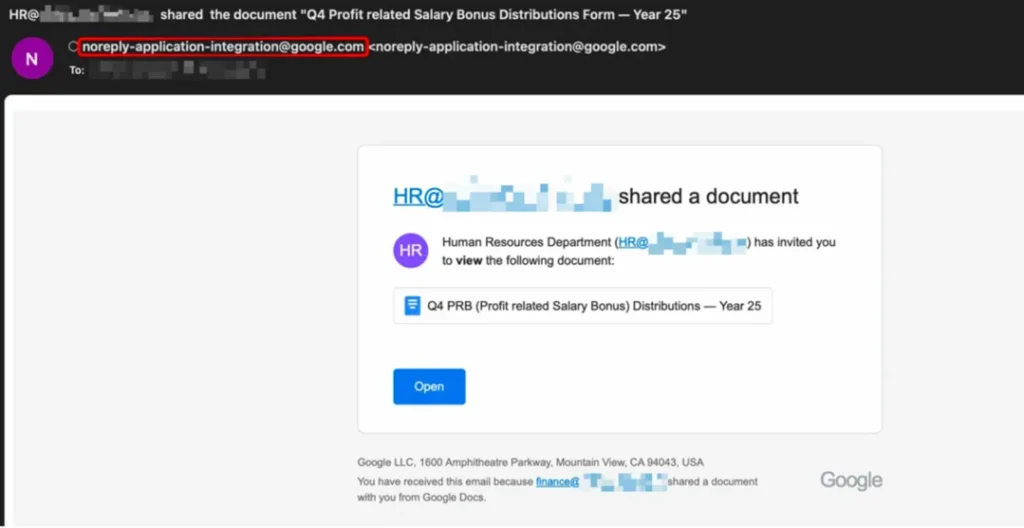
Всяко електронно писмо имитирало известия за услуги: известия за гласова поща, заявки за достъп до файлове и съобщения за промяна на разрешения. Първите кликвания върху линковете наистина водели до легитимна инфраструктура на Google, но след това имало скрито пренасочване към злонамерени ресурси. Този многостепенен преход намалява подозренията и заобикаля автоматичните филтри.
Във веригата за пренасочване са използвани и домейните „googleusercontent[.]com“, което увеличава доверието на потребителите. На една от междинните страници е поставена проверка CAPTCHA, за да се заобиколят скенерите и антиботовете. Крайната точка е сайт, маскиран като страница за влизане в Microsoft, където от жертвата са изискват данни за достъп.
Google потвърди съществуването на подобни атаки и отбеляза, че инфраструктурата на компанията не е била хакната – ставало е въпрос само за злоупотреба с легитимна функция за автоматизация. Някои кампании вече са били блокирани и компанията е въвела допълнителни мерки за защита, но предупреди, че в бъдеще може да има подобни опити за измама с помощта на известни марки.
Специалистите подчертават, че подобен подход нарушава досегашните принципи на филтриране на имейли. Наличието на реален домейн на изпращача, коректна инфраструктура и дори официален дизайн вече не гарантират сигурност – фишингът вече може да се маскира като легитимен трафик.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
