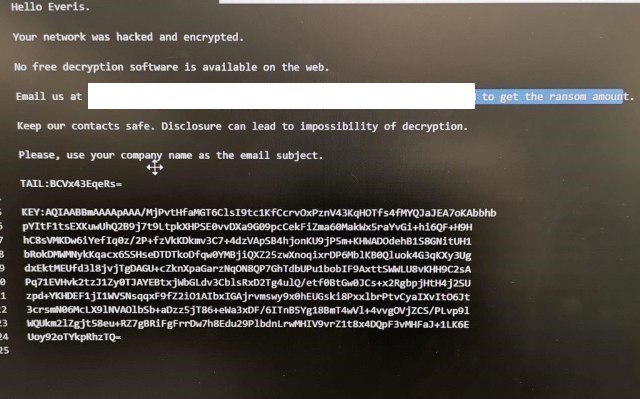
Поне две големи испански организации станаха жертва на рансъмуер атаки в началото на тази седмица, предава Computer Business Review. Сред засегнатите са испанското национално радио Cadena SER, компания, предоставяща услуги за компютърна сигурност и анализ – притежаваната от NTT Data Everis.
Централата на SER е взела решение да изключи голям брой компютърни системи, прекъсвайки работата на регионалните радиостанции и оставяйки тази в Мадрид да работи. От Everis са постъпили по сходен начин, прекратявайки операциите си. Освен това, компанията е прекъснала мрежовите си връзки със своите клиенти и партньори. Компанията, предоставяща IT консултация и услуги разполага с близо 25 000 служители в 18 държави по целия свят. Според доклади на различни медии, и други офиси на Everis са засегнати в рансъмуер атаката. От публикувани в Мрежата изображения е видно, че компанията е станала жертва на BitPaymer, рансъмуер, разпространяван често от криминалната групировка зад Dridex. Авторите на рансъмуер заплахата обикновено имат за цел високопрофилни организации, като за последно това бяха немският производител на инструменти за автоматизация Pilz и френската телевизионна станция M6. Все още не е известен рода на заплахата, с която е атакуван Cadena SER.
Новината за атаките породи безпокойство в местните бизнеси и потребители, които се страхуват, че това може да е вълна от атаки, сходни с тези на WannaCry – страната беше засегната сериозно от криптовируса, който заключи десетки хиляди компютри преди две години. Самата Everis е голяма компания, чиито софтуер се използва всекидневно от много потребители. Появиха се слухове, че и други големи компании в страната са засегнати, което провокира местните клонове на Accenture и KPMG да излязат със специални съобщения в Интернет, че те не са сред засегнатите. Според други информации, успешните атаки са проведени след експлоатиране на CVE-2019-0708, критична уязвимост в RDP протокола, станала известна с името BlueKeep. Официален коментар по тази версия засега няма, но фактът, че множество офиси на Evereis по света също са засегнати може да наклони везните, именно към това предположение.
„Особено лошо впечатлени прави случай, в който престъпници атакуват успешно фирми за IT консултация. Тези, които се предполага, че трябва да ни предпазват от рансъмуер и да ни пазят да не ставаме жертва на подобен род заплахи. Това показва катастрофалната неподготвеност дори и сред технологичните консултанти“, заявява по повод случая с Everis изпълнителният директор на ImmuniWeb Иля Колоченко пред SCMagazine.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!