



Ако сте били сред 150-те милиона души, от които Google принудително поиска да активират двуфакторното удостоверяване на своите акаунти миналата година, то има защо да се считате за късметлия – шансът, акаунтът ви да е бил хакнат, е намалял наполовина.
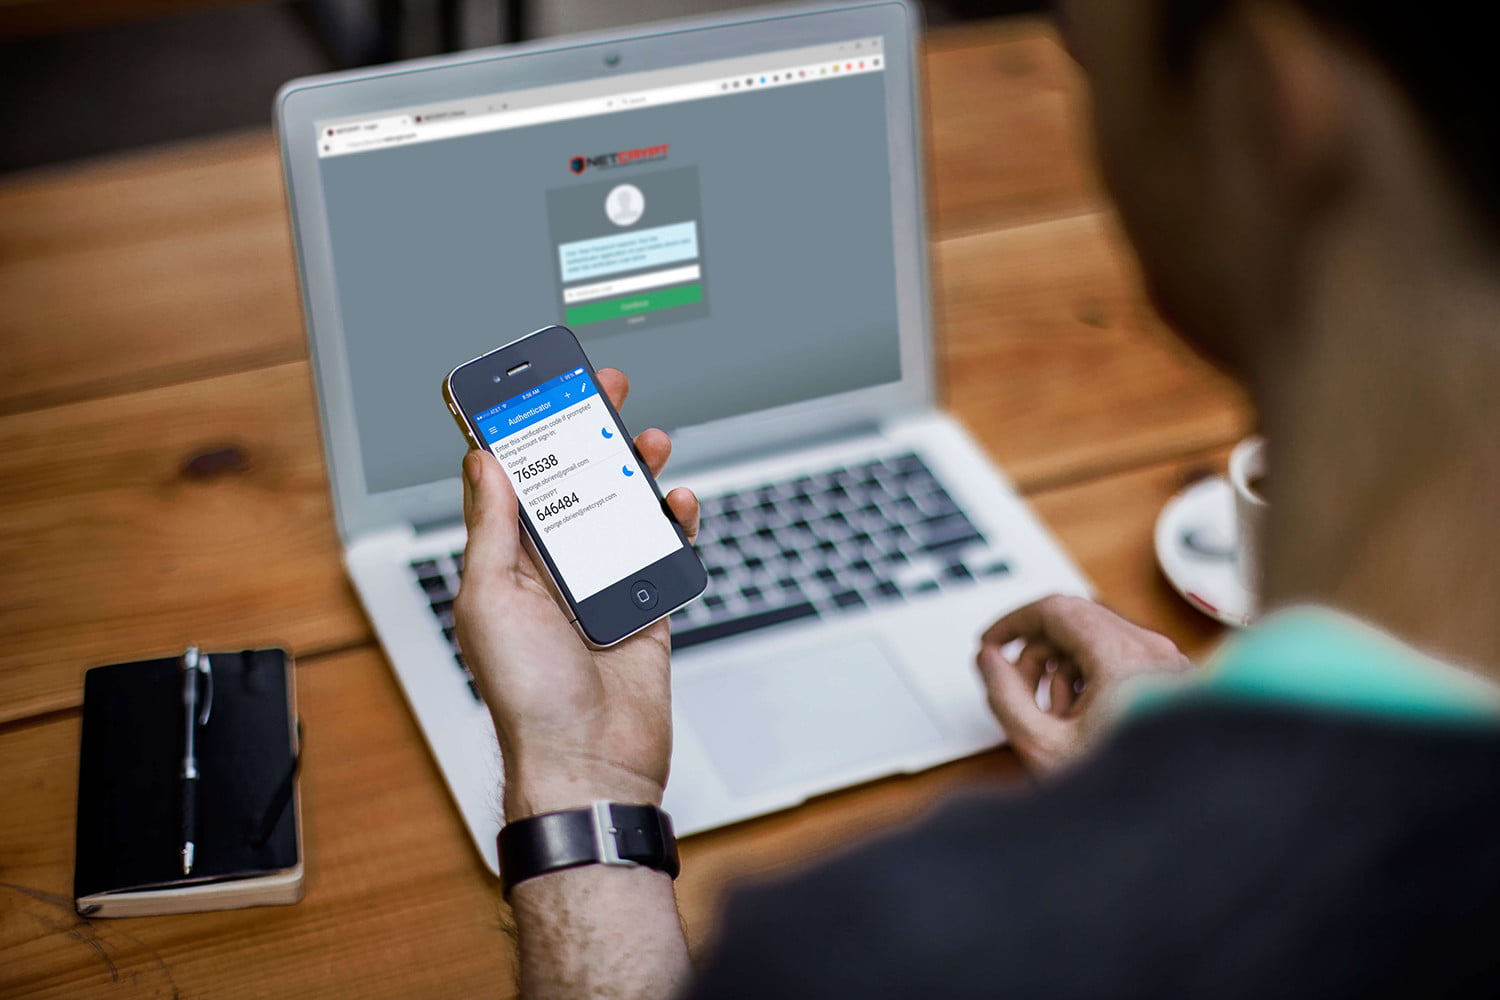
През последните три месеца на 2021 г. Googlе автоматично регистрира повече от 150 милиона притежатели на акаунти и над 2 милиона потребители в YouTube за двуфакторно удостоверяване на акаунтите им. Двуфакторното удостоверяване означава, че при всяко ново влизане от дадено устройство в профила е необходимо потребителите да използват още един метод на верификация освен въвеждането на парола – като те могат да изберат дали това да бъде съобщение с уникален код за потвърждение, хардуерен ключ за защита, използване на собственото токен приложение на Google или друг метод.
Изглежда според данните това изискване се е оказало и оправдано. Вероятността някой от тези 150 милиона акаунти да е бил компрометиран е намаляла наполовина, отколкото е вероятността при акаунтите, в които се влиза само с обикновена парола, стана ясно от официалните данни на Google, публикувани в официална блог статия във вторник.
„Това намаляване на риска от хакерски атаки говори за това колко ефективно може да бъде наличието на двуфакторно удостоверяване и използването на втора стъпка за защита на вашите данни и лична информация“, казват от Google. „Когато включите двуфакторното удостоверяване (или ние направим това вместо вас), намалявате реално и измеримо шансовете достъпа до профила Ви да бъде компрометиран“, се допълва още в блог статията.
Google има сериозна мотивация да подтиква своите потребители да използват двуфакторно удостоверяване и по-надеждни методи за влизане. По света милиарди души използват профили в Gmail, Google Workspace и YouTube. Това прави услугите на компанията примамлива мишена за хакери, които често използват всевъзможни трикове, за да извлекат личната информация на потребителите. А имейл акаунтите в Gmail често са критично важни за защита – обикновено достъпа до всички други акаунти на потребителите става чрез нулиране на паролата, което се осъществява по имейл, така че един компрометиран имейл може да доведе до редица други хакерски атаки.
Преминаването към двуфакторно удостоверяване е голяма стъпка за много хора, но вероятно не и последната, тъй като компаниите се опитват да се справят с все по-очевидните недостатъци при влизането само с парола. Често ние забравяме пароли, избираме слаби такива и използваме повторно пароли за множество сайтове. Услугата Have I Been Pwned, която ви предупреждава за изтичане на чувствителна информация, е събрала списък с повече от 613 милиона пароли, открити при пробиви на данни.
Многофакторната автентификация означава, че дори някой да разполага с паролата за Вашия акаунт, това няма да има голямо значение, тъй като има втора задължителна стъпка, за да получи достъп до профила, която често включва уникална динамична еднократна парола, което по същество значително намалява риска от атаки. Също така помага да се подготви почвата и да се даде възможност за бъдеще, в което да изхвърлим паролите изцяло.
Какви са несъвършенствата на двуфакторното удостоверяване?
Разбира се, двуфакторното удостоверяване далеч не е съвършено – хардуерните токени, приложенията за верификация и генериране на еднократни динамични пароли могат да бъдат компрометирани с физически достъп до устройството, на което се съхраняват, макар че достъпът до тях също се осъществява със специален код.
Друг проблем на двуфакторното удостоверяване се наблюдава в случаите, когато се използва генериране на уникален СМС код, който ще изпраща на потребителя, за да може той да се впише в акаунта си. През последните няколко години стана популярно т.нар. „клониране на SIM карти“, при което заинтересовани лица биха могли да получат дубликат на SIM картата на потребителя, която обслужва телефонния номер, на който се изпраща еднократната генерирана парола. В известните ни досега случаи това се е осъществявало през мобилните оператори – обикновено хакерите са успявали да заблудят служителите или са ги подкупвали, за да издадат втора едновременно активна SIM карта със същия телефонен номер, а когато това не е възможно директно са заменяли основната SIM карта на потребителя. Въпреки това обаче, тук става дума за уникални, специфични и много частни случаи, които макар и да очертават несъвършенствата на двуфакторното удостоверяване, не могат да оспорят неговата висока надеждност и защита. След като тези няколко случая станаха известни в публичното пространство, множество мобилни оператори по целия свят започнаха да затягат значително мерките и контрола на потребителското си обслужване, както и да наблюдават много по-стриктно и изкъсо крайния процес по обслужване в търговските си обекти, както и санкциите за служителите при подобни нарушения, въпреки че риска от човешкия фактор подобно компрометиране да се случи все пак не е елиминиран.
Microsoft популяризира удостоверяване без парола, което използва биометрична технология като идентификация на лицето на Windows Hello, приложения за удостоверяване на базата на телефон и ключове за сигурност. Google също се надява постепенно да премахне паролите.
Apple, която изисква двуфакторна автентификация, когато настройвате ново устройство или влизате в акаунта си на Apple в мрежата, също настоява в същата посока. Компанията работи и по технология, наречена ключове за достъп за iCloud, която ще позволи влизане без парола, като в момента бета тестери и разработчици имат възможност да изпробват функцията.
Цялата основополагаща работа на най-големите световни технологични компании е добра индикация, че ако използвате само пароли за влизане, трябва да се подготвите за някои промени. Това също така показва, че ще видим по-сигурни алтернативи на често срещаната, но несъвършена форма на двуфакторно удостоверяване чрез текстови съобщения, изпращани до телефона ви.
Google също така е и голям привърженик на хардуерните ключове за сигурност – това са малки устройства, които се свързват безжично или чрез USB портове с устройството, на което ползвате акаунта си. Използването им доказано е предотвратило множество опити за фишинг атаки не само спрямо потребители, но и спрямо служители на Google. Въпреки това обаче не изглежда вероятно те да станат масови, като освен че представляват физически носител, за чието съхранение трябва да се грижим, цената им също фактор, дори евтините ключове за сигурност струват най-малко 30 щатски долара.
Друга голяма промяна в сигурността е приемането на мениджъри на пароли като LastPass, 1Password, Bitwarden и KeePass. Google насочва хората към собствен мениджър на пароли, който е вграден в Chrome и Android и може да се използва и на iOS. Apple също вгради мениджър на пароли в своя софтуер за iPhone, iPad и Mac и с помощна програма, която позволява да се използва в Windows.
Бъдещето на биометричните методи на удостоверяване?
Често напоследък още се спекулира, че бъдещето на технологиите за удостоверяване и сигурност е в биометричните данни. Макар и на този етап да изглежда трудно възможно този метод да бъде приет повсеместно или да замести изцяло паролите, биометричните методи за сигурност навярно също ще намерят своето място по отношение на гарантирането на потребителската безопасност. В някои страни, в които има реализирано електронно управление на високо ниво, биометричните данни са основен метод за верификация на гражданите, когато се налага те да се представят пред службите и администрацията по електронен път. Някои компании също така използват биометричните данни като сканиране на лице, пръстов отпечатък или други данни като основен метод за верифициране на служителите си на високо равнище, като със сигурност би имало потенциал да се разработят подобни технологии и за ползване от потребителите. Както вече споменахме, Windows Hello е основен инструмент, който в момента доминира в света на биометричното удостоверяване на потребителите, така че тази методология със сигурност има известен потенциал да навлезе и за по-широка употреба. Макар и злоупотребите при нея също да не са изключени и тя да има своите несъвършенства, това далеч не означава, че ще бъде захвърлена, още преди да е била ефективно реализирана. Как точно това обаче ще стане и доколко ще бъде повсеместно, предстои да видим.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
