



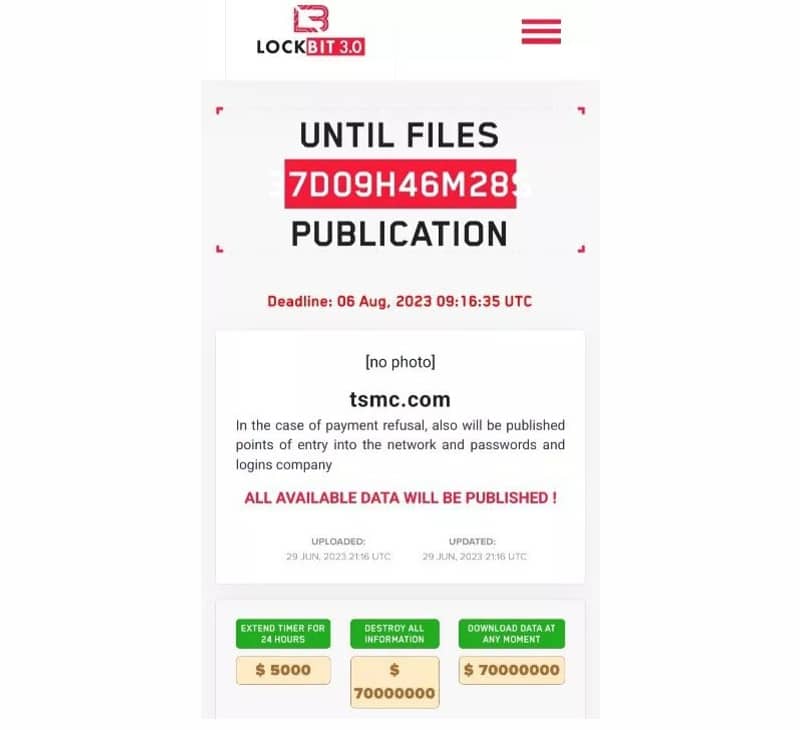
Групата рансъмуер LockBit твърди, че е хакнала Taiwan Semiconductor Manufacturing (TSMC), който е най-големият контрактен производител на чипове. Киберпрестъпниците искат откуп от 70 милиона долара до 6 август и заплашват с изтичане на поверителни данни. Компанията каза, че мрежата ѝ не е засегната, но един от нейните доставчици на ИТ-оборудване наистина е бил хакнат. TSMC незабавно спря комуникацията със засегнатия доставчик. От компанията подчертаха, че това е обичайна процедура в подобна ситуация. В момента органите на реда разследват инцидента.
„Един от нашите доставчици на ИТ-оборудване претърпя информационно изтичане относно настройки на сървъра“ — каза TSMC в изявление. — Всеки хардуерен компонент преминава през серия от цялостни проверки и настройки, включително и конфигурация за безопасност, преди да бъде инсталиран в системата на TSMC. Според резултатите от одита този инцидент не е повлиял на бизнес-операциите на компанията и не е компрометирал никаква информация за клиентите на TSMC.“
Печално известната рансъмуер група оповести условията си публично на 29 юни и даде на TSMC седем дни за отговор, заплашвайки да разкрие големи количества чувствителна информация. След това, крайният срок беше удължен до 6 август. Групата публикува екранна снимка, съдържаща имейл от домейна tsmc.com.
 TSMC каза, че жертвата е тайванският системен интегратор Kinmax Technology, който е специализиран в мрежите, съхранението и управлението на бази данни и по ирония на съдбата, и на сигурността. Kinmax Technology работи с различни мултинационални компании, включително и Cisco, HPE, Microsoft, Citrix, VMware и Nvidia.
Kinmax твърди, че въпреки че хакването се е случило, повечето от разкритите данни са свързани с основни инструкции, съдържащи настройки по подразбиране, които компанията предоставя на всички свои клиенти. Kinmax изрази дълбокото си съжаление към засегнатите партньори, тъй като „изтеклите данни съдържаха имена на клиенти, което създаде потенциално неудобство“. Компанията казва, че вече е внедрила по-строги протоколи за сигурност, за да предотврати подобни ситуации в бъдеще.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
