



2024 година беше важна година за света на киберсигурността, белязана от множество кибератаки, пробиви в данните, появата на нови хакерски групировки и откриването на множество уязвимости от типа „нулев ден“. Сред многото събития могат да се откроят няколко от най-забележителните случаи.
Хакери атакуваха Internet Archive: Откраднати данни на 33 милиона потребители
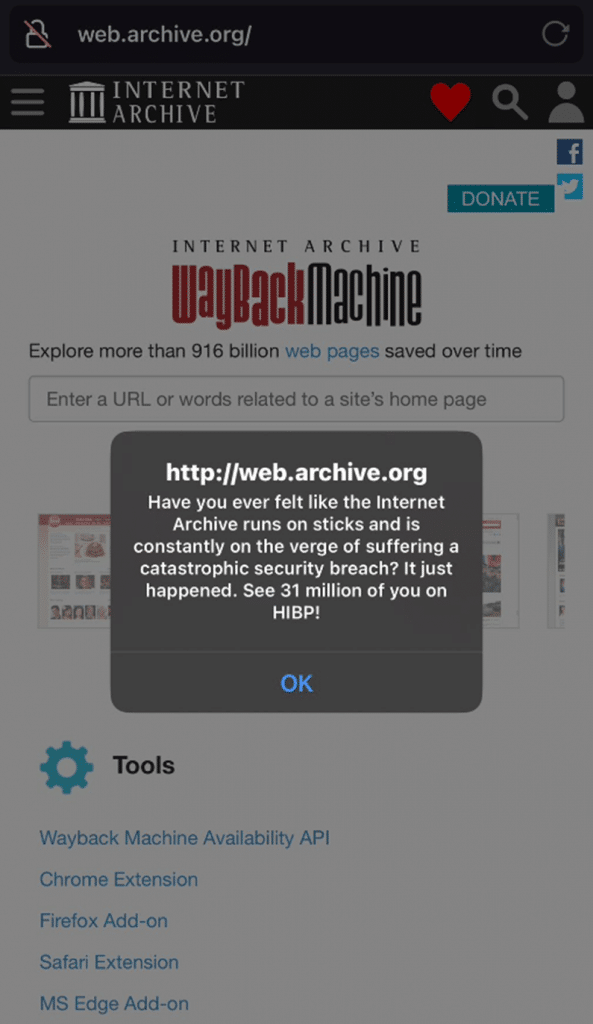
На 9 октомври 2024 година Internet Archive, най-голямата онлайн библиотека стана жертва на две едновременни атаки. Първата доведе до изтичане на данни на 33 милиона потребители. Хакерите получиха достъп чрез отворен конфигурационен файл на GitLab, който съдържаше токен за удостоверяване. Нападателите успяха да изтеглят изходния код на сайта, да намерят допълнителни идентификационни данни и да откраднат базата данни на потребителите. Втората атака беше DDoS атака, организирана от (вероятно пропалестинската) групировка SN_BlackMeta. Едновременните атаки нанесоха сериозни щети на организацията.
Проблемна актуализация на CrowdStrike Falcon парализира милиони устройства с Windows по света
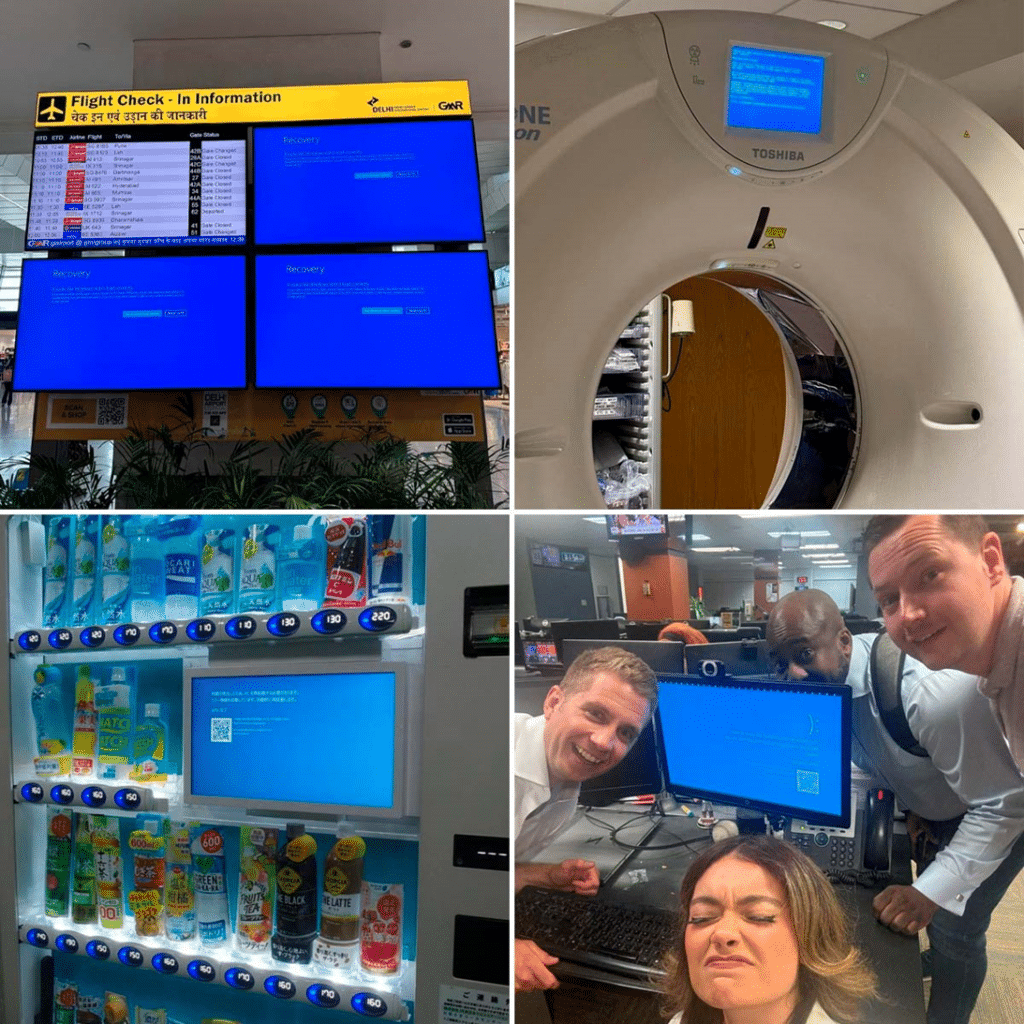
На 19 юли дефектна актуализация на сигурността CrowdStrike Falcon доведе до срив на 8,5 милиона устройства с Windows по целия свят. Некоректен драйвер е причинил рестартиране и невъзможност за достъп до системата без безопасен режим. Инцидентът засегна много организации, като например финансови компании, болници и авиокомпании. Възползвайки се от ситуацията, киберпрестъпниците започнаха да разпространяват фалшиви инструменти за възстановяване със зловреден софтуер. Въпреки, че Microsoft пусна помощна програма с кръпка, възстановяването отне седмици. Инцидентът стана причина да се преразгледа политиката за работа със системни драйвери.
Kaspersky беше заменен от UltraAV в САЩ
САЩ забраниха Kaspersky през юни, като дадоха на клиентите срок до септември да заменят софтуера. Компанията спря актуализациите и предаде клиентската си база на UltraAV. Тогава около един милион потребители в САЩ се сблъскаха с неочаквана ситуация: антивирусът на Kaspersky беше автоматично деинсталиран и новият софтуер беше инсталиран без уведомление. Ситуацията предизвика вълна от недоволство сред потребителите.
Както се оказа обаче, не всички американци са готови да се откажат от обичайната си антивирусна програма. Някои са намерили начини да заобиколят забраната и да останат верни на продуктите на Kaspersky въпреки санкциите.
Microsoft пострада от хакерите на Midnight Blizzard
През януари Microsoft разкри, че хакерската група Midnight Blizzard е получила достъп до корпоративни имейл акаунти през ноември 2023 година. Като са използвали уязвимости в стари тестови акаунти, киберпрестъпниците са откраднали данни за разследвания на Microsoft. През март хакерите отново проникнаха в системата, като откраднаха изходен код и достъп до имейл акаунти на федералните агенции на САЩ.
Гигантското изтичане на данни от National Public Data
През август в хакерски форум се появиха записи, съдържащи личната информация на 272 милиона американци. Данните включваха номера на социални осигуровки, адреси и имейли. Информацията е била открадната от базата данни National Public Data (NPD). Хакерите се опитали да продадат записите за 3,5 милиона долара, но по-късно ги публикували безплатно. Според експерти това е един от най-големите пробиви в данните в историята на САЩ.
През октомври компанията обяви фалит. Решението беше взето на фона на множество съдебни искове, в които се искаше компанията-майка Jerico Pictures да плати обезщетение.
Атаките срещу мрежови устройства се засилват
През 2024 година се наблюдаваха масирани атаки срещу устройства на Fortinet, TP-Link и Cisco. Тези устройства, които се намират на ръба на мрежата осигуряват на хакерите лесен достъп до вътрешните системи. Сред високопрофилните случаи са атаките на китайски хакери срещу 20 000 системи FortiGate и използването на ботнета Quad7 за „зомбиране“ на мрежови устройства за по-нататъшни кибератаки.
Освен това, поради повишената заплаха за сигурността САЩ обмислят да забранят китайските устройства TP-Link.
Хакери парализираха Change Healthcare
През февруари кибератака срещу Change Healthcare предизвика смущения в системата на здравеопазването в САЩ. Пациентите не можеха да получат отстъпки за лекарства, а лекарите не можеха да обработват застрахователни искове. Хакерите откраднаха 6 TB данни и компанията плати откуп в размер на 22 милиона долара. По-късно нападателите използваха отново данните за нови заплахи, измъквайки още пари.
Атаката над Snowflake чрез откраднати пълномощия
През пролетта хакерите започнаха да продават данни за клиентите на Snowflake, използвайки откраднати акаунти. Сред засегнатите бяха AT&T, Ticketmaster и други компании. Откраднатите бази данни бяха използвани за изнудване и последващи атаки.
Операция Cronos срещу LockBit
През февруари международната операция „Кронос“ извади от строя инфраструктурата на LockBit. Сървърите на групата, портфейлите за криптовалути и контролните панели бяха изключени. Пет дни по-късно обаче хакерите възобновиха дейността си, като заплашиха да засилят атаките срещу правителствени системи.
Атаките на китайската групировка Salt Typhoon срещу американските телекоми
Китайски хакери атакуваха телекомуникационни компании като AT&T и Verizon, за да откраднат данни за обаждания и съобщения. Атаките породиха опасения за националната сигурност на САЩ. Законодателите предложиха по-строги изисквания за киберсигурност за телекомуникационните компании.
Нарастващата заплаха от инфостилърите
Инфостилърите, които крадат данни от браузъри и портфейли за криптовалути се превърнаха в основен инструмент на хакерите през 2024 година. Експертите съветват да се използва двуфакторно удостоверяване за максимална защита.
Атаката с рансъмуер на Black Suit срещу CDK Global
CDK Global, основен доставчик на SaaS платформи за автомобилни дилъри беше атакувана от групата Black Suit. Инцидентът предизвика сериозни смущения в работата на търговците на автомобили в цялата страна. Платформата, която предоставя CRM, финансово управление, управление на инвентара и заплатите, беше недостъпна. Много дилъри не можеха да извършват продажби, да обработват заеми и да поръчват части.
CDK Global беше принудена да спре системите, за да ограничи атаката, което парализира много предприятия. Тази атака беше една от най-опустошителните в автомобилната индустрия на САЩ.
Спорната функция Recall в Windows 11 предизвика полемика относно защитата на личните данни
Microsoft представи функцията Windows 11 Recall, която трябваше да бъде иновативен инструмент за възстановяване на данни. Експерти по киберсигурност обаче заявиха, че функцията крие рискове за неприкосновеността на личния живот, тъй като може да се превърне в нова точка за атака за хакерите.
Въпреки усъвършенстванията, като филтриране на чувствителна информация и задължително потвърждение чрез Windows Hello, тестовете разкриха изтичане на данни, включително номера на кредитни карти. В резултат на това Microsoft продължи да усъвършенства функцията, но пускането ѝ на пазара беше отложено.
Наказателни обвинения срещу севернокорейски ИТ специалисти
През 2024 година в Съединените щати се увеличи активността на севернокорейски служители, които приемат работа в американски ИТ компании с фалшива самоличност. Специалистите използвали позицията си, за да се занимават с кибершпионаж и да финансират ядрената програма на Северна Корея.
В един от случаите Министерството на правосъдието на САЩ повдигна обвинения на 14 севернокорейски граждани, които са били незаконно наети на работа в американски компании, използвайки откраднати самоличности на американци.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
