


Ще бъде ли отстранен недостатъкът, който дава възможност за скрито вкарване на вируси в кода?
Изданието BleepingComputer е идентифицирало проблем в платформата GitLab, който позволява на нападателите да разпространяват зловреден софтуер. Това става чрез коментари в хранилищата. Подобна функция може да се използва за създаване на капани, които изглеждат като легитимни файлове от известни проекти.
Според изследването киберпрестъпниците могат да прикачат файлове в коментарите към хранилищата и тези файлове се качват в CDN на GitLab. Така например при теста са използвани файлове, които са преименувани, за да се създаде впечатление, че са нови версии на софтуер от популярни проекти. Като например Inkscape и Wireshark. В действителност те са били просто обикновени JPG изображения, преименувани на „.exe“.
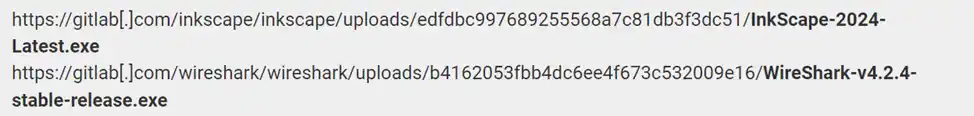
Злонамерените файлове получават URL адрес, който включва MD4 или MD5 хеш, което затруднява идентифицирането на фалшивите връзки без специализирани познания. Връзките към тези файлове остават активни дори след изтриване на коментара или ако коментарът така и не е публикуван.
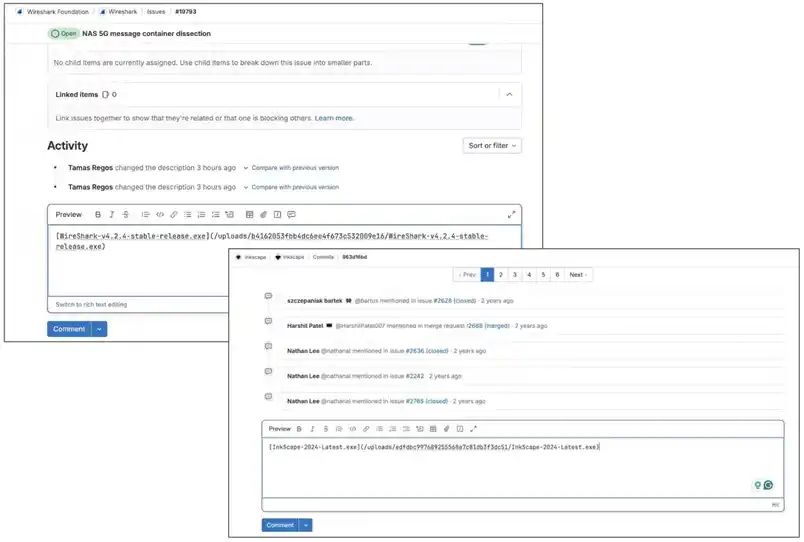
Тази уязвимост може да се използва за маскиране на зловреден софтуер като актуализации или нови версии на софтуера. Това е наистина сериозна заплаха за сигурността. Потребителите, които изтеглят файлове, вярвайки, че идват от надеждни източници, рискуват да станат жертва на измамници.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
