



В четвъртък ФБР обвини хакери, свързани със севернокорейското правителство, че миналия месец са откраднали над 600 млн. долара в криптовалута от компания за видеоигри – последната от поредицата дръзки кибератаки, свързани с Пхенян.
„Чрез разследването си успяхме да потвърдим, че Lazarus Group и APT38, свързани с КНДР, са отговорни за кражбата на 620 млн. долара в Ethereum, за която бе съобщено на 29 март“, се казва в изявление на ФБР.
ФБР има предвид неотдавнашното проникване в компютърната мрежа, използвана от Axie Infinity – видеоигра, която позволява на играчите да печелят криптовалута. Sky Mavis, компанията, създала Axie Infinity, обяви на 29 март, че неидентифицирани хакери са откраднали еквивалента на приблизително 600 млн. долара – оценени към момента на откриването на хака – на 23 март.
В четвъртък Министерството на финансите на САЩ наложи санкции на Lazarus Group – широка група хакери, за които се смята, че работят от името на севернокорейското правителство. Министерството на финансите санкционира конкретния „портфейл“, или адрес на криптовалута, който е бил използван за изтегляне на пари от хакването на Axie Infinity.
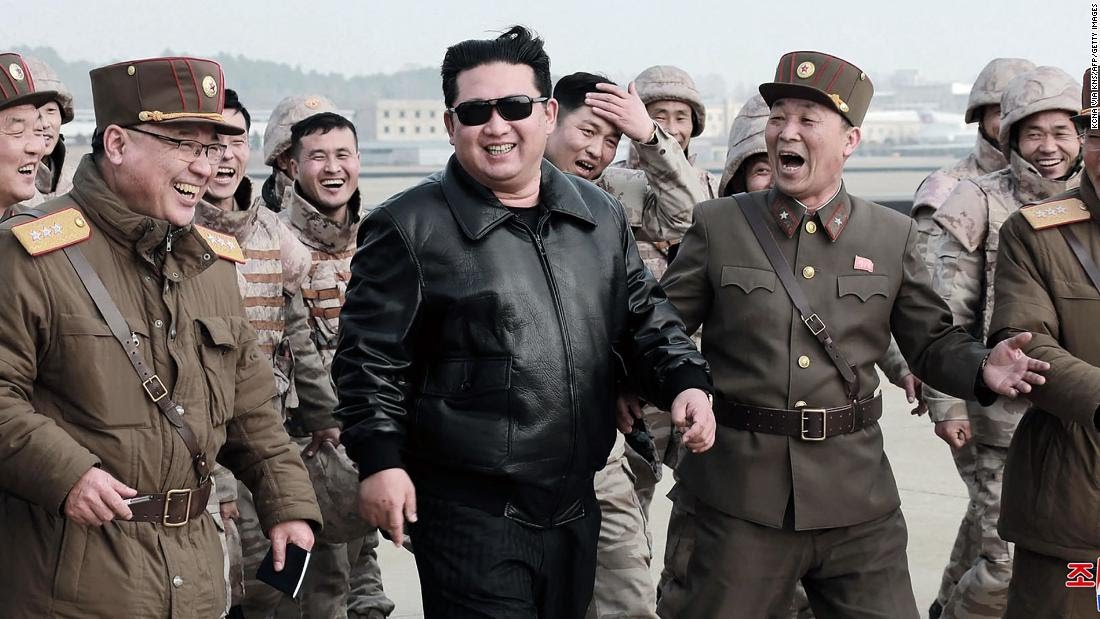
Според група на ООН и външни експерти по киберсигурност, кибератаките са важен източник на приходи за севернокорейския режим от години, тъй като лидерът му Ким Чен Ун продължава да се стреми към създаване на ядрено оръжие.
Миналия месец Северна Корея изстреля това, което се смята за първата ѝ междуконтинентална балистична ракета от повече от четири години.
Според Chainalysis, фирма, която проследява транзакциите с цифрови валути, през последните години Lazarus Group е откраднала криптовалута на стойност около 1,75 млрд. долара.
„Хакването на бизнес с криптовалута, за разлика от търговец на дребно например, по същество е банков обир със скоростта на интернет и финансира дестабилизиращата дейност на Северна Корея и разпространението на оръжия“, казва Ари Редборд, ръководител на правните въпроси в TRM Labs, фирма, която разследва финансови престъпления. „Докато са успешни и печеливши, те няма да спрат.“
Докато вниманието на много анализатори в областта на киберсигурността е насочено към руските хакерски атаки в светлината на войната в Украйна, заподозрените севернокорейски хакери далеч не спират.
Миналия месец специалисти от Google разкриха две различни предполагаеми севернокорейски хакерски кампании, насочени към американски медии и ИТ организации, както и към секторите на криптовалутите и финансовите технологии.
Google има политика за уведомяване на потребителите, които са обект на посегателства от страна на спонсорирани от държавата хакери.
Шейн Хънтли, който ръководи Групата за анализ на заплахите на Google, заяви, че ако даден потребител на Google има „каквато и да е връзка с това, че участва в Биткойн или криптовалута“ и получи предупреждение за подкрепяно от държавата хакерство от Google, то почти винаги се оказва, че става въпрос за севернокорейска дейност.
„Изглежда, че това е постоянна стратегия за тях да допълват и да печелят пари чрез тази дейност“, каза Хънтли пред CNN.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
