



Kaspersky Lab съобщи, че хакери са използвали фишинг страници, имитиращи Google Play Store, за да подмамят потребителите да инсталират фалшиво приложение Starlink за Android, което тайно използва смартфона за добив на криптовалутата Monero. В момента зловредният софтуер е насочен към потребителите в Бразилия, понеже страната е вторият по големина пазар за Starlink с над 1 милион потребители.
Първоначално хакерите разпространявали зловредния софтуер чрез фалшиво приложение на бразилската социалноосигурителна система. Наскоро същото злонамерено софтуерно приложение започна да се разпространява като фалшиво приложение на Starlink. При инсталирането се появява съобщение за необходимостта от изтегляне на актуализация, но всъщност това е трик, чиято цел е да подмами потребителя да предостави на хакерското приложение необходимите разрешения, което отваря пътя за осъществяване на пълноценна атака.
След това зловредният софтуер изтегля майнъра на криптовалутата Monero. Освен това на смартфона на жертвата се инсталира троянски кон – софтуер, който позволява на хакера да следи и прехваща функциите на устройството от разстояние, включително управлението на камерите и прехващането на идентификационни данни, включително ПИН кодове, графични ключове и пароли на компрометираните устройства.
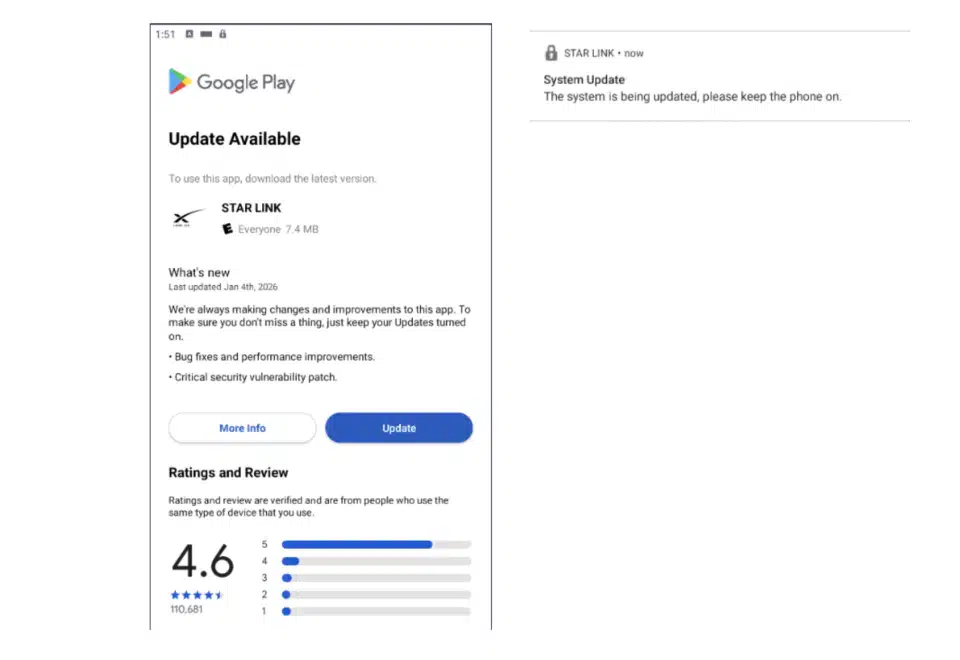
„Процесът на доставка на полезния товар имитира актуализиране на приложението. Зловредният софтуер използва разрешението REQUEST_INSTALL_PACKAGES за инсталиране на APK файлове, заобикаляйки Google Play.“
съобщи представител на Kaspersky Lab
Една от интересните характеристики на зловредната програма е цикличното възпроизвеждане на аудиофайл, който е почти невъзможно да бъде, така че е невъзможно да бъде прекратен, поради което е получил името BeatBanker. За да избегнете проникването на злонамерен софтуер в смартфона си, следва да спазвате елементарните правила за цифрова хигиена: използвайте официалния магазин за приложения и не инсталирайте приложения от неизвестни разработчици.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
