


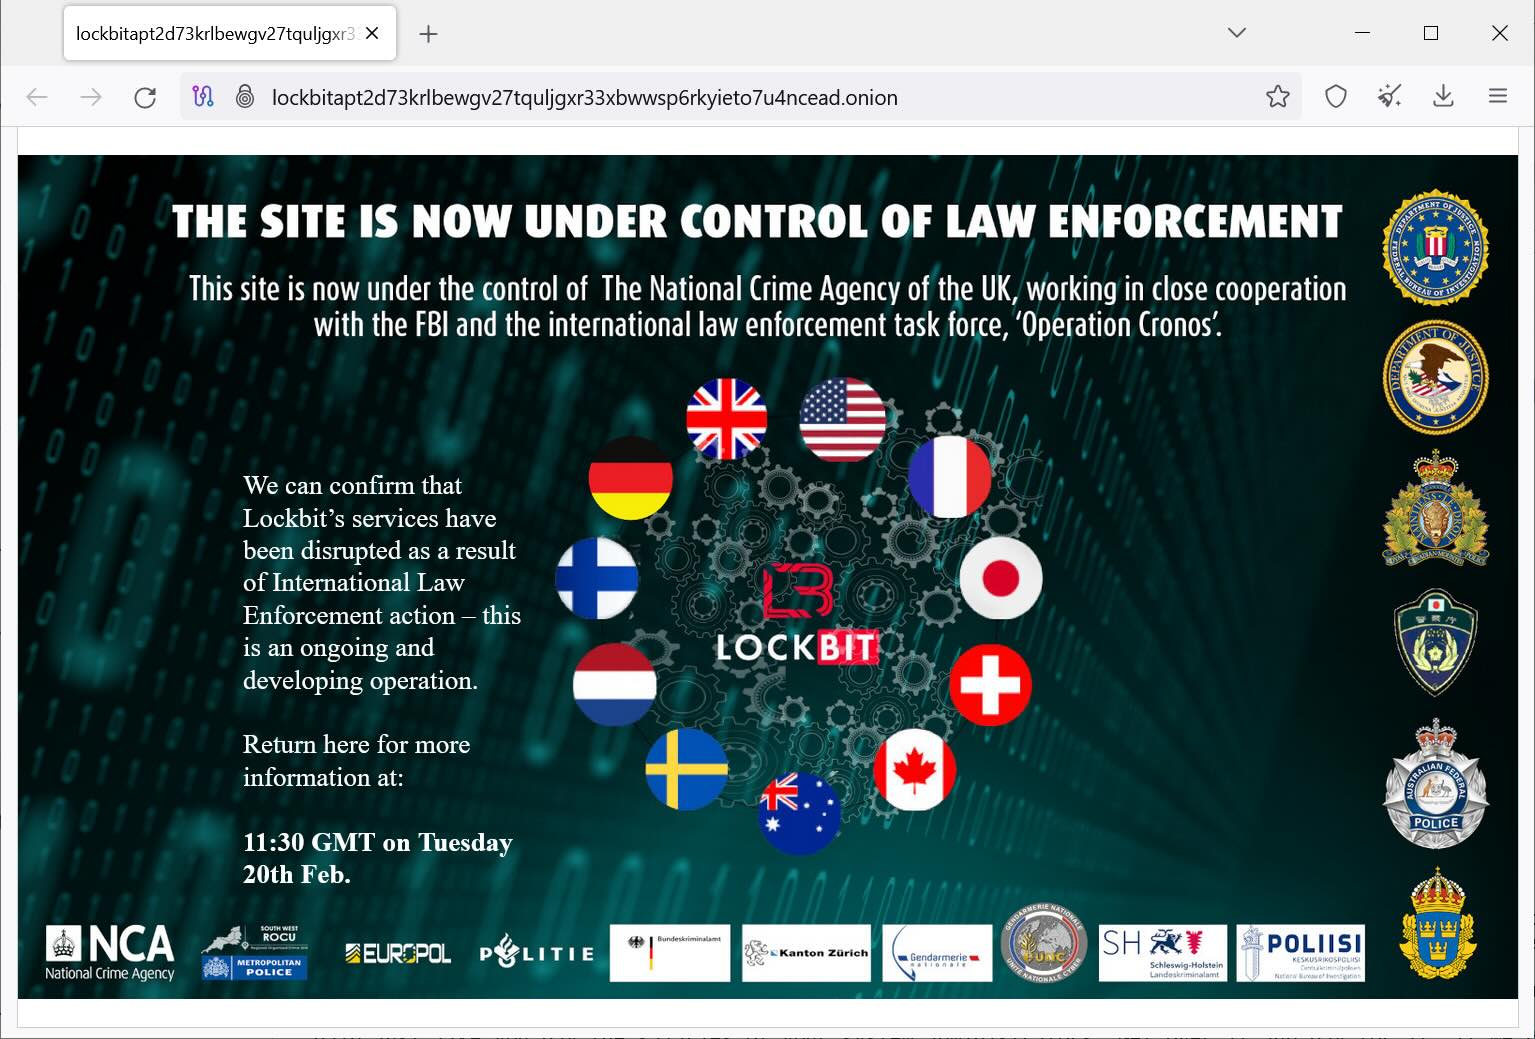

LockBit, най-актуалната рансъмуер група днес, е понесла сериозен удар от общо усилие на международните правоприлагащи органи, предава Bleepring Computer. В операцията, наречена „Кронос“ (Operation Cronos) са взели участие агенции от 11 държави.
Участващите в операцията са успели да свалят сайта на групата, на който обявяват жертвите си. Заедно с това те са успели да проникнат сървърите на LockBit, както и сайтовете, които използват за преговори. Към настоящия момент на главната страница на основния сайт на групата стои съобщение на Националната агенция за борба с престъпността на Великобритания (National Crime Agency, NCA).
„Сайтът вече е под контрола на органите на властта. Тази страница се контролира от NCA. Работейки в тясно сътрудничество с ФБР и международен специален екип, „Операция Кронос“, гласи съобщението на сайта на LockBit.
Bleeping привеждат признание за успеха на акцията от човек, който се предполага, че стои начело на Lockbit. Изданието цитира лице с псевдонима LockBitSupp и негово съобщение в Tox. В него се твърди, че ФБР са проникнали в сървърите на Lockbit, използвайки PHP експлойт. От полицията заявяват, че са се сдобили с изходния код на Lockbit, чатове и информация за жертвите на групата. Превзет е също така панела за управление, използван от „съдружниците“ на хакерите.
Подобно на други съвременни банди, Lockbit се разпространява и по модела „рансъмуер като услуга“ (ransomware-as-a-service, RaaS). Авторите на зловредната програма отдават на други хакери код и сървърна структура „под наем“ срещу част от откупа, който ще вземат след атака.
Не може и да не се спомене шеговитата закана на NCA, оставена на свързаните с Lockbit. „Може да благодарите на Lockbitsupp и тяхната слаба инфраструктура за тази ситуация. Може би ще се свържем с вас много скоро. Приятен ден и поздрави! NCA, ФБР, Европол и специалният екип към „Операция Кронос“.
Зловредната програма и рансъмуер операция Lockbit се появява през 2019 и е отговорна за атаката над хиляди компютри. Става дума за сложна, модулна зловредна програма, получаваща чести актуализации от авторите си. Групата използва различни методи за разпространение на криптовируса. Това включва RaaS, фишинг кампании, използване на експлойти за известни уязвимости, brute-force атаки. Хакерите си сътрудничат активно и с други престъпни групи в общи акции. Петте години живот на Lockbit е необичайно явление за киберпрестъпния свят, където подобни групи развиват дейността си далеч по-кратко.
През лятото на миналата година САЩ съобщиха, че от атаки само към местни компании Lockbit са извлекли откуп в размер на над $91 милиона в рамките на три години. Сред по-известните жертви на хакерите са Bank of America, италианската приходна агенция, Кралските пощи на Великобритания, автомобилният гигант Continental.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
