



Неизвестен хакер отмъстител саботира работата на големия ботнет Emotet, като заменя вредоносната съставяща с GIF файлове и по този начин съвсем ефективно предотвратява заразяването на жертвите. Към днешен ден Emotet се счита за най-големият и ефективен ботнет в Глобалната мрежа. Той мълча в продължение на пет месеца и отново стана активен миналата седмица. Само че този път мошениците се срещнаха с нещо ново.
Саботажът на системата започна на 21 юли и след няколко седмици от просто една забавна шега се превърна в сериозен проблем, който засегна значителна част от от операциите на ботнета. Активността на Emotet се следи от групата бели хакери Cryptolaemus. Информацията редовно се обновява и може да се види в техния официален сайт и в Twitter. Според данните на тези добронамерени хакери, въпросният „народен отмъстител“ успява да подмени около 25% от софтуерния полезен товар на Emotet.
Как успява да направи това?
Emotet има софтуерен механизъм със сложна структура, който се състои от няколко компонента. За увеличаването на армията от ботове се използват милиона писма със спам, които включват или вредоносен Office документ, или препратка към вредоносен файл, предлаган на потребителите за изтегляне и стартиране.
Когато потребителите инсталират някой от тези файлове на своите компютри и кликват върху поставените там линкове или се заблуждават и включват разрешението за стартиране на макроси, специални скриптове изтеглят различните компоненти на вредоносната програма Emotet.
Като хостинг за тези файлове-компоненти на Emotet се използват хакнати WordPress сайтове, в които хакерската групировка на Emotet временно записва своите вредоносни програми, които според сегашния жаргон се наричат софтуерен „полезен товар“. Именно тези WordPress хранилища са и ахилесовата пета на Emotet.
Хакерската група, управляваща Emotet, контролира хакнатите уеб сайтове чрез уеб шелове, инсталирани в хакнатите сървъри. Само че хакерите не използват най-добрите шелове от този тип. Още миналата година експертите по информационна безопасност обърнаха внимание, че при Emotet се използват скриптове от GitHub с отворен код и еднаква парола за всички тези шелове, като по този начин инфраструктурата на цялата бот мрежа става твърде уязвима за атаки, ако някой подбере паролата.
По всичко личи, че все пак някой е открил тази парола. И от миналия вторник празнува.
Неизвестният „Робин Худ“ заменя полезните товари на ботнета с анимирани GIF файлове. Това означава, че когато заразеният от Emotet потребител отвори вредоносен Office файл, вместо вредоносната програма на Emotet се изтегля някой популярен мем.

Първи се появи GIF файлът WTF на групата Blink 182

На втория ден започна да излиза GIF файлът на Джеймс Франко

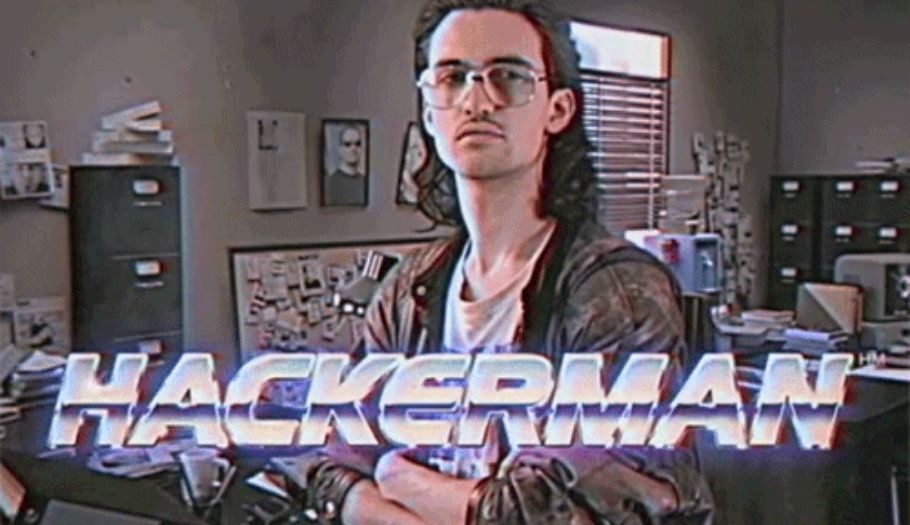
След това специалистите наблюдаваха GIF-а на Hackerman.

GIF файловете се зареждат в случен ред или от Imgu, или от GIF хостинга Giphy.
Засега личността на този „народен отмъстител“ е неизвестна, но неговите действия сериозно намалиха активността на Emotet.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
