



EDDIESTEALER използва много необичаен метод за кражба на идентификационните данни.
Новата вълна от атаки, използващи зловредния софтуер EDDIESTEALER, показа колко изобретателни стават схемите за социално инженерство и методите за заобикаляне на съвременните защити на браузърите. В една нова кампания, прегледана от експертите в Elastic Security Labs, нападателите използват Rust реализация на инфостилър (infostealer), която е в състояние да заобиколи обвързването на данните на Chrome с приложението и да извлече некриптираните данни – включително „бисквитките“ и идентификационните данни на потребителя.
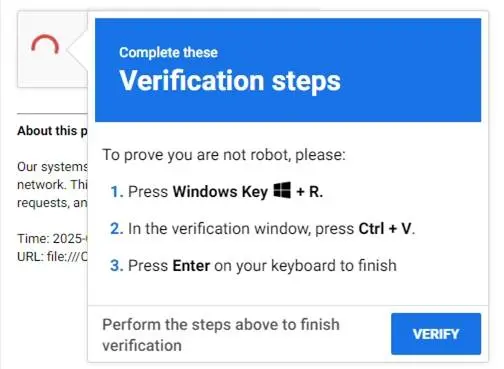
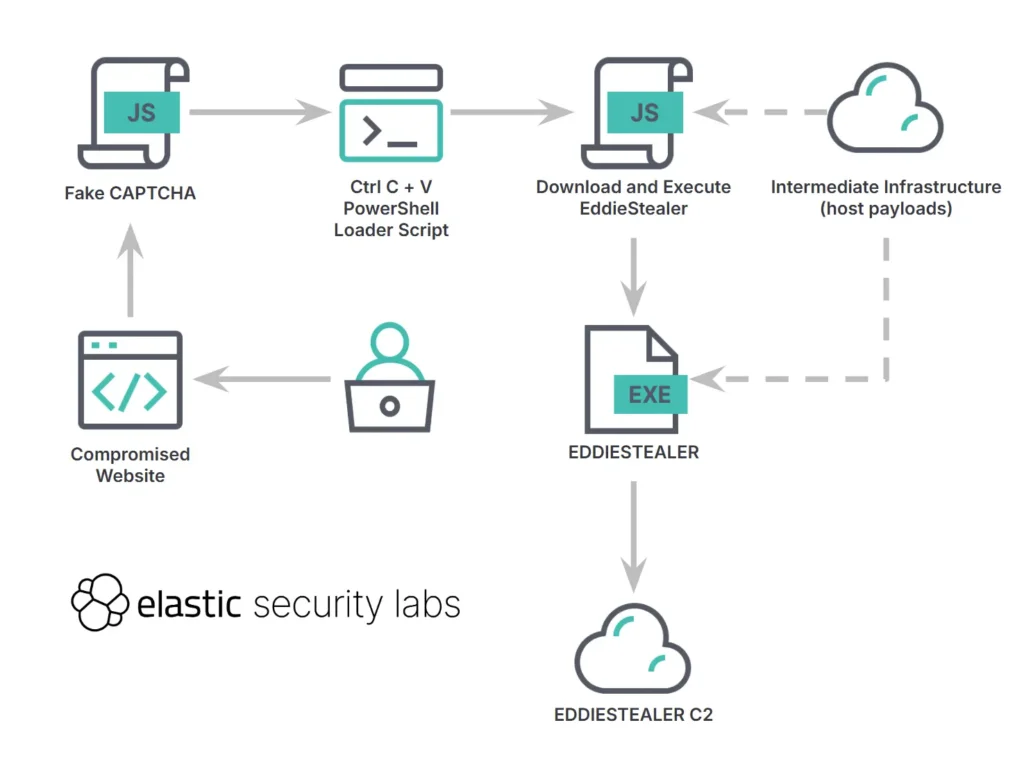
Мащабната схема започва с компрометиране на легитимни сайтове: в страниците се вгражда зловреден JavaScript, който заменя обичайните капчи с фалшиви програмни прозорци от типа „Проверка, че не сте робот“. Потребителят, който не подозира за трика, получава инструкции да извърши три прости действия: да отвори прозореца Run, да постави копираната команда и да потвърди. Този скрипт е известен като ClickFix и е изключително популярен в социалните манипулации през последните години.
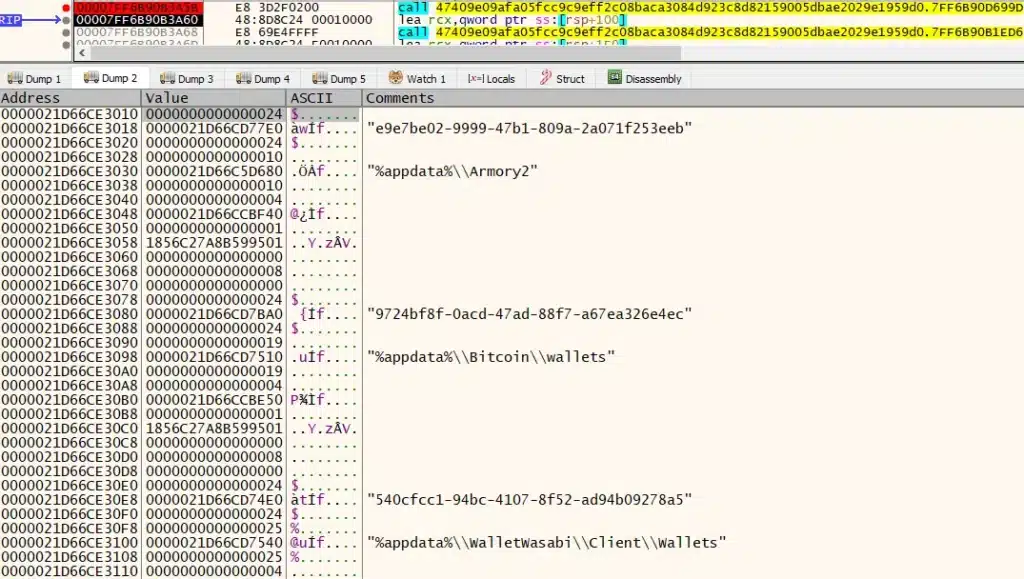
Всъщност жертвата стартира скрит PowerShell скрипт, който изтегля междинен компонент – скрипта „gverify.js“. Този скрипт от своя страна незабележимо изтегля основния изпълним файл на EDDIESTEALER, като го прикрива под произволно име. След това стилърът събира системна информация, списък на процесите, информация за процесора и видеокартата и започва да издирва пароли, криптовалути, файлове за съобщения, FTP клиенти и мениджъри на пароли.
Ключовата характеристика на EDDIESTEALER е активното използване на съвременни техники за прикриване: програмата криптира низовете, използва нетривиални техники за търсене на API функции и реализира самоунищожение в пясъчника чрез преименуване на NTFS Alternate Data Streams. Това осигурява висока жизнеспособност и затруднява анализирането ѝ в автоматичните пясъчни кутии.
Методът за получаване на некриптирани данни от Chrome заслужава специално внимание: зловредният софтуер включва преработения модул ChromeKatz написан на езика Rust, който му дава възможност да извлича бисквитките и паролите не само от активните сесии, но и да инициира скрито стартиране на браузъра с отдалечен далече извън пределите на екрана програмен прозорец. Това дава възможност да се прочете съдържанието на паметта на мрежовия процес на браузъра и да се извлекат необходимите идентификационни данни без участието на потребителя.
Новите версии на EDDIESTEALER реализират изпращане на информация към сървъра веднага след заразяването, дори преди да получат задача от командния сървър. Освен това е добавена поддръжка за взаимодействие с браузъра чрез протокола DevTools: зловредният софтуер стартира Chrome с параметъра за отдалечено отстраняване на грешките и получава достъп до интерфейса WebSocket, който дава директен достъп до данните без потребителят да забележи каквото и да било.
Друга особеност е, че ключът за криптиране на комуникацията е твърдо вграден в двоичния файл, което затруднява откриването и анализа на мрежовите потоци. Всички стъпки на ексфилтрация са придружени от проверки за други екземпляри на зловредния софтуер и анализ на околната среда.
Успоредно с това други хакерски групи продължават да развиват темата ClickFix: c/side отбелязва подобни сценарии за macOS, Android и iOS. При достъп до злонамерен сайт в Mac, жертвата е подканена да стартира Terminal и да изпълни шел скрипт, който в крайна сметка води до инсталирането на друг популярен стилър – Atomic macOS Stealer (AMOS). На мобилните устройства схемата се трансформира в drive-by изтегляне на троянски коне.
Освен това експертите на Nextron и Kandji са регистрирали рязко повишаване активността на нови семейства стилъри – Katz Stealer и AppleProcessHub Stealer. Първият, подобно на EDDIESTEALER, е в състояние да заобиколи защитата на Chrome, но постига това чрез инжектиране на DLL и извличане на ключа за криптиране без администраторски привилегии. AppleProcessHub Stealer има за цел да открадне историята на bash/zsh, SSH и iCloud Keychain, докато неговият дропър се маскира като двоичния файл Mach-O и изтегля bash скрипт, за да ексфилтрира данните.
Наблюдаваното рязко нарастване на използването на Rust в зловредния софтуер илюстрира настоящата тенденция към повишаване на устойчивостта към анализ и разработването на универсални модулни инструменти. Все по-често тези атаки са придружени от фалшиви интерфейси, многоетапно зареждане и гъвкави механизми за таргетиране, което превръща откриването и анализа в сериозно предизвикателство дори за съвременните решения за киберсигурност.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
