



Руският антивирусен разработчик Dr.Web предупреждава за появата на нова версия на зловредната програма Android.SpyEye, която прихваща входящите кратки съобщения, получавани посредством мобилни устройства.
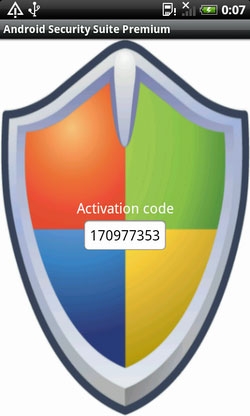
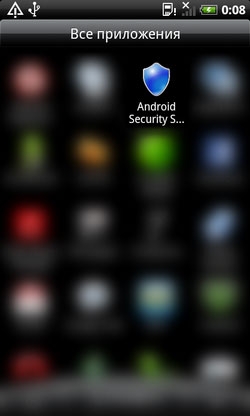
Троянският кон е скрит под името Android Security Suite Premium, който привидно би трябвало да пази устройствата от зловреден софтуер.
Новата версия на троянеца има за икона малък стилизиран щит и присъства в антивирусната база на руските разработчици като Android.SpyEye.2.origin. Когато се стартира програмата се появява началният екран на въпросният софтуер и код за активация.
Android.SpyEye.2.origin е шпиониращ троянски кон, чиято главна цел е да получи достъп до входящите SMS-и от банкова система, когато е изпълнена транзакция. Подобни съобщения съдържат mTAN-код (mTAN – Mobile Authentication Code – от. англ. „мобилен авторизационен код“), който потребителят е нужно да попълни в специално поле, за да потвърди трансфера.
Троянският кон извършва мониторинг на редица системни събития, като: SMS_RECEIVED (получаване на ново съобщение), NEW_OUTGOING_CALL (изходящо обаждане от мобилното устройство) и BOOT_COMPLETED (зареждане на операционната система).
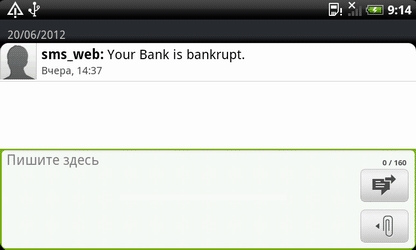
По някакъв начин, престъпниците успяват да контролират от разстояние троянеца. Когато бива доставено ново съобщение, Android.SpyEye.2.origin проверява дали то съдържа команда, предназначена за зловредния софтуер.
Ако присъства, Android.SpyEye.2.origin я изпълнява и премахва съобщението. Престъпниците могат да инструктират въпросната програма да:
– Включи специален режим при който троянският кон препраща всички нови съобщения към номер, който е зададен в съобщение, съдържащо командата.
– Изключи въпросният режим.
– Изтрие троянският кон.
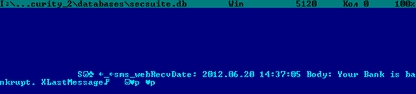
Ако въпросната програма не намери контролна команда във входящото съобщение, информацията от него бива прибавена в специална база.
Троянският кон изчаква 180 секунди след стартиране на системата или в момента, когато засече изходящо обаждане, след което добавя информация за последният постъпил SMS в същата тази база данни. Ако постъпилата информация е била вече въведена в базата данни, то вече съществуващата информация се качва на сървъра на престъпниците.
Нужно е да се отбележи също така, че след като обработи входящото съобщение, троянската програма изпраща идентификационния номер на устройството и телефонният номер към сървър, който се ползва от криминалните лица.
Така че, в добавка към банковата информация, престъпниците получават достъп и до друга важна информация за жертвата си.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
