За новопоявила се рансъмуер заплаха предава ZDNet, позовавайки се на Bleeping Computer. Става дума не за криптовирус обаче, а за зловредна програма, която иска от жертвата си откуп за връщане на данните обратно или информацията ще бъде изтрита от системата. Вместо обаче да криптира информацията, GermanWiper, каквото име получава програмата впоследствие, презаписва съдържанието на диска с нули, а пострадалия не получава в замяна нищо и да плати искания откуп. Ако има нещо успокояващо в случая е, че заплахата се разпространява засега единствено в немскоговорящи страни.
Първите доклади за GermanWiper се появяват в края на миналия месец, а инфекциите бързо придобиват масов характер, като по данни на създателя на ID-Ransomware, услуга позволяваща идентифицирането на рансъмуер заплахи, вирусът е една от петте най-активни подобни програми.
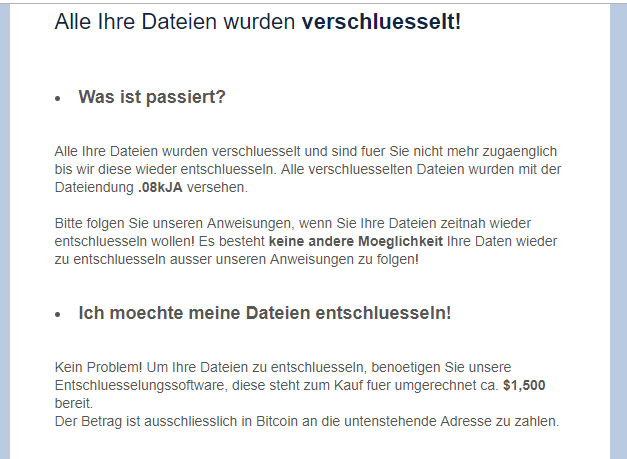
Векторът на разпространение на GermanWiper е чрез спам писма, които твърдят, че идват от кандидати за работа с приложен файл, който се предполага, че е CV. Приложеният е във формат LNK и стартирането му води до изпълнение на заплахата, която презаписва с нули съдържанието на различни по тип файлове, прикачайки им като разширение произволна комбинация от букви и цифри във вид на 08kJA, .AVco3, .OQn1B, .rjzR8 и др. След като завърши процеса, пред жертвата се представя бележка за откуп, в която се твърди, че ако до седмица не бъде платена посочената сума, данните ще бъдат заличени.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!