


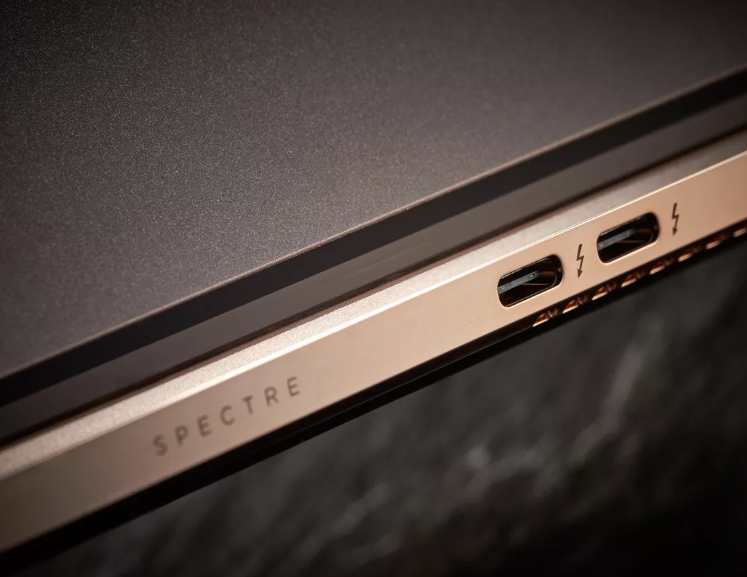

Руйтенберг заяви, че в дизайна на Intel Thunderbolt са разкрити седем хардуерни уязвимости. Именно тези пробойни в защитата позволяват на всеки човек „с 5 минути време в близост до компютъра да жертвата да заобиколи мерките за сигурност и да открадне данните от криптирани устройства и памет“, според Руйтенберг.
Thunderbolt направи дебюта си още през 2011 г. в лаптопите MacBook на Apple, а по-късно и много други производители на преносими и настолни компютри с Windows започнаха да вграждат многофункционалния конектор. Един порт Thunderbolt може да осигури свързване с външни монитори, мрежови адаптери, системи за съхранение и много други.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
