



Общоприетото правило препоръчва отписване от рекламни имейли, ако те са досадни. Някои експерти обаче предупреждават за този съвет, тъй като натискането на бутона „Отписване“ може да изложи потребителите на допълнителни рискове и проблеми със сигурността.
Според Тим Кианини, главен технически директор на DNSFilter, опцията „кликнете, за да се отпишете“, която се намира в долната част на много търговски имейли с течение на времето може да се превърне в риск за сигурността. Потребителите често щракват сляпо върху тези връзки в опит да спрат потока от съобщения, но Keanini предупреждава, че едно от всеки 644 щраквания може да доведе до потенциално злонамерен уебсайт.
В неотдавнашно интервю за The Wall Street Journal Кеанини подчерта, че потребителите не трябва да се доверяват на имейлите, които получават – дори и да се доверяват на клиента за електронна поща, който използват. Щракването върху връзката за отписване извежда потребителите от безопасната, структурирана среда на техния имейл клиент и ги отвежда в отворената мрежа, която остава рисков пейзаж, пълен с опасности.
На най-ниско ниво на заплаха щракването върху „отписване“ може да помогне на киберпрестъпника да провери дали даден имейл адрес е активен. След като потребителят неволно потвърди, че адресът му е валиден и се следи, той може да увеличи усилията си чрез социално инженерство или по-напреднали злонамерени тактики.
Неконтролираните линкове за отписване могат да пренасочат потребителите към фишинг уебсайтове.
Тези страници обикновено са предназначени за измама с цел кражба на пароли или други данни за вход или дори за опит за инсталиране на зловреден софтуер на целевото устройство. Ако пренасоченият сайт поиска парола за отписване, просто не изпълнявайте това искане.
Някои услуги могат да поискат от потребителите да въведат отново имейл адреса си, за да потвърдят отписването, доверието е решаващият фактор. Ако не се доверявате на компанията, изпратила имейла, едва ли ще се доверите и на процеса на отписване на нейния уебсайт.
Един от най-сигурните начини за отписване е чрез използване на „list-unsubscribe headers“ (хедър бутони за отписване), предоставени от услугите за електронна поща. Те обикновено се появяват като вградени бутони в клиента за електронна поща и като цяло са сигурни, тъй като не са част от основното тяло на имейла и не включват подозрителен уеб код.
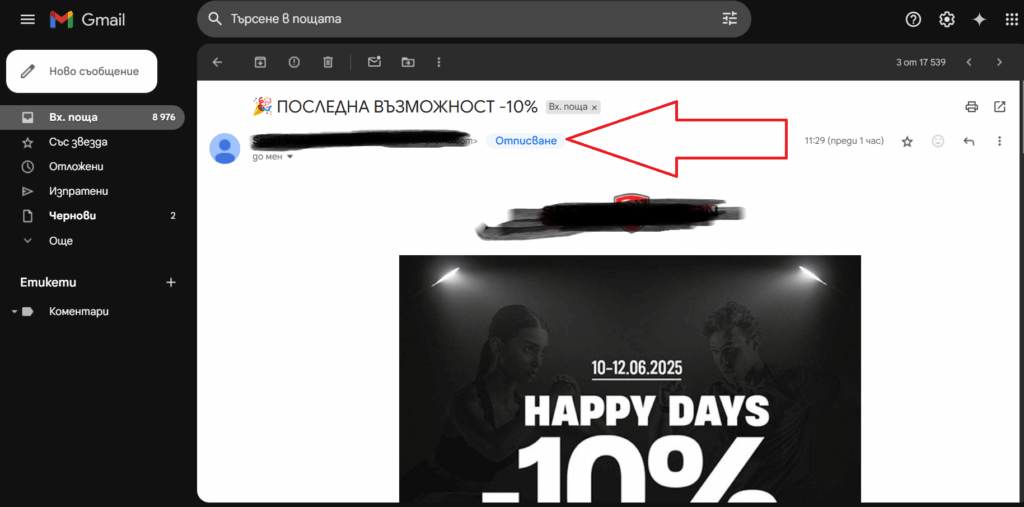
Но какво става, ако не е налична тази възможност? В такива случаи потребителите често остават да разчитат на своя филтър за спам или могат просто да включат изпращача в черния списък след повторни нарушения. Използването на имейл адреси за еднократна употреба при регистрация в нови или ненадеждни уебсайтове също е добра практика, въпреки че може да направи онлайн пазаруването или управлението на акаунти по-трудно.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
