



Независимият изследовател по сигурността, Шадаб Сидики е открил XSS (cross-site scripting) уязвимост в събдомейна Redhat.com, който е официалният сайт на Red Hat.
Експертът, който притежава няколко световно-признати сертификата като CEH и ECSA се е свързал с представители на сайта за да ги информира за съществуващата уязвимост.
“Докато проверявах сайта на Red Hat намерих XSS уязвимост и информирах администратора на сайта, исках да покажа, че дори най-добрите компании не са сигурни,” заяви Сидики.
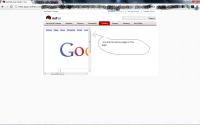
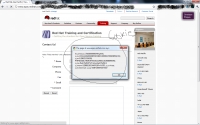
Той дори предоставил две снимки за да разкрие, как е успял да зареди някои други сайтове в събдомейна “apac” на сайта на Red Hat, както и е демонстрирал как е успял да придобие достъп до cookie-тата на сайта.
И преди “grey hat” хакери и експерти по сигурност са откривали голям брой XSS уязвимости в много комерсиални сайтове. Операциите са били с цел да покажат, че макар и този вид уязвимости да са често срещани, те не трябва да съществуват изобщо, защото представляват голям риск за потребителите на сайтовете.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
