



Microsoft и Google предупредиха потребителите, че в браузъра Internet Explorer е установена критична уязвимост, която вече е била използвана от хакерите за присвояване на контрола върху електронни пощи от системата на Gmail. За да стане обект на атака потребителят трябва да отвори уебсайт, който е заразен със зловреден код, съобщи Neowin.
В предупреждението на Microsoft се казва, че измамниците не могат да принудят жертвата си да отвори заразения сайт, но могат да я подлъжат чрез фишинг съобщение по имейла или линк в някоя от системите за комуникация, като Skype. Уязвимостта присъства във всички поддържани версии на операционните системи от линията Microsoft Windows. Засегнати са още Microsoft Office 2003 и 2007.
Все още няма кръпка, решаваща проблема, но Microsoft предлага инструмент, който блокира възможността за използване на уязвимостта. Можете да го откриете в сайта на редмъндската компания, ако последвате тази връзка.
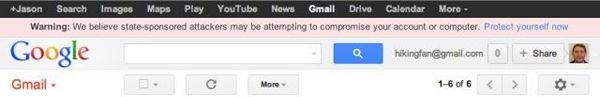
Въпросната уязвимост е свързана със скорошните предупреждения на Google, че някои от потребителите на Gmail са обект на „финансирана на държавно нива атака”. Информационният гигант дори въведе специална система, която показва предупреждение на потребителите, които може би са засегнати.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
