


Компанията за интернет сигурност и защита Trend Micro предава за поредната кампания на киберпрестъпната група зад рансъмуера DeadBolt, атакуващи NAS устройства – на QNAP и ASUSTOR. Настоящата вълна от атаки се отличава от сходните ѝ по няколко причини, като най-интересната е, че се иска откуп не само от собственика на устройството, чиито файлове биват криптирани, но и от компанията-производител.
Авторите на DeadBolt провеждат своите кампании на няколко вълни, като такива са регистрирани през януари тази година, през март и през миналия месец. На 19.05, QNAP издават обновление за QTS, операционната система в устройствата на компанията, след като забелязват, че хакери атакуват техните машини. За съжаление, Trend Micro не споменават в доклада си какъв е първоначалния етап от атаките, но насока в това отношение ни дават до някаква степен исканията на DeadBolt. Макар и да е използван вече метода на изнудване на потребителите и компанията зад устройството, той е рядко срещан. DeadBolt искат откуп от собственика на устройството за декриптиране на информацията, но също така и от производителя му, за да бъде разкрита експлоатираната в атаката уязвимост, както и да им бъде предоставен универсален декриптиращ ключ за заключените NAS масиви. Trend Micro отбелязват обаче, че такъв вероятно въобще не съществува или поне не би трябвало.
„Трябва да се отбележи, че ние не можахме да потвърдим как споменатият универсален (master) ключ работи. В нашите тестове, ние не открихме доказателство за това че наличието на такъв даже е възможно за DeadBolt. Причината за това е, че AES е симетрична схема на криптиране, а ние не сме забелязали добавянето на друга информация към криптираните файлове. Най-вече това, че „универсалният ключ“, доставян чрез конфигурационния файл не се използва никога в процеса по криптиране“, пишат Trend Micro. Конфигурационният файл, за който пишат от компанията е JSON файл с инструкции, който рансъмуерът получава след стартирането си. Самият той е написан на Go и идва под формата 64-битови ELF файлове за Линукс, а след края на криптирането добавя към името на файла разширение .deadbolt.
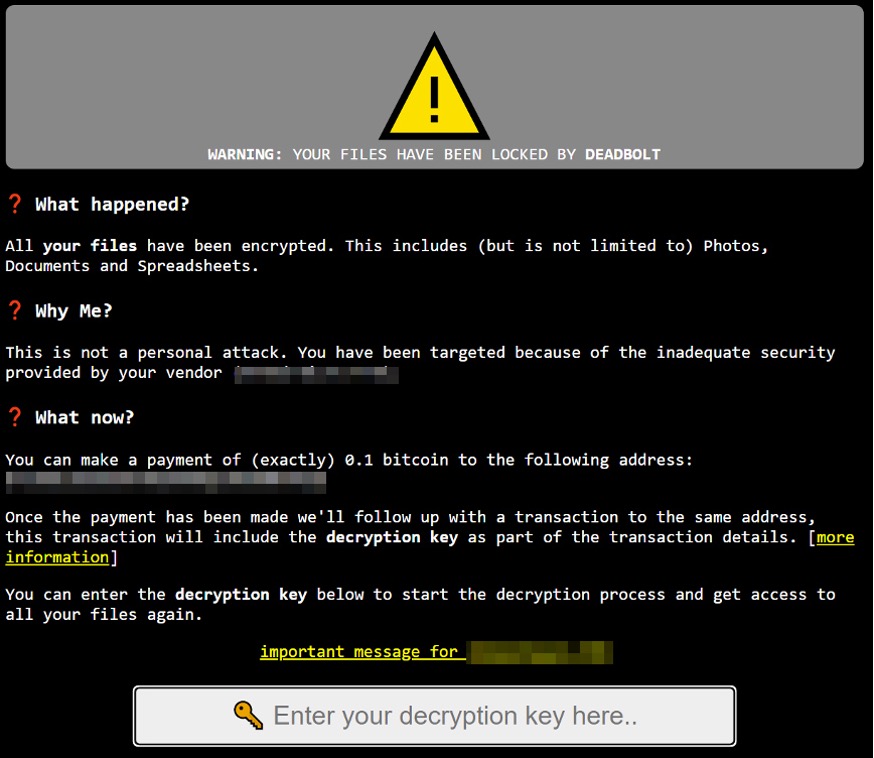
За разлика от други съвременни рансъмуер групи днес, DeadBolt използва старата тактика на масови и случайни набези с идеята да хванат колкото се може повече или въобще някакви жертви в капана си. Характерно за днешните рансъмуер групи днес е провеждането на целенасочени кампании след задълбочено проучване на жертвата. DeadBolt притежават висока експертиза, както в областта на софтуерната разработка, така и за начина на работа на операционната система. Освен това, Trend Micro правят предположение, че хакерите са избрали бизнес модел за кампанията си, който ще им носи сигурна печалба, даже и при обстоятелството, че повечето жертви се оказва, че не плащат откупа. Въпросът за плащането на искания откуп е друга отличителна характеристика на атаките на DeadBolt. Вместо да карат жертвите си да извършват сложни процедури при декриптиране на файловете, хакерите предоставят на жертвата си удобен за използване начин и с натискането на един бутон могат да си върнат файловете обратно.
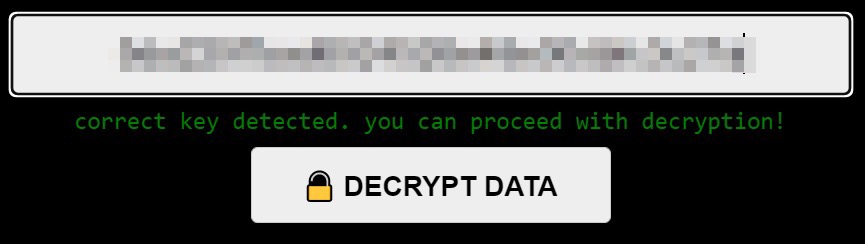
„Това представлява друг пример за това колко усилия са вложили авторите на DeadBolt в разработването на това рансъмуер семейство. Докато други рансъмуер семейства използват трудни за следване стъпки, които жертвите трябва да изпълняват, за да си върнат обратно информацията, създателите на DeadBolt са създали уеб интерфейс, който може да декриптира данните след плащането на откупа и осигуряването на декриптиращ ключ. OP_RETURN полето в блокчейн транзакцията автоматично осигурява декриптиращия ключ на жертвата веднага след направеното плащане. Това е уникален процес, при който жертвата няма нужда да се свързва с престъпниците – всъщност това е и невъзможно“, пишат авторите на доклада.
Какво препоръчват от Trend Micro, за да не станете следващата жертва на DeadBolt?
На първо място, винаги актуализирайте до последната версия софтуера на NAS устройството си. Второ, не го изкарвайте онлайн. Ако все пак трябва да го направите, използвайте предоставените за това от производителя му инструменти за отдалечен достъп или VPN решение. Винаги използвайте сложна парола и ако има възможност – двуфакторно удостоверяване. Променете зададените по подразбиране портове за комуникация, винаги използвайте HTTPS вместо HTTP и затворете комуникационните канали, които не се използват. Премахнете неизползваните или остарели услуги в устройството.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

















