


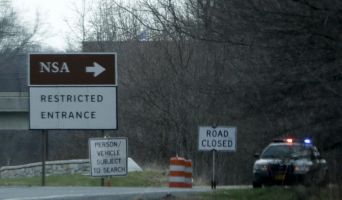

На 13-ти август 2016 година неизвестни лица публикуваха със свободен достъп сорс-кодовете и експлойтите на групата The Equation Group и обещаха по-късно да публикуват още информация от хакнатия сървър. Това е толкова важно събитие, че е трудно да се оцени и класифицира.

Първо, The Equation Group е свързана с АНС и се предполага, че е участвала в най-големите световни и сложни кибератаки, като например заразяването на компютрите, управляващи центрофугите на Иран за пречистване на уран. През 2010 година вредоносната програма Stuxnet се възползва от 0day уязвимост в ОС Windows и повреди около 1000-5000 центрофуги на Siemens чрез рязка промяна на тяхната скорост на въртене. Това бе американско-израелската програма „Олимпийски игри“, която сериозно забави ядрената програма на Иран, а по-късно се появи информация, че по този начин е предотвратен авиационен удар на Израел срещу Иран.
Само че програмистите допуснаха някаква грешка и вирусът започна да се разпространява извън територията на Иран и започна да поврежда промишлените обекти на Siemens в други държави. Никой не пое отговорност за това, а по-късно разпространението на Stuxnet се прекрати.

Разбираме, че The Equation Group, освен със Stuxnet, разполага и с други сложни кибероръжия и шпионски програми, които се използват за подслушване и следене на правителствата на различните държави, както и на големите компании. Това са известните в тесни кръгове хакерски инструменти Duqu и Flame, в които бяха открити много фрагменти от Stuxnet.
Но сега хакерската група Shadow Brokers съобщи, че има доказателства, че този софтуер за кибератаки е на САЩ.
Неизвестните лица, нарекли себе си Shadow Brokers, публикуваха няколко експлойта и организираха твърде странен аукцион, в който сумата за участие не се връща на участниците, независимо дали те са се отказали или не са спечелили търга, Победителят в този аукцион получава цялата похитена от сървърите на The Equation Group информация.
Оказа се, че това са действащи и работещи експлойти, за които се споменава в документите на Едуард Сноудън. Самият Сноудън никога не е публикувал подобни неща. Информацията е нова.

Вчера Сноудън коментира това изтичане на информация и каза, че именно така работят шпионските програми на различните държави.
„Логиката на събитията и здравият разум показват, че това е работа на Русия“ – каза Сноудън. „Но аз считам, че това е само едно предупреждение, че някой може да докаже участието на САЩ в кибератака, осъществена от конкретен CCNE сървър“.
„Това може да има сериозни последствия за външната политика. Особено ако някоя от тия операции е била срещу някой от съюзниците на САЩ. Особено ако това е било свързано с избори“.
Много компютърни експерти се изказаха по този повод. Брус Шнайдер каза: „Всичко това изглежда съвсем реално. Но нека се запитаме, защо открадната през 2013 година чувствителна информация бе публикувана тази седмица“.
Ако Сноудън е прав в своите разсъждения, че действията на Shadow Brokers имат по-скоро дипломатичен характер, то този аукцион навярно е просто фарс – пиар акция, която да бъде подхваната от средствата за масова информация. Да си припомним, че Shadow Brokers обещаха да дадат цялата информация от хакнатите сървъри на АНС за почти нереалната сума от 1 милион биткойна или на половин милиард долара.
Тези дни директорията на The Equation Group бе премахната от Github. Причината не е в публикуването на зловреден код, а опитът да се реализира печалба от откраднат сорс-код. Но сорс-кодовете вече могат да бъдат изтеглени от много места, а WikiLeaks също обеща да публикува файловете.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
