



Изчерпателно проучване по киберсигурността, проведено от изследователи от Техническия университет в Джорджия, САЩ разкрива, че 3 от всеки 4 от най-популярните уебсайтове в света застрашават сигурността на десетки милиони потребители, тъй като не спазват основните стандарти за изискване на сигурна парола.
В проучването, ръководено от доцент Франк Ли и докторанта Сууд Ал Руми от Училището по киберсигурност и неприкосновеност на личния живот към Техническия университет на Джорджия е използван автоматизиран инструмент за оценка на политиките за създаване на пароли в различните уебсайтове.
Този инструмент, който е първи по рода си изследва доклада за потребителския опит на Google Chrome (CrUX) – обширна база данни, включваща 1 милион уебсайта и страници.
Ключови изводи от проучването:
Изследователите, чийто проект е 135 пъти по-голям от предишни опити, основаващи се на ръчни методи, откриват тревожни недостатъци в политиките за пароли в извадка от 20 000 уебсайта от базата данни CrUX. Основните констатации включват:
- Неадекватни изисквания за дължина на паролата: Значителен брой уебсайтове разрешават много кратки пароли, като повече от половината от тях приемат пароли със 6 или по-малко знака. Освен това 75% от уебсайтовете не са успели да въведат препоръчителния минимум от 8 знака.
- Липса на общо блокиране на пароли: Едва 12% от уебсайтовете са приложили списък с блокирани пароли, което оставя над 17 000 сайта уязвими към атаки, при които киберпрестъпниците се опитват да получат достъп до потребителски акаунти, използвайки често използвани/общи пароли.
- Остарели изисквания: Установено е, че много уебсайтове използват остарели насоки за създаване на пароли от 2004 година, като не разполагат с мерките за сигурност, препоръчани от по-новите стандарти.
- Липса на изисквания за дължина: Тревожно е, че 12% от уебсайтовете в проучването не са имали никакви изисквания за дължина на паролата, което потенциално излага потребителите на повишени рискове за сигурността.
Проектът е стартиран по време на пика на пандемията от COVID-19 и има за цел да запълни празнина в научната литература по отношение на политиките за пароли на уебсайтовете. Констатациите подчертават необходимостта от повишена бдителност и спазване на съвременните мерки за сигурност в условията на еволюиращи киберзаплахи.
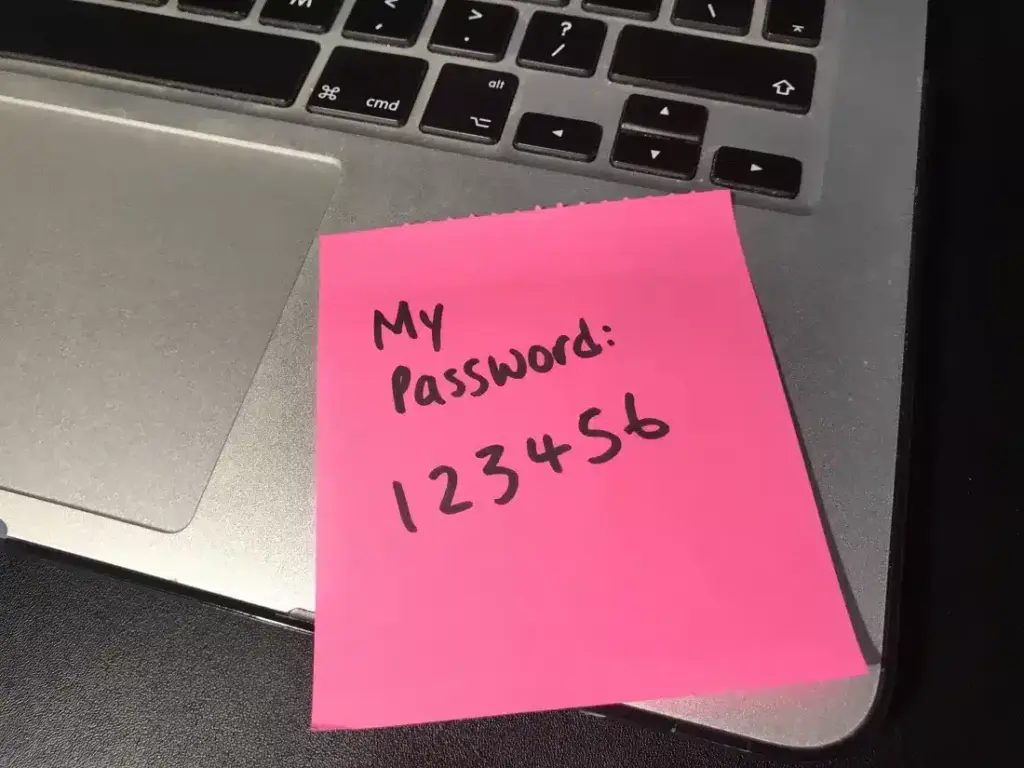
Във връзка с това NordPass наскоро разкри най-често използваните пароли през тази година и за ничия изненада пароли като „123456“ и „password“ продължават да доминират в списъка.
Въпреки многократните предупреждения на експертите по киберсигурност, които предлагат на потребителите да възприемат по-силни пароли, остарелите практики все още продължават да съществуват.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
