


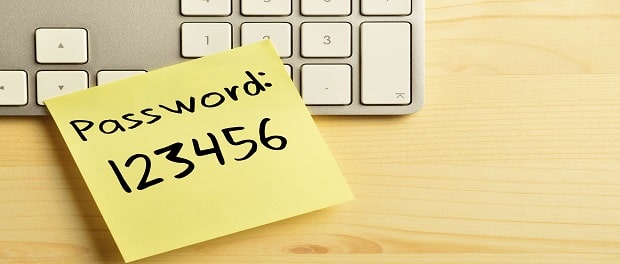

Година след година се повтаря един и същ парадокс: експертите по сигурността се разказват с възмущение за последствията от изтичането на информация, медиите публикуват драматични класации на най-лошите пароли, а на върха на списъка година след година седят едни и същи скучни числа: 123456. Понякога към тях се присъединяват 123456789, qwerty, password и други „хитове“.
Може да се шегуваме колкото си искаме с изобретателността на потребителите, но трябва да признаем, че при избора на парола повечето хора се ръководят не от параноя, а от много позната логика при избора на парола. Тогава защо едни и същи набори все още доминират в статистиката, въпреки десетилетията на обучение и десетките милиарди откраднати акаунти? Нека се потопим в психологията и ежедневната логика на цифровия мързел.
Паролата като психологически компромис: баланс между сигурността и удобството
Ако разглеждаме паролата не като низ от букви и цифри, а като ежедневен проблем, се оказва: хората търсят минимални усилия. Сигурността изглежда като нещо абстрактно, но възможността за бързо влизане в даден акаунт изглежда като конкретно и реално удобство. Тук започва вътрешното договаряне. Потребителят знае, че дългата и сложна парола е по-сигурна, но мозъкът веднага изтъква аргументи в полза на простотата: „Ами ако я забравя? Не искам да се занимавам с възстановяване. „Резултатът е компромис между рационалното и емоционалното: избира се нещо просто, често повтаряно, познато от детството.
Този вътрешен конфликт е в основата на цялата епидемия от слаби пароли. Всъщност, повечето хора подсъзнателно избират това, което им гарантира психологически комфорт – липса на излишни грижи и минимален шанс да останат без достъп до необходимата услуга, а въпросите за сигурността са нещо „за по-късно“, „няма да ме хакнат“ или изобщо „на кого му е нужен профила ми“.
Колегтивното неосъзнавано: как се формират моделите на паролите
Ако погледнем списъците с най-популярните пароли, те са удивително сходни във всички страни и култури. Това не е съвпадение, а проява на колективното несъзнавано, описано от Юнг, само че в цифров вариант. Защо „123456“? Защото това е първата последователност, която детето запомня, когато се учи да брои – защото е удобна за набиране на всяка клавиатура, защото я използват милиони – и изглежда, че ако всички правят така, значи това е „правилното“. В такива моменти действа ефектът на социалното доказателство: ако мнозинството е избрало нещо просто, значи и аз мога.
Интересно е, че подобни модели се повтарят и в други сфери – например, PIN кодовете, където 0000, 1234 и 1111 неизменно са лидери по популярност. Човек копира обичайните действия на другите, без да осъзнава, че заедно с милиони съмишленици той става идеална мишена за преборване.
Защо страхът от хакерска атака не работи?
Всяка година става ясно за нови изтичания на информация: 500 милиона откраднати пароли, открита база данни с няколко милиарда нишки, хиляди известни личности губят профилите си. Дори и най-известните скандали обаче рядко променят ежедневните навици на обикновените потребители. Но защо?
Отговорът отново се крие в психологията: за повечето хора една заплаха изглежда далечна и абстрактна. Тя се случва на „някого там, но не и на мен“. Ефектът се нарича „оптимистично изкривяване“ – обичайно е хората да вярват, че лошите неща няма да им се случат, дори ако те редовно се случват на други. Това е като да не носите предпазен колан – всички знаят за произшествията, но „на мен ще ми се размине“.
Освен това заплахата от хакерска атака не е нещо, което може да се усети тук и сега. Загубена игра, загубени пари или забравена парола са истинските дразнители. Какво представлява едно абстрактно „изтичане на информация“? Освен това повечето хакерски атаки не са съпроводени с видимо осезаеми последици – е, откраднали са го, е, някой някъде е видял стария ми адрес, но какво ме интересува? Този подход само засилва небрежното отношение към паролите.
Мързелът – двигател на цифровия прогрес (или деградация)?
Не всеки е готов да отделя време и енергия за измисляне на уникални комбинации. Повечето хора се стремят да сведат до минимум рутината: колкото по-просто, толкова по-добре. Ето защо 123456, password, qwerty и техните вариации с минимални промени са стабилни от десетилетия. Това включва и практиката да се копира една парола за всички услуги – дори ако те предупреждават: „Тази парола вече се използва в друг сайт“.
Мързелът се проявява и в използването на прости, шаблонни комбинации като „име+година на раждане“, „град+123“ или вариации на „password+!“, за да се изпълни формалното изискване за сложност. Формално правилото е изпълнено, но от гледна точка на сигурността няма полза. Нещо повече, мързелът насърчава използването на автоматично попълване в браузъра и прости схеми, за да се избегне поддържането на десетки сложни набори в главата.
Интерфейси и услуги, които само влошават нещата
Парадоксално е, но самите разработчици често допринасят за разпространението на слаби пароли. Уебсайтовете все още приемат комбинации, съдържащи 6 еднакви цифри или най-прости последователности, а формалните изисквания („добави цифра“, „въведете поне един символ“) се решават чрез тривиално добавяне на „1“ или „!“. Потребителят е щастлив, че не е бил принуден да съчинява „abracadabra“, а системата щастливо отбелязва „Паролата е приета“.
Проблемът се задълбочава от механизмите за нулиране на пароли чрез SMS, имейл или, което е още по-лошо, чрез въпроси като „Моминско име на майката“, които са лесни за разпознаване или отгатване. Този подход само затвърждава идеята, че паролата не е ключ, а формалност. Резултатът е порочен кръг: услугите имитират грижа за сигурността, потребителите имитират създаване на силни пароли.
Статистически данни: кой, къде и как избира най-лошите пароли
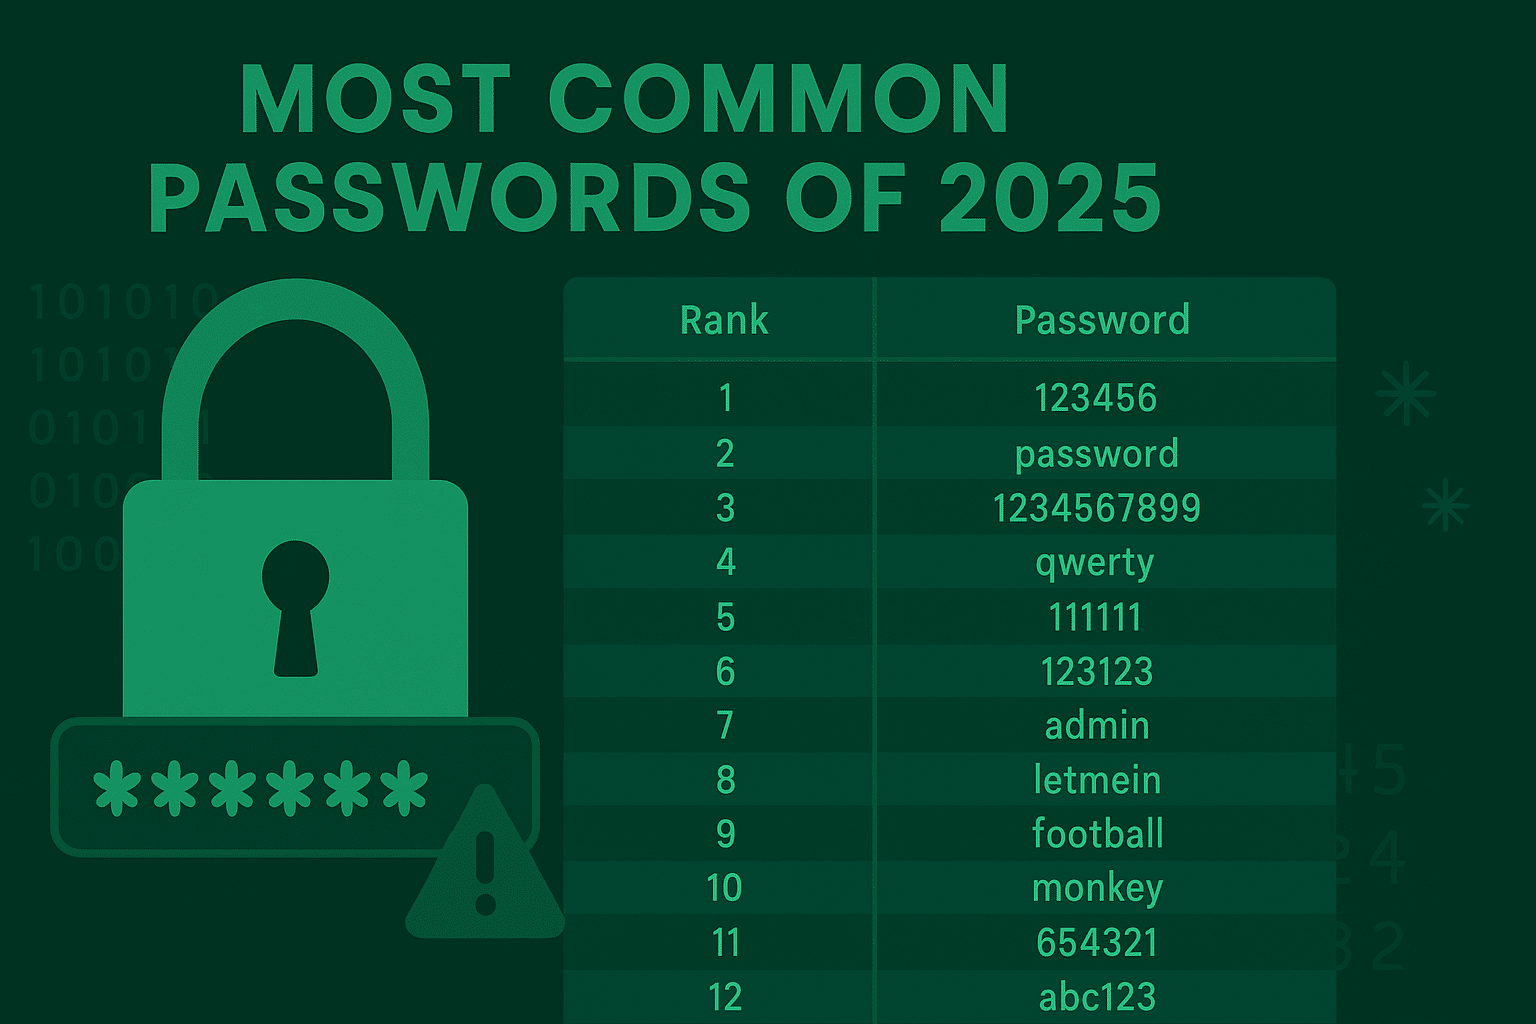
Годишни класации на слабите пароли се публикуват от компании като NordPass, SplashData и други. Комбинациите са неизменно потискащи: „123456“, „password“, „123456789“, „qwerty“, „111111“, „abc123“ – тези низове се срещат в милиони изтекли акаунти по света. През 2024 и 2025 година в челната десетка почти няма промени.
В САЩ положението е плачевно: към списъка се добавят комбинации като „letmein“, „football“, „iloveyou“. Азия, Европа и Латинска Америка имат свои национални варианти, но моделът е един и същ – максимално удобство, минимална фантазия.
Анализът показва, че слабите пароли се използват най-често от хора над 45 години и от тийнейджъри. При първите това е въпрос на навик, а при вторите – на нежелание да се занимават с „някакви пароли“, особено ако акаунтът е без стойност. Но сред ИТ специалистите и тези, които са изпитали на гърба си последиците от хакерството, процентът на простите пароли е забележимо по-нисък, но дори и в тези среди има някои удивително необмислени изключения.
Защо напомнянията и съветите не дават резултат?
На всеки ъгъл в интернет е пълно със съвети: „измислете си дълга парола“, „използвайте мениджър за пароли“, „не повтаряйте една и съща парола“, но щом влезете в нов сайт, мозъкът ви сякаш изтрива всички тези наставления и пръстите ви сами набират любимата ви последователност. Защо е така?
Всичко се дължи на факта, че съветите се възприемат като шум, докато не се случи лично нещастие. Психолозите наричат това „ефект на въображаемия имунитет“ – информацията не се фиксира, докато не се появи пряка заплаха или конкретен негативен опит. Едва след като преживеят истинска хакерска атака или загуба на достъп, хората започват да търсят нови подходи. И все пак много хора се връщат към нормалния си живот в рамките на един месец.
Въздействието на мобилните устройства и новите навици
Ерата на смартфоните също донесе своите промени. Дългите и сложни пароли са просто неудобни за въвеждане на клавиатура на сензорен екран, особено когато става въпрос за чести влизания в Messenger, социални мрежи или други услуги. В резултат на това дори сравнително дисциплинираните потребители избират опростени схеми, а сложните пароли остават само за банкиране и работа. Автоматичното попълване и биометричните данни в смартфоните премахват някои от проблемите, но насърчават още повече мързела – „защо да запомням, когато мога да натисна пръста си“.
В резултат на това мобилният интернет породи нова вълна от кратки пароли, а тенденцията „да се измислят сложни пароли само когато има страх от загуба на пари“ се засили още повече.
Митове и оправдания: какво ви пречи да промените навиците си
Слабите пароли са живи не само заради мързела, но и заради цяла система от митове. Ето само някои от оправданията, които чувате от познати и колеги:
- „Нямам нищо ценно“;
- „Ако някой проникне в акаунта ми, бързо ще го възстановя“;
- „Защо ми е сложна парола, ако вече е приета?“;
- „Използвам една и съща комбинация навсякъде – по-лесно се запомня“;
- „Важното е да не я забравя – нека да е нещо просто“.
- Всъщност всеки акаунт може да се превърне в мишена – дори да е форум, който сте посещавали преди пет години. Масови изтичания на информация, автоматизирани ботове, измами чрез електронна поща и социални мрежи – всичко това превръща баналното влизане с „123456“ не само за собственика, но и за десетки нападатели.
Мениджъри на пароли: панацея или просто още един признак на цифров мързел?
Един от основните съвети на ИТ специалистите е да се използва мениджър на пароли, който сам измисля и съхранява сложни комбинации. Всъщност съвременните програми (Bitwarden, 1Password, KeePass) решават проблема със забравянето и помагат за поддържането на хигиена. Но дори и тук психологията взема своето: много хора се страхуват да „сложат всичките си яйца в една кошница“, страхуват се от изтичане на информация или просто не искат да отделят време за инсталиране и разбор на нова програма.
Освен това дори мениджърите не могат да помогнат, ако главната парола е проста или еднаква на всички устройства. Някои потребители, на които им е омръзнало да помнят една дълга фраза, се връщат към любимата си „123456“ вътре в мениджъра – и кръгът се затваря.
Какво наистина помага за промяна на поведението?
Стотиците съвети и плашила не работят без прости и очевидни инструменти. Ситуацията се променя радикално само когато потребителят се сблъска лично с последствията. Има обаче и по-малко травматични начини за промяна на ситуацията:
- Двуфакторно удостоверяване – дори паролата да е проста, допълнителен код чрез SMS или приложение често спасява акаунта.
- Вградени генератори на пароли – съвременните браузъри и операционни системи предлагат генериране на дълга комбинация веднага при регистрацията, което премахва необходимостта да се „мисли за нещо“.
- Автоматизация – автоматично попълване чрез мениджъри на пароли, интеграция с биометрични данни, синхронизация между устройства.
- Обяснение на ясен език – когато ИТ отделът или администрацията не просто изискват смяна на паролата, а разказват точно как се атакуват акаунтите и какво ще се случи, ако те бъдат компрометирани, нивото на информираност се повишава драстично.
- Личен пример – да видите как колега или приятел става жертва на хакерска атака е много по-ефективно от всяка абстрактна заплаха.
Заключение: защо 123456 никога няма да умре (или все още има шанс)?
„123456“ не е просто набор от числа, а символ на човешкия навик да се пестят усилия, да се пренебрегват абстрактни заплахи и да се вярва на това, което правят милиони други хора. Ако потребителят не разполага с прост и очевиден начин да се предпази, той ще посегне към простото и познатото. И колкото и хора да говорят за важността на сложните пароли, докато услугите не започнат сами да изискват уникалност, докато не се появят масово удобни мениджъри и автоматични генератори, нищо няма да се промени.
Ситуацията обаче постепенно се променя: все повече компании въвеждат двуфакторно удостоверяване, автоматично попълване и проверки за уникалност на паролата. На хоризонта се задава ерата на влизанията без парола, биометричните данни и хардуерните токени. Може би след 10 години въпросът „Защо всички използват 123456?“ ще звучи толкова нелепо, колкото и въпросът защо трябва да държите пари под матрака си. Но засега този дигитален „динозавър“ в света на паролите е по-жив от всякога – и този феномен отлично илюстрира основните парадокси на нашата психология.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
