Декриптирането обаче звучи, като непосилна задача.
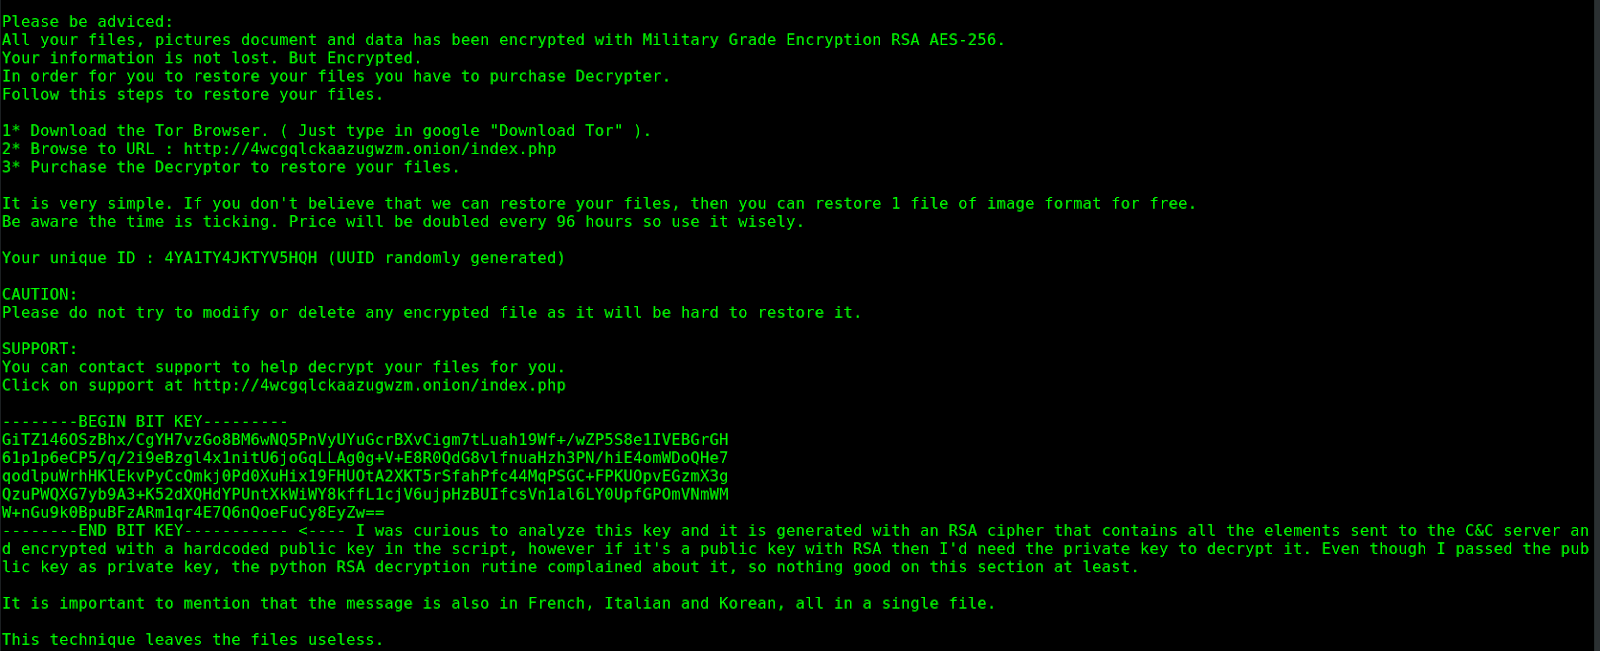
Специалисти по информационна защита публикуваха декриптиращ инструмент за пореден криптовирус: PyLocky. Има обаче една хич немалка подробност, за да успеете да си върнете данните.
Безплатният инструмент, който Майк Баутиста е разработил, работи успешно, но за да си върнете данните, трябва да сте прихванали мрежовия PCAP файл, който се създава при първоначалната комуникация между зловредната програма и командния сървър на неговите разпространители – нещо, което, както отбелязват от The Hacker News, принципно никой не прави. Баутиста е открил, че когато PyLocky се свързва със сървъра след заразяване на системата, той изпраща информация за декриптиращия ключ, в която се съдържа стринг с инициализационния вектор (Initialization Vector, IV) и случайна парола, генерирана за криптиране на файловете.
PyLocky е сложен криптовирус, написан на Python, който се появи за пръв път през лятото на миналата година. Той беше открит от Trend Micro и се разпространява по стандартния за този тип програми начин – чрез масови спам кампании. За да избегне анализ в сендбокс среда, попаднал в системата, той проверява наличната памет, и ако тя е по-малко от 4GB, остава неактивен за близо 12 дни или по-точно 999.999 секунди. Той се активира, единствено при регистриране на повече от споменатия обем видима памет.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!