



Напредъкът е неудържим, но все още има въпроси без отговор.
Неотдавнашните съобщения в медиите, че китайски учени са разбили „военно криптиране“ с помощта на квантови компютри, предизвикаха широк отзвук и спекулации за бъдещето на киберсигурността. Подробни анализи обаче показаха, че тези твърдения са силно преувеличени.
Изследването, цитирано в публикацията, не се отнася до военно криптиране, а до RSA алгоритми – една от най-разпространените системи за защита на данни, която използва сложността на разлагане на големите числа на прости множители. Изследването на китайските учени описва успешното факторизиране на числа до 50 бита с помощта на хибриден подход, съчетаващ квантови и класически изчисления. Китайските медии съобщиха, че първоначално проектирана за некриптографска употреба системата D-Wave Advantage, използвана в процеса, е нарушила структурата на алгоритмите Substitution-Permutation Network-structured (SPN).
Директорът на техническия маркетинг на Classiq, Ерик Гарсел, отбеляза, че „факторизирането на число до 50 бита е далеч от разбиването на военното криптиране“. Той също така добави, че подобни преувеличени твърдения могат да навредят на репутацията на квантовите изследвания.
Въпреки че работата на китайските изследователи представлява сериозен напредък, тя не е заплаха за съвременната криптография. Основните RSA алгоритми използват ключове с размер най-малко 2048 бита, а разбиването на такива системи остава технологично недостижимо на сегашния етап на развитие на квантовите компютри.
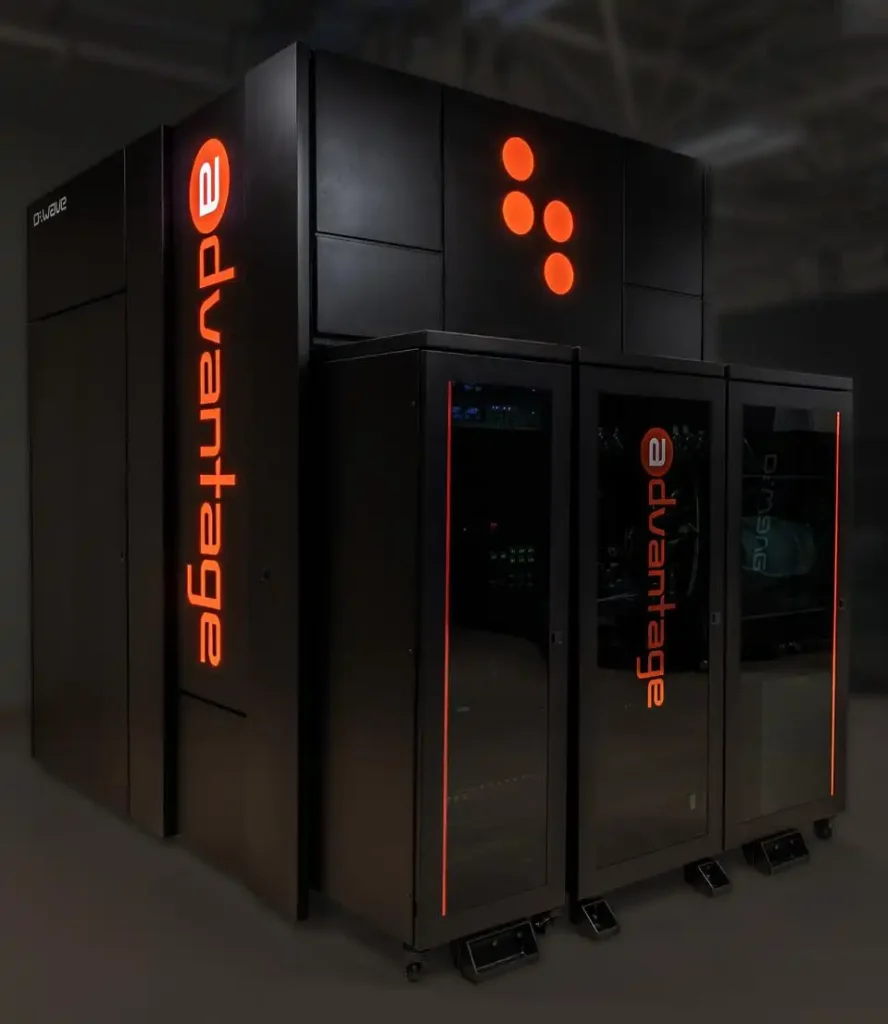
„Квантовият анихилатор“, използван от китайските учени, е оптимизиран за решаване на комбинаторни оптимизационни задачи, но не е в състояние да изпълнява алгоритми като алгоритъма на Шор, предназначен за факторизиране на големи числа. Въпреки това дори и настоящите постижения в тази област са важни за развитието на квантовите технологии и могат да помогнат за подобряване на криптографските техники.
Джон Сороко, старши експерт в Sectigo, отбеляза, че „вече се разработват и стандартизират алгоритми, които са устойчиви на квантови атаки“. Той подчерта, че работата по създаването на такива алгоритми продължава под егидата на Националния институт по стандартизация и технологии на САЩ (NIST).
Междувременно международната общност от учени продължава да работи по създаването на т.нар. постквантова криптография, която ще може да устоява на атаки както от класически, така и от квантови компютри. Разработването на квантови компютри, способни да разбиват истински криптографски шифри, все още е далеч от практическа реализация.
Така, въпреки че постиженията на китайските учени заслужават внимание, те не представляват пряка заплаха за сигурността на съвременните криптографски системи. Глобалните усилия за разработване на алгоритми, които са устойчиви на квантови атаки, продължават, което гарантира, че защитата на данните ще бъде сигурна и в бъдещето.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
