


CentinelLabs и Checkmarx съобщават за хакерска кампания към хранилището за открити Python проекти PyPi и неговите потребители, с цел кражба на данни и поверителна информация. Това, което специалистите определят, като „първата известна атака към PyPi“ стартира в началото на тази година, когато неизвестна страна започва да разпространява фалшиви Python инсталатори, съдържащи JuiceStealer, зловредна програма, способна да краде данни за вписване от браузърите на жертвата. Няколко месеца по-късно започва и същинската кампания, развиваща се в две направления – опити за компрометиране на легитимни Python проекти в хранилището и доставянето към него на стотици пакети, чиито имена имитират популярни Python програми. Специалистите от CentinelLabs предават за компрометирането на поне два такива проекта с общ брой на свалянията 700 000 пъти.
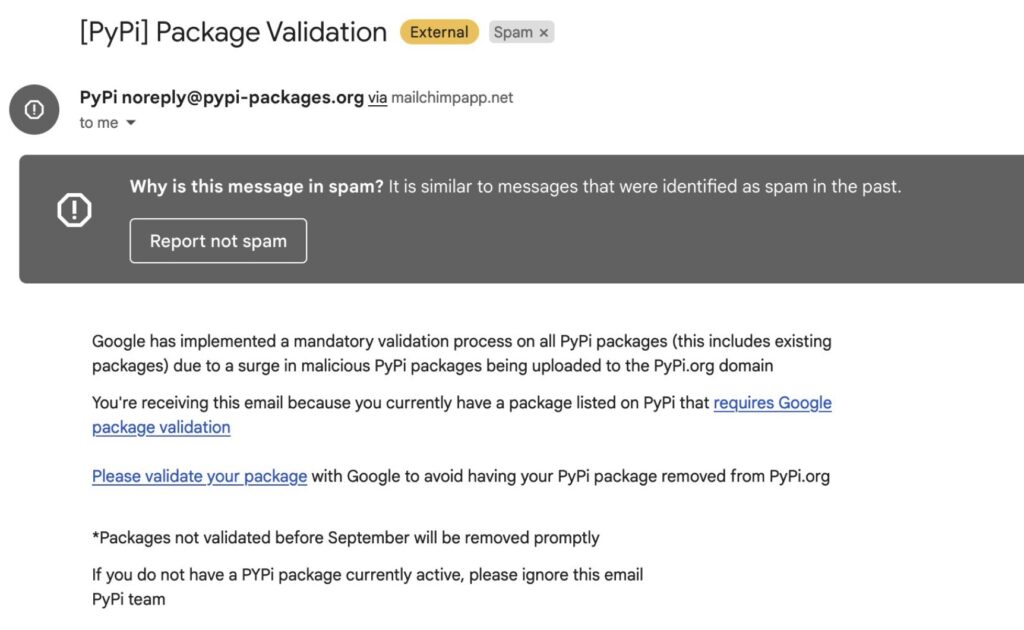
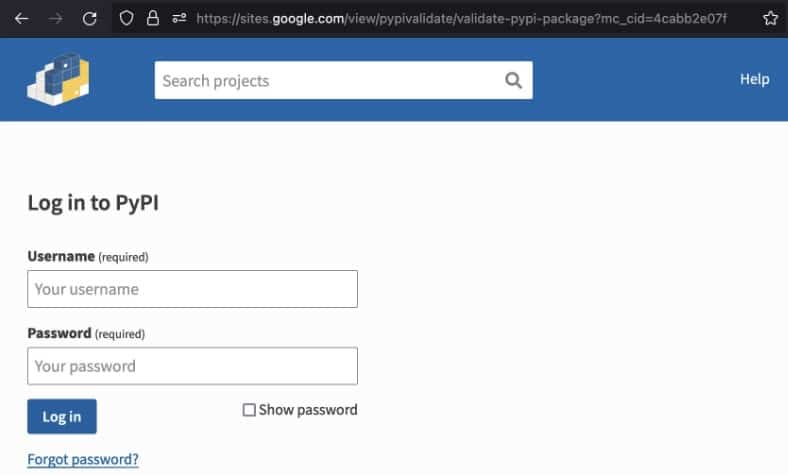
При първия вектор на атака към разработчици, поддържащи Python проекти в PyPi, се разпращат измамнически писма, в които се твърди, че Google са започнали да изискват задължителна валидация на PyPi проектите, поради зачестили случаи на зловредни пакети, качвани в хранилището. Ако получателят на писмото последва посочената в него връзка, той попада на Google сайт, който имитира реалната страница за вписване на регистрирани потребители на PyPi. Схемата не изглежда особено сложна, но както и пишат специалистите от двете компании, поне два проекта са били откраднати и вероятно има ограничен брой заразени системи. Това е поредния пример за т.нар. „атаки към веригите на доставка“ към IT компании, при които основна цел на атаката е доставчикът на продукти и услуги, а не потребителите. По този начин обаче, киберпрестъпниците получават труден за засичане достъп до системите им, тъй като атаката идва от доверена страна. В последните години пример за такива атаки са тази към SolarWinds, както и тази към софтуерният доставчик Kaseya, а преди това ASUS (Shadowhammer), CCleaner и др.
При втория вектор на атака са били качени в PyPi стотици зловредни пакети, чиито имена имитират популярни проекти с множество сваляния в т.нар. „typo-squatting атаки“, при които името на програмата наподобява това на оригиналния проект, което цели да подлъже невнимателни потребители да го свалят и използват. И в двата случая бива доставян споменатата зловредна програма JuiceStealer, която на свой ред е контролирана дистанционно от престъпниците. Създателите на JuiceStealer включват през август програмата и в друга кампания, при която разпространяват зловредния код, като приложението Ledger и то с цифров сертификат. Ledger доставят „студени“ портфейли за съхранение на криптоактиви. Освен това, създателите на програмата организират и друга кампания, насочена към криптоентусиастите чрез софтуер, който наричат Tesla Trading Bot.
Що се отнася до атаката към PyPi, от хранилището призовават потребителите на сайта да използват двуфакторна защита на регистрациите си и да се уверяват винаги, че адресът на сайта им е реалния, когато се вписват в него. Тези, които смятат, че може да са станали жертва на JuiceStealer е добре да променят паролите си незабавно и да се свържат с екипите за сигурност на сайта на адрес [email protected].
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

















