



Севернокорейски хакери са открили начин да разпространяват зловреден софтуер чрез стария браузър Internet Explorer. Въпреки, че браузърът е официално пенсиониран, неговите компоненти продължават да съществуват благодарение на специален режим в Microsoft Edge. Атаката се извършва без никакво участие на самия потребител.
Според съвместен доклад на южнокорейския Национален център за киберсигурност (NCSC) и местния доставчик на ИТ сигурност AhnLab нападателите са използвали неизвестна досега уязвимост от типа „нулев ден“ в Internet Explorer, за да разпространят зловреден софтуер сред потребителите в Южна Корея. Въпреки, че Internet Explorer е забранен на компютрите с Windows, елементи на браузъра функционират чрез приложения на трети страни, инсталирани на компютъра, а в браузъра Edge също има режим IE, което отваря вратата за атаката, обяснява PCMag.
Група хакери, известна като APT 37 или ScarCruft се е възползвала от уязвимостта в Internet Explorer, за да извърши мащабна злонамерена атака през май тази година. Според доклад на NCSC и AhnLab хакерите са компрометирали сървъра на южнокорейска онлайн рекламна агенция, което им е позволило да инжектират зловреден код чрез изскачащи рекламни прозорци.
„Тази уязвимост се използва, когато рекламният софтуер се зарежда и показва рекламно съдържание. Резултатът е атака с нулев клик, която не изисква взаимодействие с потребителя“.
се казва в доклада на AhnLab
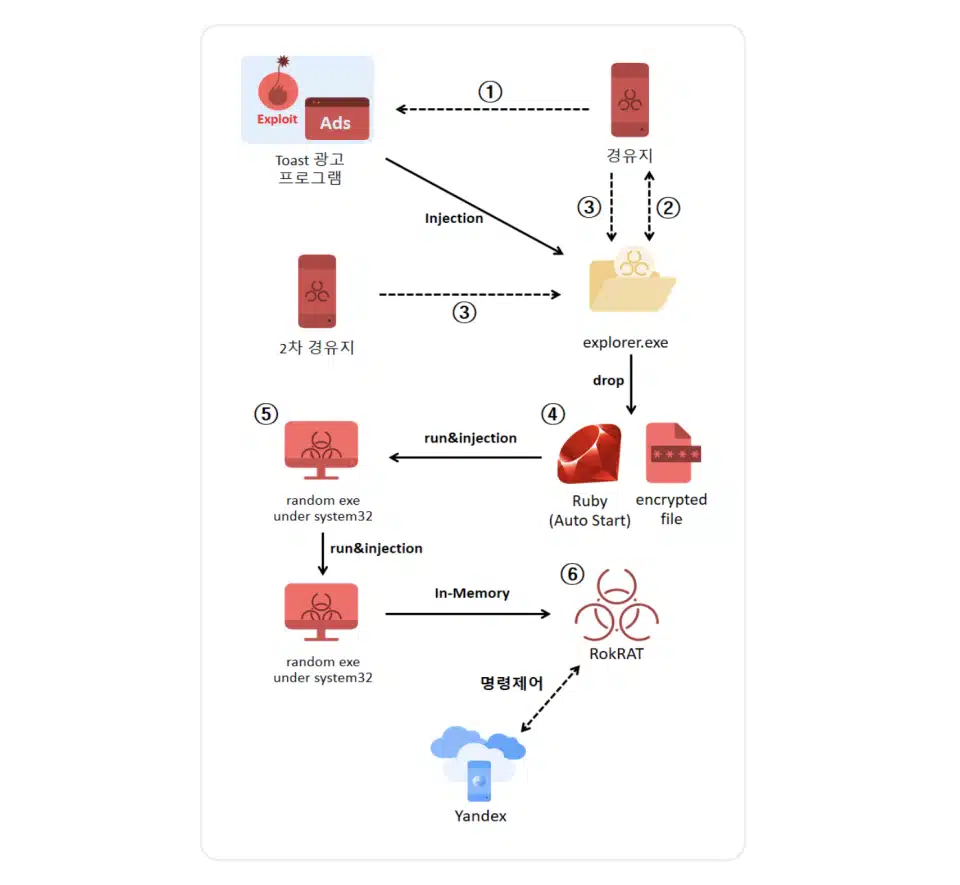
Изследователите отбелязват също, че много южнокорейски потребители инсталират безплатен софтуер, като антивирусни и други помощни програми, които показват рекламен прозорец в долния десен ъгъл на екрана. Проблемът обаче е, че тези програми често използват модули, свързани с Internet Explorer, което е позволило на хакерите да разпространят зловредния софтуер RokRAT, предназначен за изпълнение на отдалечени команди и кражба на данни от компютрите на жертвите.
През август Microsoft пусна кръпка за отстраняване на уязвимостта от типа „нулев ден“, която беше с кодово име CVE-2024-38178. Въпреки това, както отбелязва BleepingComputer, съществува риск хакерите да намерят други начини за използване на компонентите на Internet Explorer, тъй като те продължават да се използват в Windows и в приложения на трети страни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
