



Едни от най-популярните системи за управление съдържанието на сайтове и блогове WordPress (от версия 3.5 до 3.9) и Drupal (от версия 6.х до 7.х) се оказаха беззащитни към много опасна уязвимост, която нарушава работата на сървъра. По информация на Salesforce.com, която се занмава и с информационната сигурност, разкритият програмен бъг, позволява осъществяването на хакерска атака срещу Интернет-ресурса, позволяваща моментално блокиране на неговата работа чрез един-единствен XML-документ.
За оръжие на атаката може да се използва неголям файл с размер около едва 200 килобайта, който бързо се превръща в документ с обем десетки гигабайти, запълващ цялата достъпна памет на сървъра. По този начин, набелязаният сайт на WоrdPress или Drupal почти моментално престава да работи.
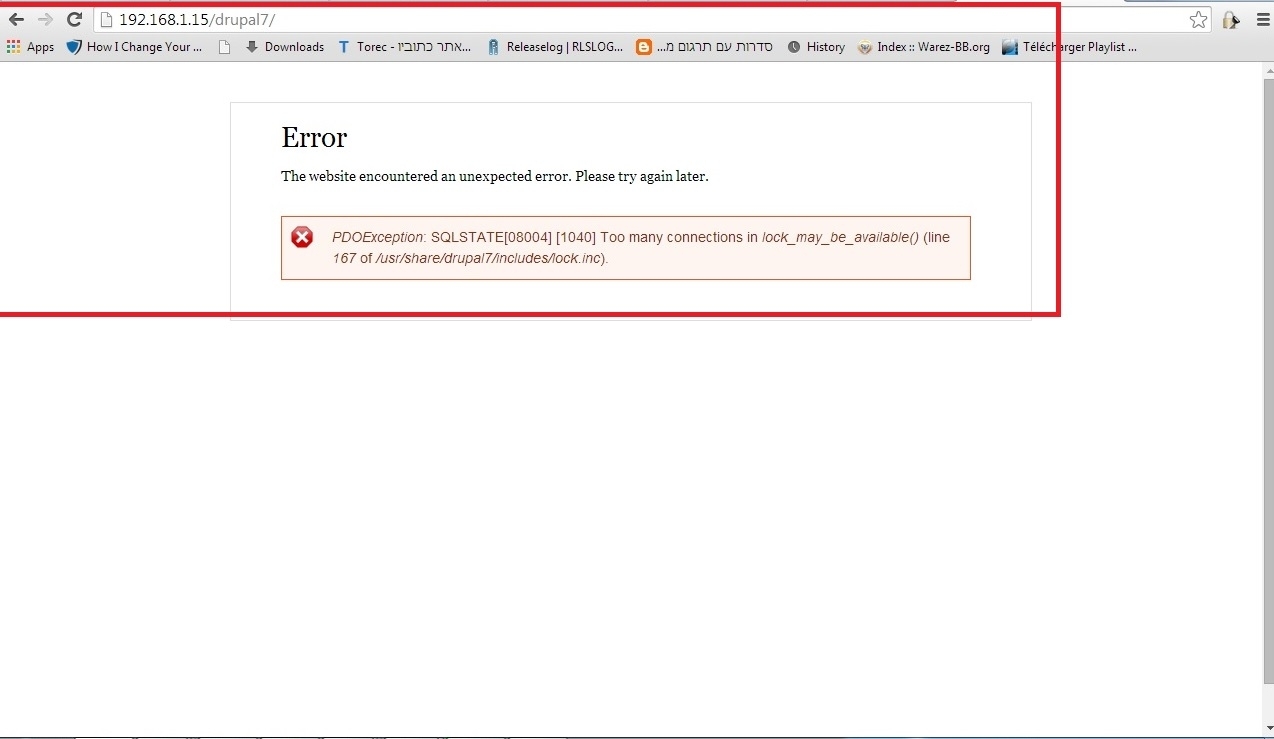
Специалистите от компанията Salesforce публикуваха видео в Глобалната мрежа, което нагледно демонстрира опасността за тези популярни енджини.
Създателите на Drupal и WordPress светкавично реагираха на тази информация и представиха извънреден ъпдейт за своите системи.
Според W3C, WordPress е най-популярната CMS (система за управление на съдържанието) в света с 22,8% разпространение. Drupal се използва в 2% от всички сайтове в Мрежата.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
