


Microsoft обяви неутрализирането на платформата RedVDS, която от 2019 година предоставяше на киберпрестъпниците достъп до отдалечени виртуални машини. Тези ресурси са били използвани за мащабни фишинг кампании по имейл, кражба на удостоверения и финансови измами, което в крайна сметка е довело до загуби за над 40 млн. долара само в САЩ.
RedVDS представляваше абонаментна услуга, при която срещу 24 долара на месец нападателите получаваха пълен достъп до отдалечени компютри с предварително инсталиран нелицензиран софтуер, включително Windows. Тези машини са били използвани за изпращане на фалшиви имейли, хостване на измамна инфраструктура и проследяване на кореспонденция в чужди пощенски кутии.
В пиковите месеци Microsoft е засичала над 2600 виртуални машини, които изпращат средно по един милион фишинг имейла на ден. Въпреки филтрите някои от съобщенията са достигнали до получателите си, което е довело до компрометирането на повече от 191 000 акаунта в над 130 000 организации по света.
Платформата е била активно използвана в схеми, включващи подмяна на платежни данни, особено при сделки с недвижими имоти. Измамниците са прихващали кореспонденцията, подправяли са я точни преди преводите и са пренасочвали парите към своите сметки. Според Microsoft дейностите на RedVDS са нанесли сериозни щети на повече от 9000 клиенти в сектора на недвижимите имоти, особено в Канада и Австралия. Засегнати са били също отрасли като логистика, здравеопазване, строителство, образование и други.
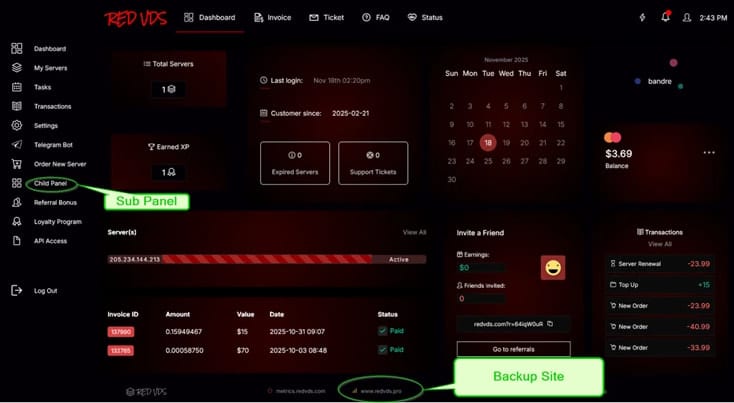
Microsoft, съвместно с Европол и германските правоприлагащи органи, проведе операция за блокиране на домейните, чрез които е функционирала RedVDS и за идентифициране на замесените лица. Сървърът, който е захранвал платформата е иззет от германската полиция. Въпреки че имената на замесените лица не бяха разкрити, известно е, че услугата е функционирала чрез подставено дружество, за което се твърди, че е регистрирано на Бахамските острови, а плащанията са били в криптовалута.
Престъпниците са наемали сървъри от трети страни – доставчици на хостинг услуги в Съединените щати, Канада, Обединеното кралство, Франция и Нидерландия, което им е позволявало да атакуват цели от IP адреси, които са били възможно най-близки до действителното географско местоположение на жертвите. Този подход е помогнал да се заобиколят филтрите за сигурност, базирани на геолокацията.
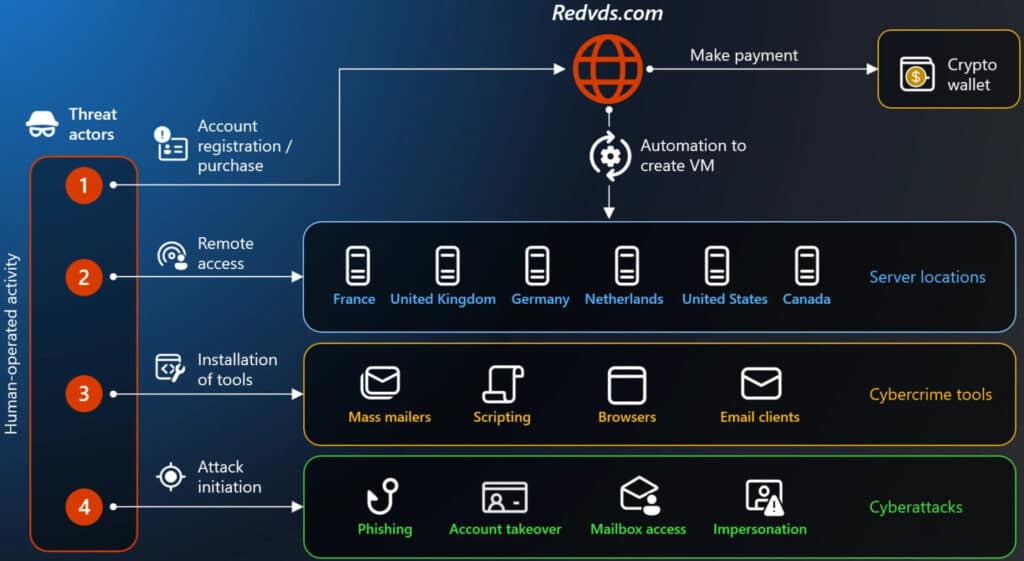
Microsoft също така установи, че RedVDS е бил използван за разпространение на злонамерени PDF и HTML прикачени файлове, за създаване на фишинг сайтове, които имитират легитимни платформи, и за извличане на токени и бисквитки за заобикаляне на двуфакторно удостоверяване.
Нападателите използвали откраднатите данни, за да търсят в кореспонденцията обсъждания на фактури и договори, да се вграждат в такива диалози и да пренасочват пари. Те често използвали инструменти с изкуствен интелект, включително ChatGPT, за да генерират правдоподобни имейли на английски език.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
