




Тези дни киберпространството стана малко по-безопасно място след мащабно международно координирано усилие на правителствени организации и агенции, компании и интернет доставчици срещу киберпрестъпната мрежа на Gameover Zeus.
В края на май е завършила операцията по деактивирането на множество оперативни центрове на малуер мрежата, като участие в акцията продължила месеци са взели правителствени институции, като Министерството на правосъдието на САЩ, Федералното бюро за разследване, британската Национална агенция за борба с престъпността, компании като Microsoft, Dell, Trend Micro, CERT-центрове и др., а така също и Европол чрез открития миналата година Европейски център за борба с киберпрестъпността (European Cybercrime Centre (EC3).
Operation Tovar, както е кодовото име на операцията е целяла разрушаване на инфраструктурата на Gameover Zeus – P2P вариант на Zeus (или Zbot), чиято дейност е регистрирана още през 2007 г. Троянският кон със същото име, който бива доставян чрез мрежата е малуер, който най-често краде банкова и логин информация от заразените устройства и по данни на Dell SecureWorks Counter Threat Unit, това е била най-разпространената заплаха за миналата година.
По данни на специалисти, Gameover Zeus е виновен за компрометирането на между 500 000 и един милион системи по целия свят, а финансовите щети от дейността му надвишават 100 милиона долара. Във водената от ФБР акция (споменавана още като b157) е бил нанесен сериозен удар на мрежовата инфраструктура от командни центрове на Gameover, което се е оказало особено трудно поради P2P природата на мрежата и нейната децентрализираност.
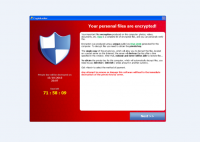
GameOver Zeus бива доставян най-често посредством компрометирани уебсайтове, приложения в имейл писма и фишинг по електронната поща, като освен едноименния малуер, чрез мрежата бива доставян и криптомалуера Cryptolocker, който нанесе сериозни щети миналата година. Основната функционалност на GameOver се изразява в регистрация на натисканите от потребителя клавиши (кейлогинг) в браузъра, кражбата на данните и изпращането им на специално изготвен за това от операторите на мрежата сървър.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
