


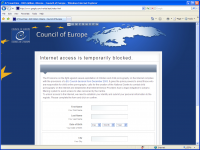


В края на миналата и началото на тази година специалисти от различни компании даваха предположения, че защитените с помощта на криптография рансъмуер (от англ.: ransom – „откуп“ и software) заплахи не само, че няма да намалят броя си, но и ще увеличат присъствието си. И последните новини от компанията за интернет и компютърна сигурност Emsisoft изглежда го доказват.
В публикация на сайта си, специалистите от компанията разкриват наличието на нов малуер, който вместо да криптира вашите файлове, блокира интернет свързаността на системата ви чрез промяна на DNS настройките ви и прави от компютъра ви част от биткойн ботнет.
Trojan-Ransom.Win32.Linkup (по дефиниция на антивирусните бази на компанията) или просто Linkup, започва действието си като стандартен рансъмуер – показва ви се прозорец в браузъра, който ви заплашва, че извършвате противозаконни действия и трябва да платите откуп, за да може да се свържете отново към Интернет. Показаното съобщение твърди, че идва от европейските власти, а исканият откуп е повече от символичен – един евроцент. Emsisoft предупреждава да не правите грешката да въвеждате лични и банкови данни в представените ви полета. Не просто няма да ви върнат интернет настройките, но и рискувате да се разделите със спестяванията си.

След като веднъж се е задействал, троянският кон създава копие на себе си – файл, намиращ се в папката %AppData%\Microsoft\Windows и файл svchost.exe, който носи същото име като легитимен уиндоуски файл, чието местоположение обаче оригинално е в %windir%\system32, след което малуерът деактивира определени защитни механизми в системата и функции на уиндоуската защитна стена. Веднъж направил това, малуерът изпраща POST заявка към контролиращия го сървър и данни за системата ви посредством криптирана връзка. След изпращане на данни към C&C сървъра, той получава допълнително малуер, който инсталира на инфектираната система. Въпросният малуер променя регистрови стойности, които правят възможно пренасочването на браузъра ви към зловреден адрес. След допълнителните промени, които прави Linkup, той сваля и биткойн миньор и се опитва да направи системата ви част от ботнет армия, която копае биткойни за нападателите.
Специалистите от компанията споделят, че комбинацията от рансъмуер и биткойн миньор за атака не е често срещана. Засега регистрираните случаи на разпространение на Linkup са на х64-битови машини.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
