



Хакери твърдят, че са хакнали Gravy Analytics – компания, която продава данни за местоположението на смартфони на правителството на САЩ. Твърди се, че нападателите са получили достъп до голямо количество данни, включително списъци на клиенти, отрасъл на работа и точни географски данни на потребителите. Хакерите са заплашили, че ще публикуват информацията, ако компанията не отговори в рамките на 24 часа.
Инцидентът e сериозно предупреждение за цялата индустрия за търговия с данни за геолокация.
От години компаниите събират данни за местоположението чрез мобилни приложения и рекламни мрежи и след това ги продават на частни компании и правителствени агенции. Сред клиентите са Министерството на отбраната на САЩ, Министерството на вътрешната сигурност, данъчната служба и ФБР. Тези данни обаче се превръщат в привлекателна цел за киберпрестъпниците.
В различни форуми хакери са публикували примерни данни, които включват точните координати на потребителите, времето за пътуване и допълнителни класификатори като „вероятно шофиране“. Сред намерените данни са били подробности за потребители от различни държави, включително Русия, Мексико и Нидерландия. Някои от данните вече са били използвани от американските агенции за миграционни операции.
Хакерите твърдят, че са получили достъп до инфраструктурата на Gravy Analytics още през 2018 година. Скрийншоти показват пълен достъп до сървърите, домейните и хранилището на Amazon S3 на компанията. Твърди се също, че хакнатите сървъри работят с Ubuntu, което подчертава мащаба на изтичането.
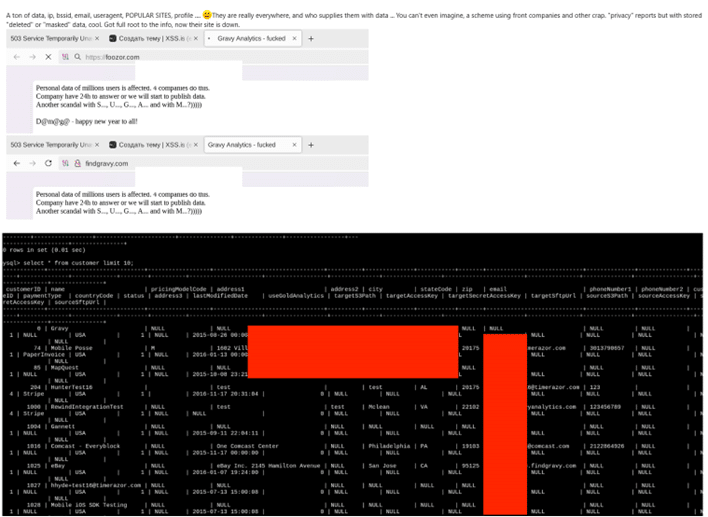
Gravy Analytics беше придобита от Unacast през 2023 година, но уебсайтът на компанията остава недостъпен. Представители на Unacast не са предоставили коментар по ситуацията.
Сред клиентите на Gravy Analytics (компанията майка на Venntel) се споменават Apple, Uber, Comcast, Equifax и американски правителствени изпълнители като Babel Street. Последната вече е използвала данните за инструменти за проследяване, включително за наблюдение на посетителите на клиники за аборти.
По-рано Федералната търговска комисия на САЩ (FTC) започна разследване срещу Gravy Analytics и Venntel. Компаниите бяха обвинени в продажба на чувствителни данни без съгласието на потребителите и им беше наредено да изтрият историческите данни за геолокация. FTC заяви, че действията на компаниите са нарушили закона, забраняващ нелоялното използване на лична информация.
По-рано стана известно, че американските военни бази в Европа са били застрашени от изтичане на данни за местоположението, събирани за целева реклама. Разследването разкри, че американските компании, които законно са събирали данни за реклами, всъщност са предоставяли възможност за проследяване на движението на служителите във военни и разузнавателни обекти.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
