



Кибер мошениците са овладели неочакван канал за доставка на зловреден софтуер.
Изследователи по сигурността от Trellix откриха, че зловредният софтуер ViperSoftX се разпространява чрез електронните книги, изтеглени от пиратски торент сайтове. Този усъвършенстван зловреден софтуер използва .NET Common Language Runtime (CLR) за динамично зареждане и изпълнение на команди, като създава PowerShell среда в AutoIt.
Експертите на Trellix отбелязват, че използването на CLR позволява на ViperSoftX да интегрира функционалността на PowerShell, като изпълнява злонамерени функции и избягва откриването им от защитните механизми, които могат да открият отделната дейност на PowerShell.
ViperSoftX е идентифициран за първи път от Fortinet през 2020 г. и оттогава непрекъснато се усъвършенства, оставайки неоткрит и заобикаляйки защитните механизми. През април 2023 г. експертите на Trend Micro документираха сложните техники за антианализ, използвани от този зловреден софтуер, като например повторното засичане на байтове и блокирането на комуникацията с уеб браузърите.
През месец май 2024 г. хакерите активно използваха ViperSoftX за разпространение на друг зловреден софтуер, като например Quasar RAT и TesseractStealer. За тази цел са били използвани хакнат софтуер и торент сайтове, но новият подход с примамки под формата на електронни книги изненада изследователите.
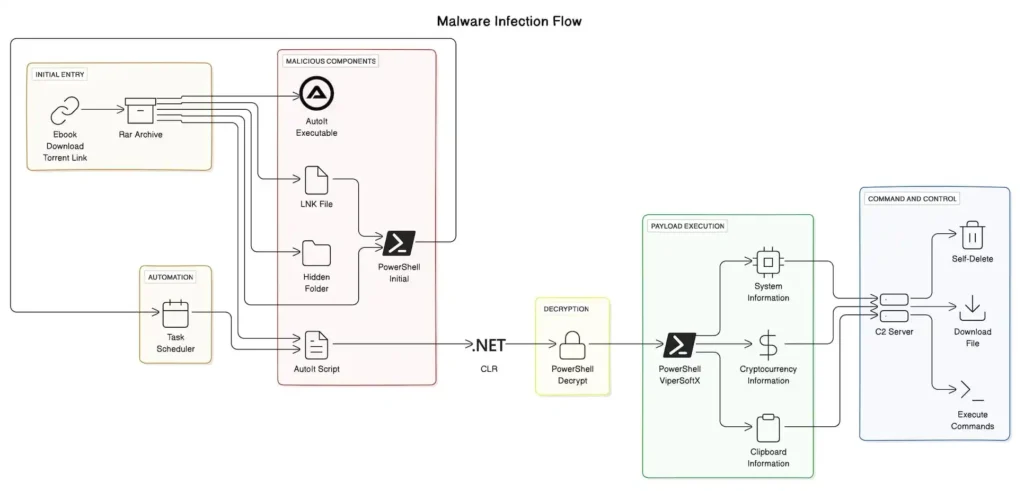
Вътре в RAR архива с предполагаема електронна книга има скрита папка и зловреден пряк път на Windows, маскиран като безобиден документ (всъщност самата електронна книга). Стартирането на шорткъта инициира многоетапна последователност на заразяване, започваща с извличане на PowerShell код, който разкрива скритата папка и се настанява в системата. След това се стартира AutoIt скрипт, който взаимодейства с .NET CLR, за да декриптира и стартира вторичен PowerShell скрипт, който всъщност е програмата ViperSoftX.
ViperSoftX събира системната информация, сканира криптовалутните портфейли чрез разширения на браузъра, улавя съдържанието на клипборда и изтегля допълнителни файлове и команди въз основа на отговорите от отдалечен сървър. Той също така разполага с механизми за самоотстраняване, за да се затрудни откриването му.
Една от ключовите характеристики на ViperSoftX е способността му да използва CLR, за да контролира PowerShell операциите в AutoIt средата, което позволява на програмата да изпълнява злонамерени функции, като избягва стандартните механизми за откриване. Освен това ViperSoftX може да заобикаля традиционните мерки за сигурност, като модифицира интерфейса за сканиране на антималуер (Anti-Malware Scanning Interface – AMSI) преди изпълнението на PowerShell скриптовете.
В обобщение, струва си да се помни, че безплатно сирене има само в капана за мишки, а търсенето на пиратско съдържание може да има катастрофални последици за сигурността на вашето устройство и лични данни. Важно е да се спазва цифрова хигиена, да се използват само надеждни източници и редовно да се актуализират защитните средства, за да не станете жертва на все по-усъвършенстваните методи на киберпрестъпниците.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
