


Изследователи от CYFIRMA предупредиха за нова вълна от атаки, използващи злонамерени приложения за Android, които се маскират като официални банкови приложения, за да крадат потребителски данни, да прихващат съобщения и да извършват неоторизирани финансови транзакции. Според анализаторите тези приложения са особено активни в насочването си към индийските клиенти и използват усъвършенствани техники за прикриване и заобикаляне на сигурността.
Основният зловреден софтуер се разпространява чрез фалшиви уебсайтове, месинджъри, фишинг съобщения и дори фалшиви системни актуализации.
След като бъде инсталирано, приложението иска критични разрешения и незабелязано от потребителя стартира скрита дейност. Зловредният софтуер може да чете и изпраща SMS-и, да прихваща еднократни кодове и известия, да проследява телефонни обаждания и да събира данни за SIM картите. Той използва Firebase като канал за контрол и съхраняване на открадната информация и използва методи за автоматично стартиране при рестартиране на устройството, за да поддържа присъствието си.
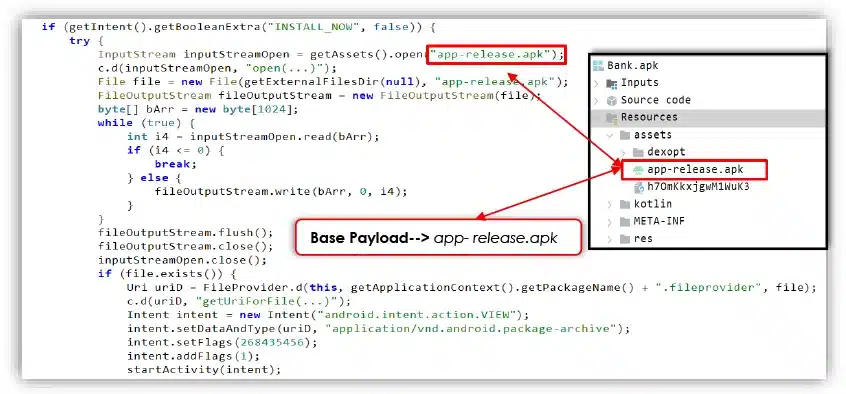
Една от характеристиките на атаката е нейната модулна архитектура. Злонамереният софтуер се състои от две части: дропър и основен полезен компонент.
Първо се изтегля APK файл, който използва скрит механизъм за инсталиране и имитира действията на обикновено приложение. След това с помощта на специално персонализиран интерфейс потребителят се подлъгва да инсталира втори APK файл, който съдържа функции за кражба на данни. Основният компонент е скрит от списъка с приложения, не показва икона и работи изцяло във фонов режим.
Механизмите за социално инженерство играят ключова роля. На потребителя се показват фалшиви формуляри за въвеждане, които напълно имитират интерфейса на истинско банково приложение. Проверява се дори дължината на телефонния номер и ПИН кода, което засилва усещането за автентичност. Събраните данни, включително CVV, номера на карти, MPIN и еднократни кодове се изпращат до Firebase – базирана в облака база данни. Оттам нападателите получават достъп до чувствителна информация и могат да контролират заразените устройства.
Анализът показа също, че зловредният софтуер може да изпълнява отдалечени команди чрез push известия, автоматично да активира пренасочване на повиквания, да изпълнява USSD заявки и да използва системни разрешения за събиране на метаданни. Използването на Firebase прави инфраструктурата за командване и контрол невидима, тъй като услугата е безплатна и не изисква удостоверяване по подразбиране.
Разпространението на такива приложения се извършва чрез различни канали. Те включват фалшиви банкови уебсайтове, SEO манипулации, заразени магазини за приложения на трети страни, злонамерени QR кодове и NFC етикети.
Понякога тези приложения се маскират като системни помощни програми, например актуализации на Play Protect или мениджъри на батерията. В някои случаи зловредният софтуер може да е предварително инсталиран на евтини устройства или да се разпространява чрез USB при физически достъп до телефона.
Експертите на CYFIRMA призовават потребителите да деактивират възможността за инсталиране на приложения от непознати източници и да не кликат върху подозрителни връзки в SMS и месинджъри. Те също така препоръчват да се използват решения от клас EDR за мобилни устройства, които могат да наблюдават поведението на приложенията в реално време. За банките и телекомуникационните компании те предлагат интеграция със системи за филтриране на трафика, ориентирани към заплахи, и активно наблюдение на облачните платформи, в които се извършват злоупотреби.
Според експертите тази кампания демонстрира високото ниво на подготовка на атакуващите и уязвимостта на екосистемата на Android при липсата на централизиран контрол. Най-малката небрежност от страна на потребителя може да доведе до пълно компрометиране на финансовите му данни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
