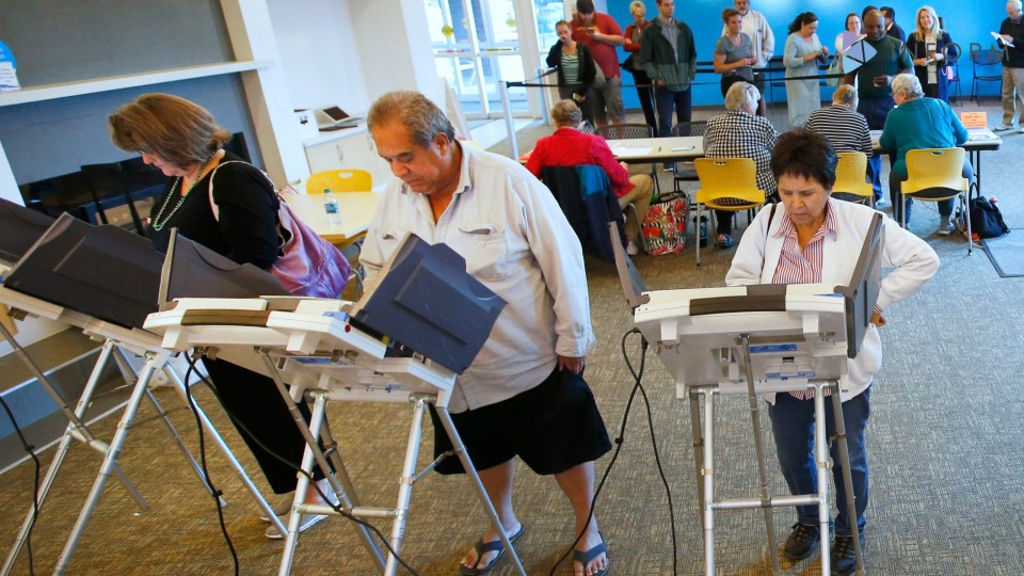
По време на събитието DEFCON в Лас Вегас, специалистите по информационна безопасност успяха да хакнат терминалите за машинно гласуване за около час и половина. Именно това са терминалите, използвани по време на президентските избори в САЩ, когато бе избран Доналд Тръмп.
Терминалът бе хакнат отдалечено чрез безжична връзка. Използвани са уязвимости в протоколите, неособено известни преди няколко месеца. След като терминалът за гласуване бе хакнат, един от експертите заяви: „Най-плашещото в това е, че и специалистите от други държави, като Северна Корея, Русия и Иран могат да направят същото„.
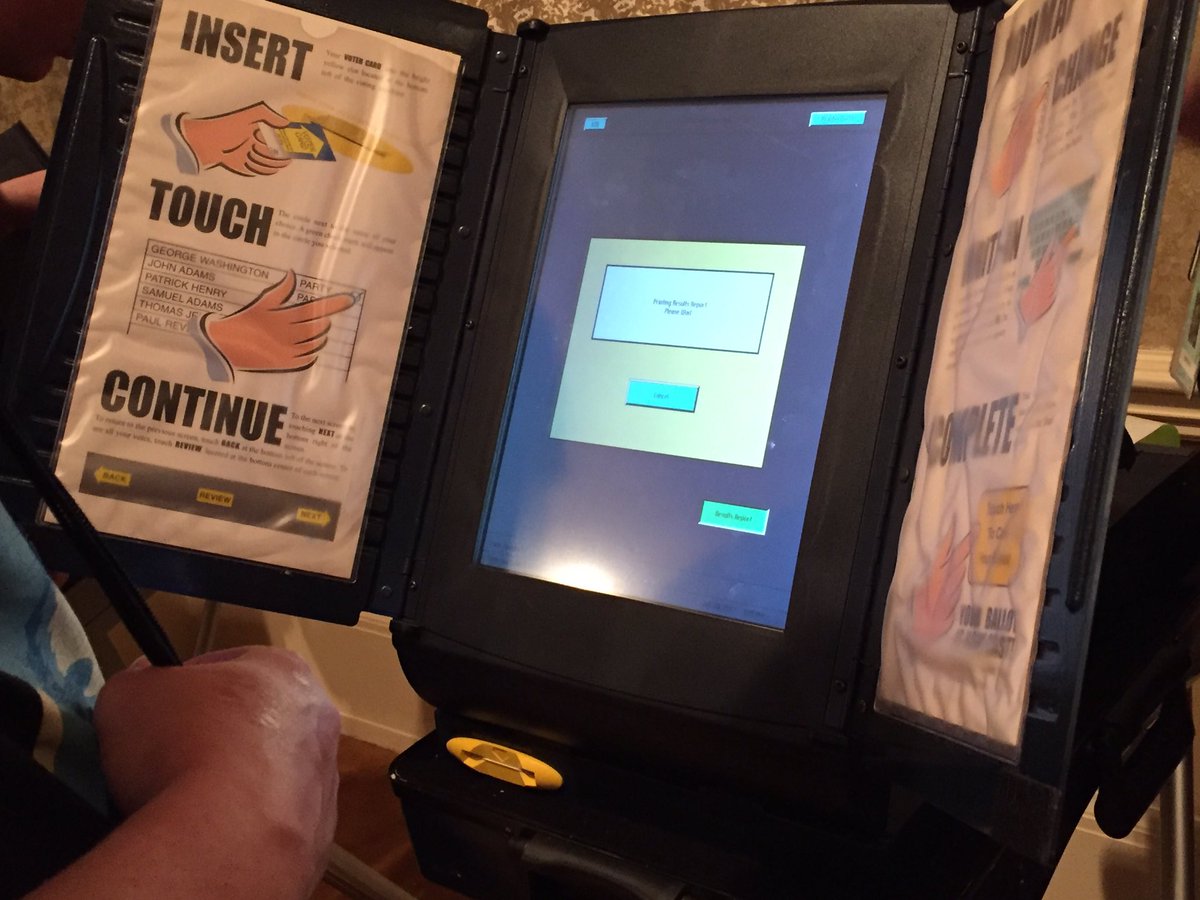
В някои от тези електронни терминали се използва стар софтуер: неоправен SSL, операционните системи Windows XP и CE. В някои случаи могат да се инсталират и външни програми.
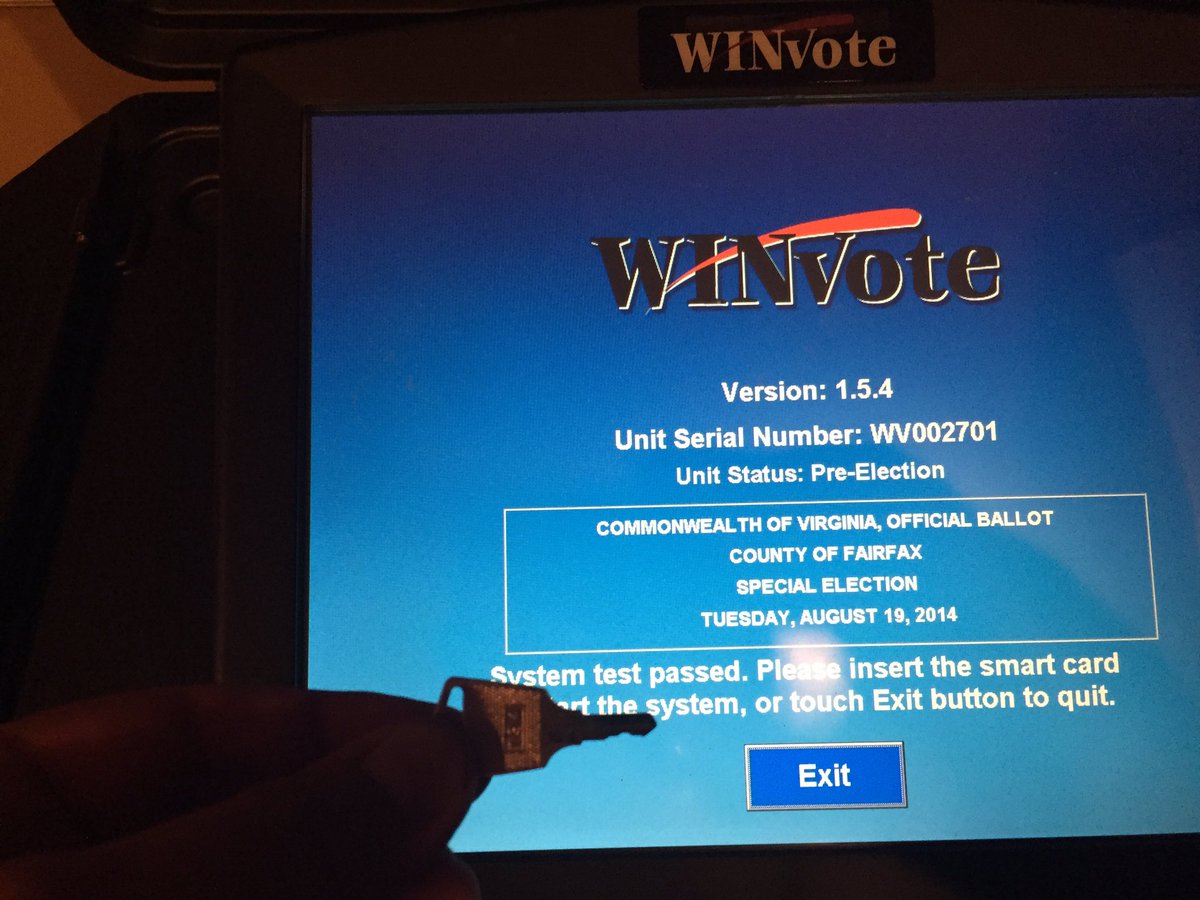
По-големият проблем е, че терминалите разполагат с Wi-Fi модули, които освен WEP, нямат друга защита. Специалистите откриха в някои от тях уязвимостта MS03-026 и проникнаха в терминалите безжично от своите лаптопи с използване на RDP. В част от другите терминали бе открита неоправената уязвимост CVE-2011-4109 и също бяха хакнати чрез отдалечена връзка, чрез недостатъците на SSL.
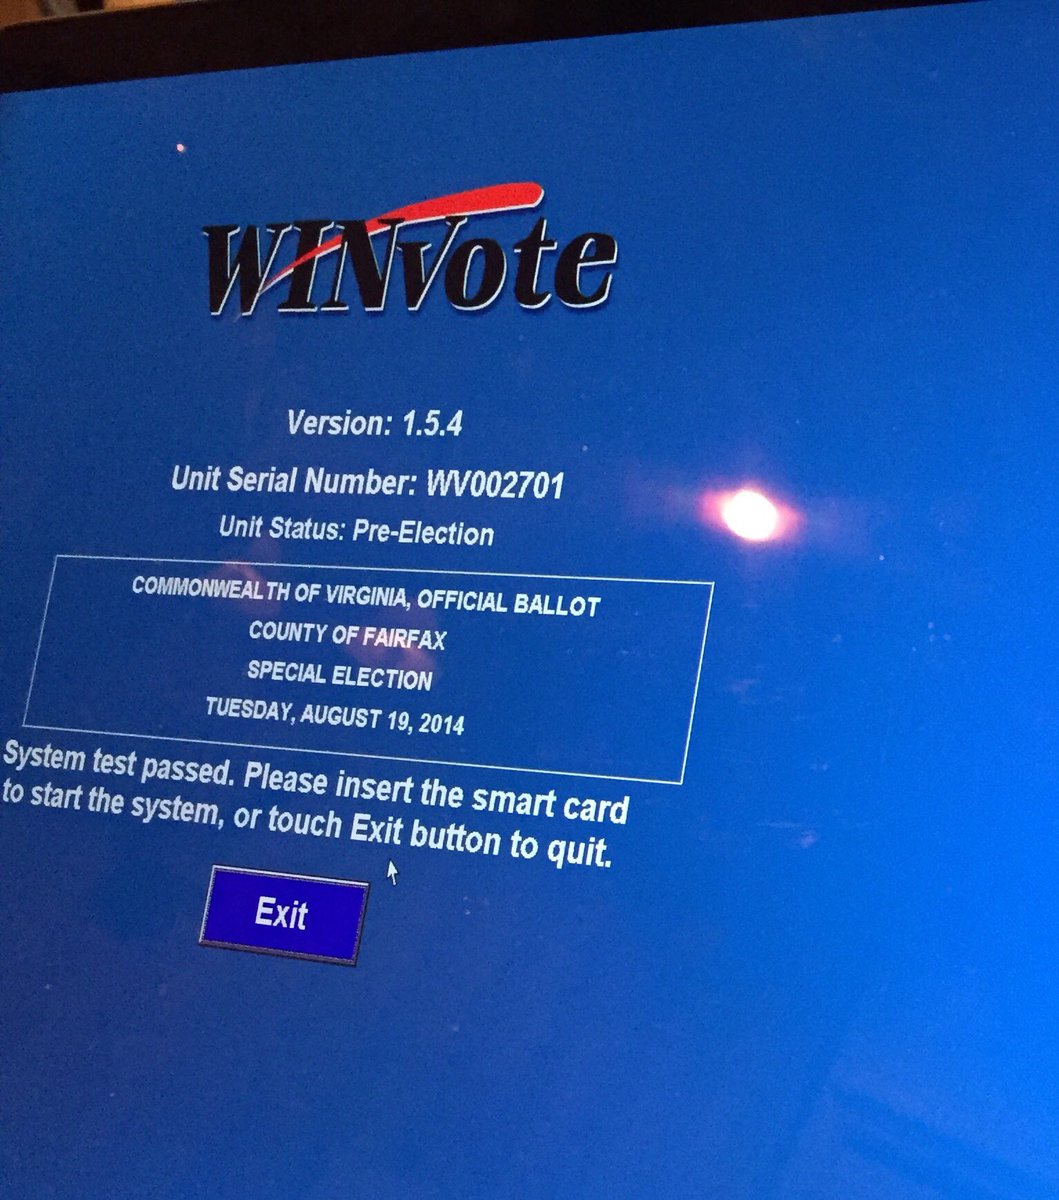
Не всички модели от представените на DEFCON са използвани в последните президентски избори, но за следващото гласуване, което ще се проведе след 3 години, подготовката явно трябва да е по-добра.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!