



През изминалата година неизвестен досега самовъзпроизвеждащ се зловреден софтуер компрометира устройства с Linux по целия свят и инсталира зловреден софтуер за криптиране, който предприема необичайни стъпки, за да скрие вътрешната си работа, твърдят изследователи.
Червеят е персонализирана версия на Mirai – зловреден софтуер за ботнет, който заразява Linux-базирани сървъри, рутери, уеб камери и други устройства от т.нар. интернет на нещата (IoT). Mirai стана известен през 2016 година, когато беше използван за осъществяване на рекордни по мащаб разпределени атаки за отказ на услуга, които парализираха ключови части от интернет през същата година. Скоро създателите му публикуваха изходния код, което позволи на широк кръг престъпни групи от цял свят да включат Mirai в собствените си кампании за атаки. След като завладее устройство с Linux, Mirai го използва като платформа за заразяване на други уязвими устройства, което го превръща в червей, т.е. той се самовъзпроизвежда.
Традиционно Mirai и многото му варианти се разпространяват, когато едно заразено устройство сканира интернет в търсене на други устройства, които приемат Telnet връзки. След това заразените устройства се опитват да разбият паролата за Telnet, като отгатват двойки идентификационни данни по подразбиране и често използвани идентификационни данни. Когато успеят, новозаразените устройства се насочват към допълнителни устройства, използвайки същата техника. Mirai се използва предимно за организиране на DDoS атаки. Предвид големите количества честотна лента, с които разполагат много такива устройства, потоците от ненужен трафик често са огромни, което дава на ботнета като цяло огромна мощ.
В сряда изследователи от компанията за мрежова сигурност и надеждност Akamai разкриха, че неизвестна досега мрежа, базирана на Mirai, която те нарекоха NoaBot е била насочена към устройства с Linux поне от януари миналата година. Вместо да се насочва към слаби пароли за Telnet, NoaBot се насочва към слаби пароли, свързващи SSH връзки. Друг обрат: вместо да извършва DDoS, новата ботнет мрежа инсталира софтуер за добив на криптовалути, който позволява на хакерите да генерират цифрови монети, използвайки компютърните ресурси, електричеството, и интернет връзката на жертвите. Криптоминьорът е модифицирана версия на XMRig – друг зловреден софтуер с отворен код. Неотдавна NoaBot беше използван и за доставяне на P2PInfect – отделен червей, който изследователите от Palo Alto Networks разкриха през юли миналата година.
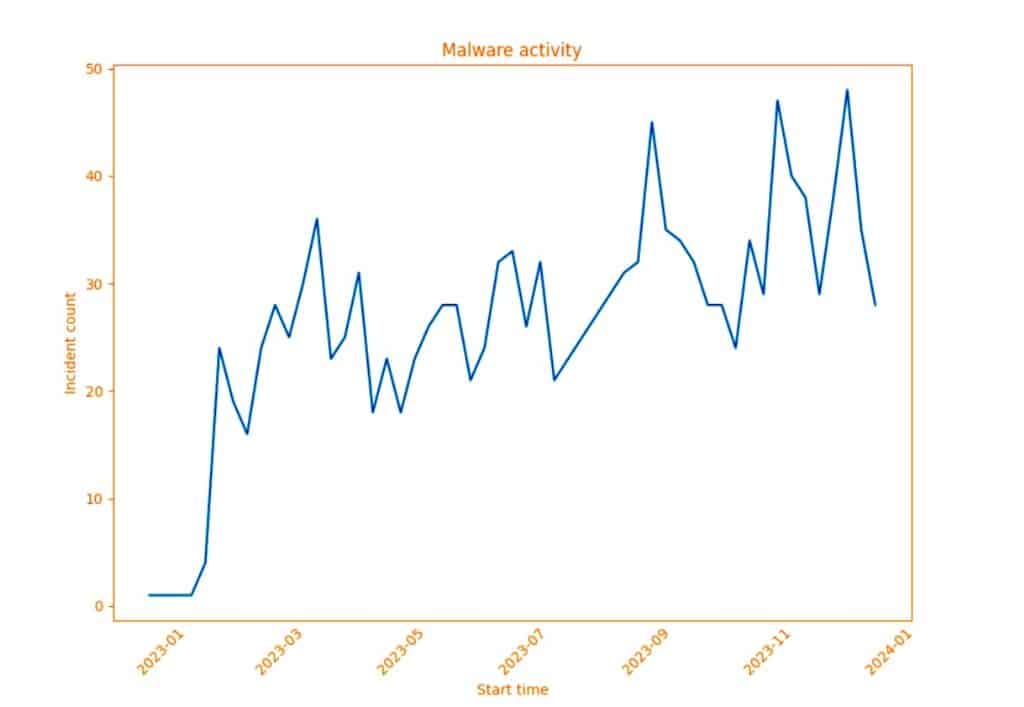
На пръв поглед NoaBot не е много сложна кампания – това е „просто“ вариант на Mirai и криптоминьора XMRig, а в днешно време те са десетки.
Най-усъвършенстваната способност е начинът, по който NoaBot инсталира варианта XMRig. Обикновено, когато се инсталират криптоминьори, средствата на портфейлите, към които се разпределят са посочени в конфигурационните настройки, доставени в командния ред, издаден на заразеното устройство. Този подход отдавна представлява риск за участниците в заплахите, тъй като позволява на изследователите да проследяват къде са разположени портфейлите и колко пари са постъпили в тях.
NoaBot използва нова техника, за да предотврати подобно откриване. Вместо да предоставя конфигурационните настройки чрез команден ред, ботнетът съхранява настройките в криптиран или замаскиран вид и ги декриптира едва след като XMRig бъде зареден в паметта. След това ботнетът заменя вътрешната променлива, която обикновено съдържа конфигурационните настройки от командния ред и предава управлението на изходния код на XMRig.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
