



Изследователи от Binarly са открили опасна уязвимост в механизма Secure Boot, която позволява на атакуващите да деактивират защитата и да стартират зловреден код преди зареждането на операционната система. Проблемът, идентифициран като CVE-2025-3052, е свързан с подписан UEFI модул, използван за актуализации на BIOS.
Уязвимостта засяга модул, който първоначално е разработен за защитени устройства DT Research, но е подписан с доверен сертификат Microsoft UEFI CA 2011. Тъй като този сертификат се използва в повечето съвременни системи, включително в зареждащия модул Linux shim (малък, но важен компонент на процеса на зареждане), уязвимият код може да бъде изпълнен на огромен брой компютри.
Проблемът възниква поради неправилна обработка на променливата NVRAM с име IhisiParamBuffer. Модулът използва съдържанието ѝ като непроверен указател в паметта, което позволява на атакуващия да получи контрол над паметта и да деактивира напълно протокола Secure Boot. Това открива пътя за скрити атаки с bootkits (зловреден софтуер, който модифицира boot сектора), които работят на ниво фърмуер и остават невидими за антивирусните и системите за мониторинг.
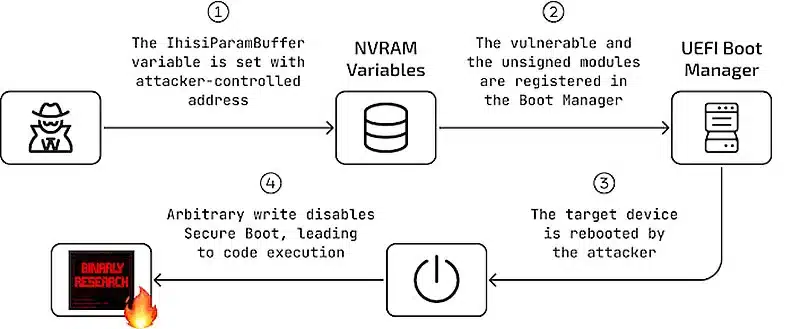
По данни на Binarly уязвимостта засяга не само един модул. Microsoft е идентифицирала поне 14 проблемни компонента в рамките на съвместно разследване. Въпреки това положението не е толкова лошо, защото вече е пусната кръпка като част от юнската актуализация Patch Tuesday, която включва актуализиран списък за изтегляне (dbx), който блокира изпълнението на опасните модули.
Експертите препоръчват да се инсталират най-новите актуализации на Windows, защото именно чрез тях се актуализира списъкът dbx. Без него хакер с административни права може да деактивира Secure Boot и да инсталира зловреден софтуер, чието премахване ще изисква пълно форматиране на диска и възстановяване на настройките на UEFI.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
