



Киберпрестъпник с псевдонима Intelligence твърди, че разполага с личните данни на милиони клиенти на българските застрахователни компании „ДЗИ“ и „Дженерали“, съобщава специализираният сайт за киберсигурност и защита на данните Questona.
Intelligence е публикувал твърденията си в един от популярните хакерски форуми в интернет, където предлага продажбата на информационните масиви, които твърди, че притежава. За да подкрепи твърденията си, той е публикувал и малка извадка с лични данни, предполагаемо принадлежащи на клиентите на двете застрахователни дружества.
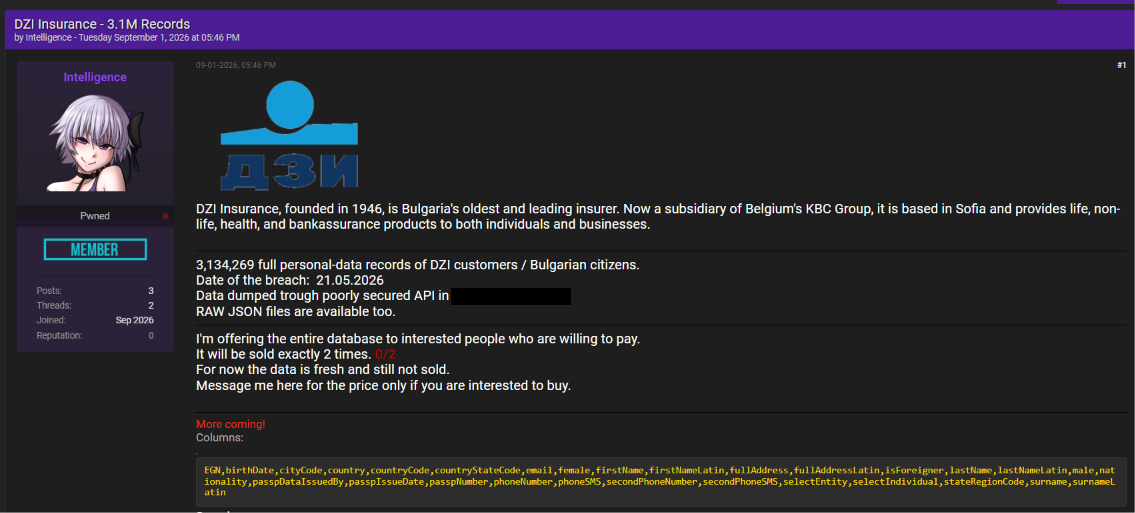
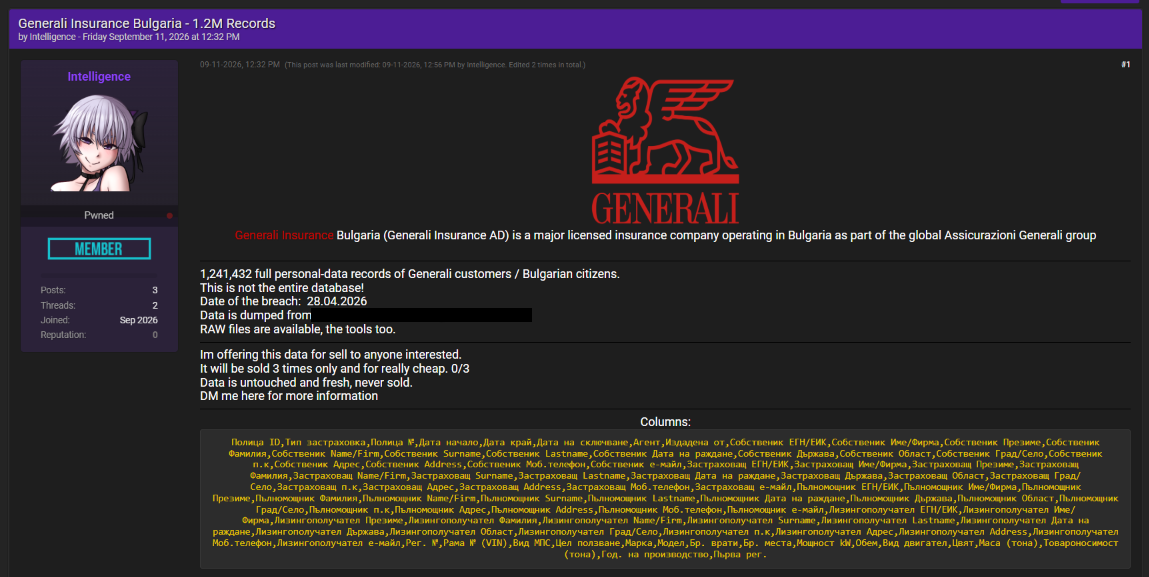
В публикацията си Intelligence твърди, че е успял да получи неоторизиран достъп до данните на над 4 млн. клиенти на двете застрахователни дружества.
Intelligence твърди, че на 21 май е източил над 3.1 млн. записа на данни на клиенти на ДЗИ, като пробивът е станал заради зле конфигурирано API. Хакерът твърди, че е извършил и атака срещу системите на „Дженерали“, който по думите му се е случил около месец по-рано (на 28 април) и който е довел до изтичането на над 1.2 млн. записа на данни.
Изтеклите данни съдържат имена, ЕГН, адреси, данни за контакт като телефонни номера и имейли, регистрационни номера на автомобили и други детайли за МПС като модел, мощност на двигателя, VIN номера и други.
Към момента не е установено дали публикуваните в извадките данни са истински. Проверка на Questona на случаен принцип в няколко публични източника като Търговския регистър показва, че поне малка част от публикуваните данни изглеждат реални. Могат да се открият фирми със същите адреси като посочените в извадките, а на публикуваните данни за контакт отговарят хора със същите имена като посочените в извадките. Това обаче не доказва твърденията на хакера.
В края на август „ДЗИ общо застраховане“ предупреди, че дружеството е претърпяло кибератака, която може да е довела до неоторизиран достъп до имена, ЕГН и данни за контакт на клиенти. Публикацията на Intelligence, засягаща продажбата на информацията, предполагаемо източена от системите на „ДЗИ“ е от 1 септември. На 11 септември Intelligence публикува втора обява – този път в нея той твърдеше, че продава данни, предполагаемо източени от системите на „Дженерали“. И това твърдение не трябва да се счита за вярно, тъй като „Дженерали“ не са коментирали въпроса официално.
От „ДЗИ“ се свързаха с редакцията ни, като официалната позиция на компанията е следната:
„В резултат на извършените технически проверки и анализ не бяха установени доказателства за неоторизиран или злонамерен достъп до системите на ДЗИ. Нито една система на ДЗИ не е била компрометирана.“
В подобен инцидент през юли друго голямо застрахователно дружество – „Евроинс“ предупреди, че е претърпяло опит за кибератака, но отрече това да е довело до изтичане на клиентски данни. На следващия ден хакерската групировка Krybit пое отговорност за кибератаката срещу застрахователя и обяви, че успешно е източила около 160GB данни от системите на „Евроинс“.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

