



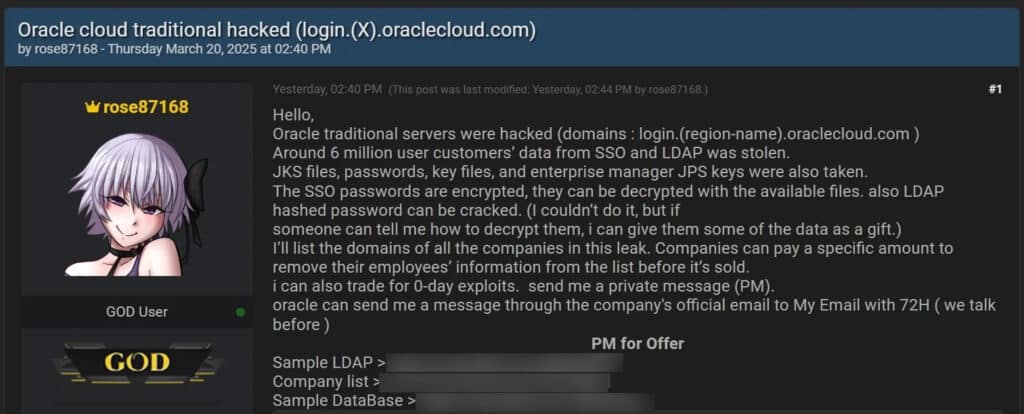
В средата на този месец хакер, използващ псевдонима rose87168, заяви, че е откраднал 6 милиона записа от сървърите на Oracle Cloud Federated SSO Login. Архивът, който той публикува в даркнет като пример включваше примерна база данни, LDAP информация и списък на компаниите, използващи Oracle Cloud.
От Oracle категорично отричат хакерската атака.
„Не е имало хакване на Oracle Cloud. Публикуваните идентификационни данни не са свързани с Oracle Cloud. Нито един клиент на Oracle Cloud не е бил подложен на хакерска атака или загуба на данни“.
заяви компанията
Междувременно rose87168 е обявил архива с данни за продажба. Хакерът е готов да го размени срещу неназована сума пари или срещу експлойти от тип нулев ден. Атакуващият твърди, че данните включват криптирани SSO пароли, Java Key Store (JKS) файлове, ключови файлове, Enterprise Manager JPS ключове и други.
„Паролите SSO са криптирани, но могат да бъдат декриптирани с помощта на наличните файлове. Възможно е да се разбие и хеширана LDAP парола. Ще изброя домейните на всички компании, споменати в това изтичане. Компаниите могат да платят определена сума, за да бъде премахната информацията за служителите им от списъка, преди да бъде продадена.“
заяви rose87168
Според SecurityLab, ако изтичането на информация наистина се е случило, последиците могат да бъдат огромни.
Откраднатите JKS файлове, съдържащи криптографски ключове са особено опасни – те могат да бъдат използвани за декриптиране на чувствителна информация и за получаване на вторичен достъп до системите. Компрометирането на SSO и LDAP пароли също така увеличава риска от каскадни атаки срещу организации, използващи Oracle Cloud.
Преди да пусне откраднатия архив за продажба, нападателят очевидно е поискал 100 000 XMR (криптовалутата Monero) от Oracle като откуп. На свой ред обаче компанията е поискала от хакера „цялата информация, необходима за поправка и разработване на пач за сигурността“. Тъй като rose87168 не я е предоставил, преговорите са се провалили, пише BleepingComputer.
За да докаже автентичността на откраднатите файлове, нападателят предостави на портала BleepingComputer URL адрес на Internet Archive, потвърждаващ, че е качил .txt файл със своя ProtonMail имейл адрес на сървъра login.us2.oraclecloud.com. Експертите предполагат, че хакерската атака е била извършена чрез уязвимост CVE-2021-35587, засягаща Oracle Access Manager, част от Fusion Middleware. Тя позволява на неоторизиран нападател да получи контрол над системата чрез HTTP достъп.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
