



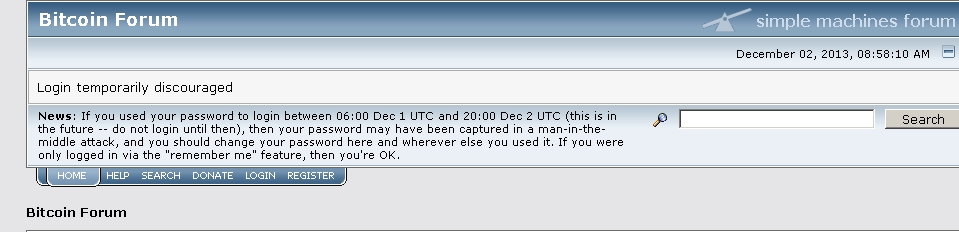
Екипът на един от най-популярните форуми за дискусия на тема биткойни предупреди, че има риск някои пароли да са били откраднати, след като е засечен пробив в системите на DNS регистратора на сайта.
Атакуващата страна е използвала уязвимост в системите на домейновия регистратор на Bitcointalk.org. Регистраторът е била японска компания на име Anonymous Speech. Това написа на страниците на форума администратор в сайта с никнейм Theymos. PC Advisor съобщава, че от Anonymous Speech не са дали подробности на медията по повод пробива.
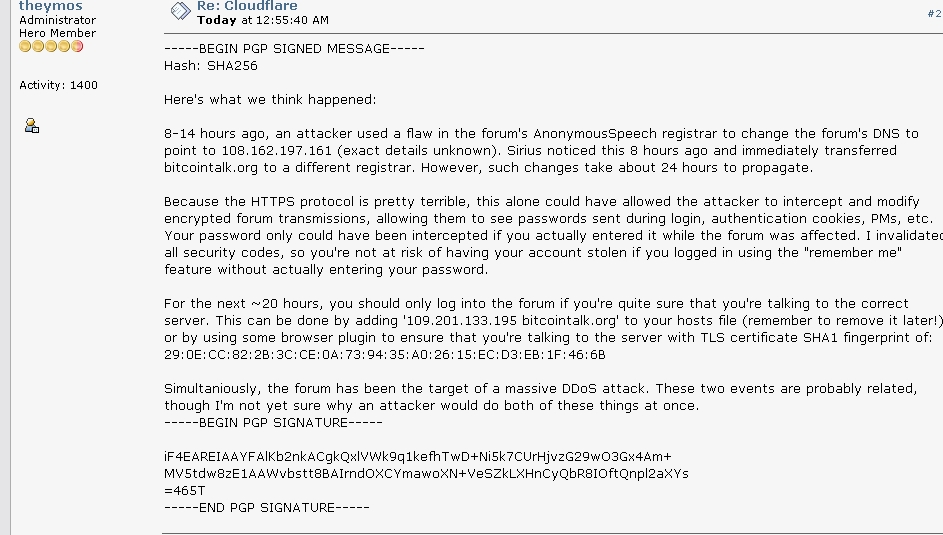
„Преди 8 до 14 часа, атакуваща страна е използвала уязвимост в регистратора на форума, за да замени DNS-ите, така че да пренасочват към адрес 108.162.197.161 (конкретни подробности засега не са известни)“, пише Theymos. „Sirius е забелязал промяната преди осем часа и веднага е прехвърлил bitcointalk.org към друг регистратор. Въпреки това на подобни промени им трябва до 24 часа да бъдат наложени“.
Освен това във форума има публикувано съобщение на главната страница на форума: „Ако сте ползвали своята парола, за да се логнете между шест часа сутринта на 01.12.2013г. (или осем сутринта българско време) и осем вечерта (22.00 българско време) (това е в бъдещето – не се логвайте дотогава), то вашата парола може да е била прихваната и вие ще трябва да промените паролата си тук и където и да е другаде. Ако сте се логнали само чрез функцията „запомни ме“ (remember me), то тогава сте ОК“, завършва съобщението.
Пробив в DNS сървърите е мощна атака, напомня Джереми Кърк от PC Advisor. Атакуващата страна може да пренасочи трафикът, който е предназначен за един сайт към такъв, който той или тя контролират, даже и посетителят да напише правилно адреса в адресната лента на браузъра. След като установи контрол, атакуващата страна може да изпълни MiTM (man-in-the-middle) атака, пресичайки криптираните пакети насочени към сайта, паролите пращани по време на логин сесиите, оторизиращите бисквитки, личните съобщения и др.
Освен MiTM атаката е била проведена и мощна DDoS атака, която екипа на сайта предполага е свързана с пробива.
Очаквайте подробности.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
