



Сървърите на Ubuntu и нейната компания-майка Canonical не работят вече втори ден поради DDoS атака. Отговорност за нея пое проиранска хакерска група. Сривът настъпи няколко часа след като изследователи разкриха сериозна уязвимост в Linux и публикуваха код за нейното експлоатиране.
Поради прекъсването Ubuntu не може да предостави на потребителите корекции на системата за сигурност. При това положение актуализациите се получават само от огледални сървъри.
Сайтовете на Ubuntu и Canonical престанаха да се отварят в четвъртък сутринта, като по същото време изтеглянето актуализации на операционната система (ОС) от сървърите на компанията стана невъзможно. На страницата за състоянието на Canonical и в социалната мрежа X се появи съобщение: „Уеб инфраструктурата на Canonical е обект на продължителна трансгранична атака и ние работим по нейното отстраняване“. Представителите на Ubuntu и Canonical не коментираха нищо повече.
Според публикации в Telegram и други социални мрежи атаката е била проведена от проиранска хакерска групировка с помощта на Beam – инструмент за тестване на сървъри при висока натовареност, но както и другите стрес-тестери, той всъщност служи като прикритие за платена услуга: срещу заплащане злонамерените лица могат да изведат от строя чужд сайт. Наскоро същата група пое отговорност за DDoS атаките срещу eBay.
Според модератор от Ask Ubuntu, недостъпни са сайтовете ubuntu.com, canonical.com, security.ubuntu.com, archive.ubuntu.com, blog.ubuntu.com, developer.ubuntu.com, portal. canonical.com, academy.canonical.com, assets.ubuntu.com, jaas.ai, maas.io, както и Ubuntu Security API, използван за проследяване на CVE и уведомления за сигурност.
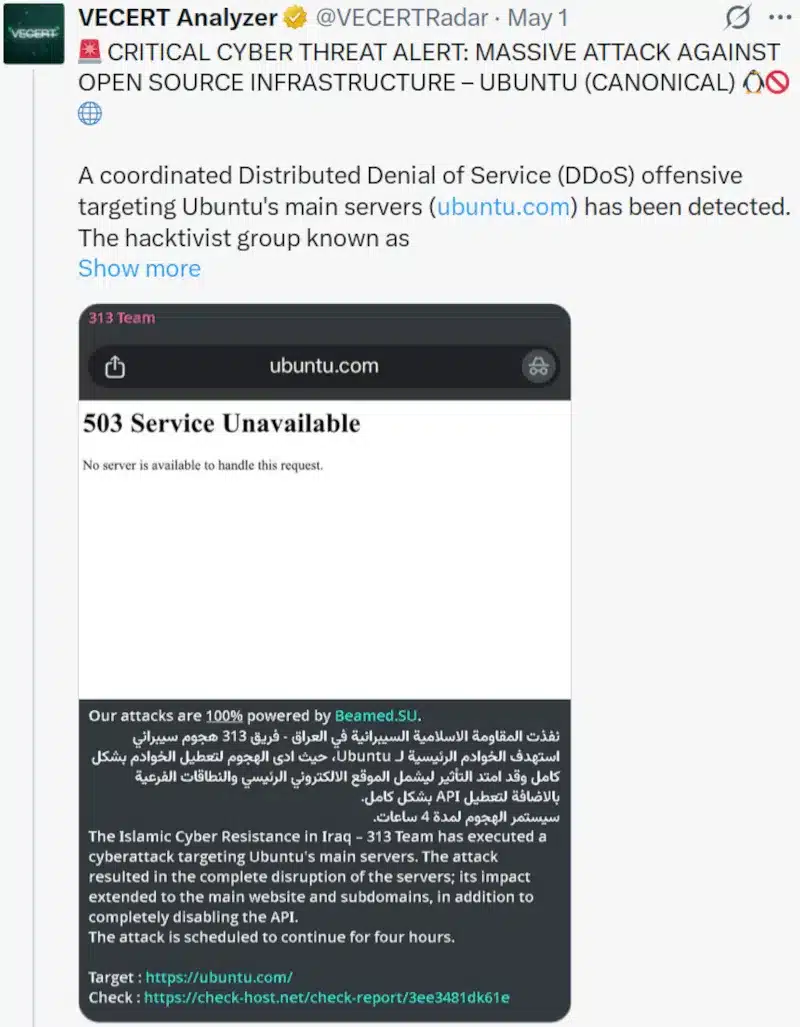
Инфраструктурата престана да функционира няколко часа след като изследователи публикуваха код на експлойт, който позволява на обикновени потребители на центрове за данни, университети и други места да получат пълен root-достъп до сървъри под почти всяка дистрибуция на Linux, включително Ubuntu. Докато сайтовете не работят, Ubuntu не може навреме да предупреди засегнатите за мерките за защита.
Стрес-сайтовете, известни още като „бутери“ съществуват от десетилетия. По същество това са DDoS атаки като услуга: срещу заплащане всеки желаещ може да поръча атака срещу чужд уебсайт. Такива услуги отдавна са в полезрението на правоохранителните органи в различни страни, но за момента тяхната дейност не е прекратена. Защо инфраструктурата остава недостъпна толкова дълго – не е ясно.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
