



Fin7 използва фалшиви уеб сайтове за кибератаки и кражба на данни.
Изследователи от Silent Push са открили нова схема за измама, свързана с киберпрестъпната група Fin7. Нападателите са създали няколко уеб сайта, които уж предлагат услуги за създаване на фалшиви голи снимки с помощта на изкуствен интелект. В действителност тези ресурси са предназначени за разпространение на зловреден софтуер, който краде потребителските данни.
Експертите са идентифицирали седем различни сайта, които се рекламират като услуги за създаване на дийпфейкове и голи снимки. Повечето от тях използват името „AINude.AI“ с леки вариации в имената на домейните. Сайтовете-капани не се различават външно от легитимните ресурси, предлагащи подобни услуги. Те имат сходен дизайн на интерфейса и набор от функции.
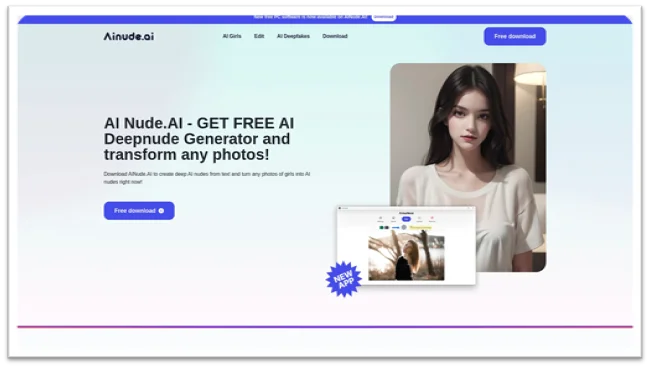
Някои от фалшивите сайтове дори дават възможност за качване на изображения, като създават у потребителите илюзията, че услугата работи. След като качите снимка, сайтът предлага да изтеглите резултата, за който се предполага, че съдържа „гола“ версия на изображението. Вместо обещаното съдържание обаче потребителят получава зловредния софтуер RedLine, който понастоящем се счита за най-разпространения инфотейнмънт.
Веднъж попаднал на компютъра на жертвата, RedLine краде информацията, съхранявана в браузъра, включително идентификационните данни за вход и данните от портфейла за криптовалута. По този начин нападателите получават достъп до чувствителната информация на потребителите.
Според Зак Едуардс, старши анализатор на заплахи в компанията Silent Push, целевата аудитория на измамниците са предимно мъже, които се интересуват от най-новите технологии и криптовалути. Нападателите разчитат, че потенциалните жертви няма да се свържат с правоприлагащите органи поради съмнителния характер на услугата, която са се опитали да използват.
След като журналисти от 404 Media се свързват с Hostinger, компанията, която предоставя услугите по регистрация на домейни за повечето от фалшивите сайтове, блокира достъпа до тях. Въпреки това заплахата остава актуална, тъй като един от ресурсите Fin7 е включен в списъка с препоръчани сайтове на голям агрегатор на порнографско съдържание.
Групата Fin7 е известна с професионалния си подход към организирането на киберпрестъпления. Тя използва корпоративен софтуер като Hipchat за провеждане на интервюта с новонаети служители и JIRA за проследяване на задачите. Преди това Fin7 дори е създавала фиктивни компании, за да наема специалисти по тестване за проникване, които след това неволно участват в престъпните операции.
Въпреки арестите на няколко члена на групата през 2018 г. и 2020 г. Fin7 продължава да е активна. Тази година SentinelOne откри, че инструмент, разработен от Fin7 за заобикаляне на системите за сигурност, се рекламира в криминалните среди и се използва от различни групи, участващи в разпространението на рансъмуер.
Преди това Apple и Google бяха блокирали достъпа до сайтовете, свързани с Fin7, чрез своите браузъри. Зловредните ресурси, открити при последното разследване, обаче са били достъпни както в Chrome, така и в Safari. Представители на двете компании заявиха, че проучват ситуацията.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
