


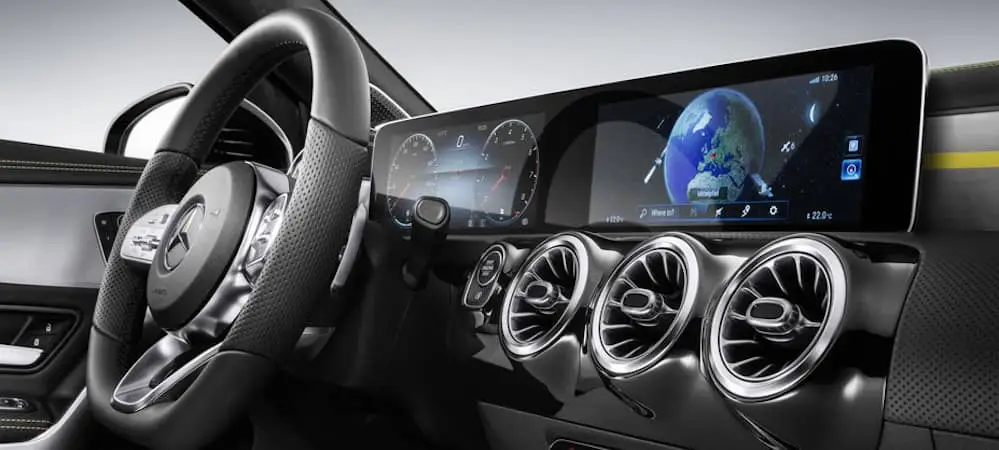

Екип от Kaspersky Lab е изследвал първото поколение информационно-развлекателна система Mercedes-Benz User Experience (MBUX), като е разкрил няколко уязвимости. Работата се основава на предишния анализ на KeenLab и се фокусира върху диагностиката, USB свързаността и специализираните протоколи за междупроцесна комуникация.
Системата MBUX се основава на архитектура с модули Multi Media Board (MMB), Base Board (BB) и други компоненти. За анализа бяха използвани реален автомобил Mercedes B180 и тестова платформа. В процеса на работа беше възможно да се заобиколи стандартната защита срещу кражба и да се получи достъп до подсистемите на устройството.
Особено внимание беше отделено на диагностичните протоколи и фърмуера. Анализът включваше изследване на файловата система, работеща под Linux, както и проверка на файловете за актуализация. Беше установено, че някои диагностични елементи поддържат остарели и уязвими компоненти, като например системата Polkit, която е податлива на уязвимостта CVE-2021-4034.
Един от основните акценти беше емулацията на USB подсистемата, при която беше създаден модел на взаимодействие на микроуслуги. Идентифицираните уязвимости като CVE-2024-37601 и CVE-2023-34402 позволяваха на атакуващите да получат достъп до потребителски данни, да ги променят или да деактивират функциите за сигурност на автомобила.
Отделно проучване беше посветено на вътрешните протоколи, използвани в системата: Thriftme, MoCCA и GCF. Тези протоколи позволяват комуникация между модулите на устройствата, но също така откриват вектори за атаки. Например, уязвимостта в MoCCA (CVE-2024-37600) е свързана с препълване на стека, което позволява изпълнението на злонамерен код.
Създадена е емулация на функциите за експортиране и импортиране на данни за USB свързаност, която разкрива няколко уязвимости при обработката на файлове във формат UD2. Една от тях (CVE-2024-37601) води до срив на подсистемата при обработка на специално създадени файлове.
В рамките на изследването бяха регистрирани общо 13 нови уязвимости CVE. Най-критичните от тях могат да бъдат използвани за деактивиране на система против кражба, отключване на платени функции или придобиване на контрол над мрежата на автомобила. Изследователите изразиха своята благодарност към Mercedes-Benz Group AG за бързото съдействие при отстраняването на установените уязвимости.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
