



През последните години дизайнът на автомобилите стана много по-сложен. Системите за автономно шофиране вече са нещо обичайно, както и сложните информационно-развлекателни и навигационни системи в таблото. Заедно с тези системи се увеличи и компютърната мощ, скрита под таблата на автомобилите ни, и тези компютри се използват за всичко.
От предупреждаване за предстоящи сблъсъци до включване на чистачките, когато започне да вали.
Hyundai и Kia дори разчитат на софтуерна кръпка, за да направят автомобилите си по-трудни за кражба. Все пак друг автомобилен производител има проблем, при който компютъризирана система прави автомобилите уязвими за кражба през много достъпно място.
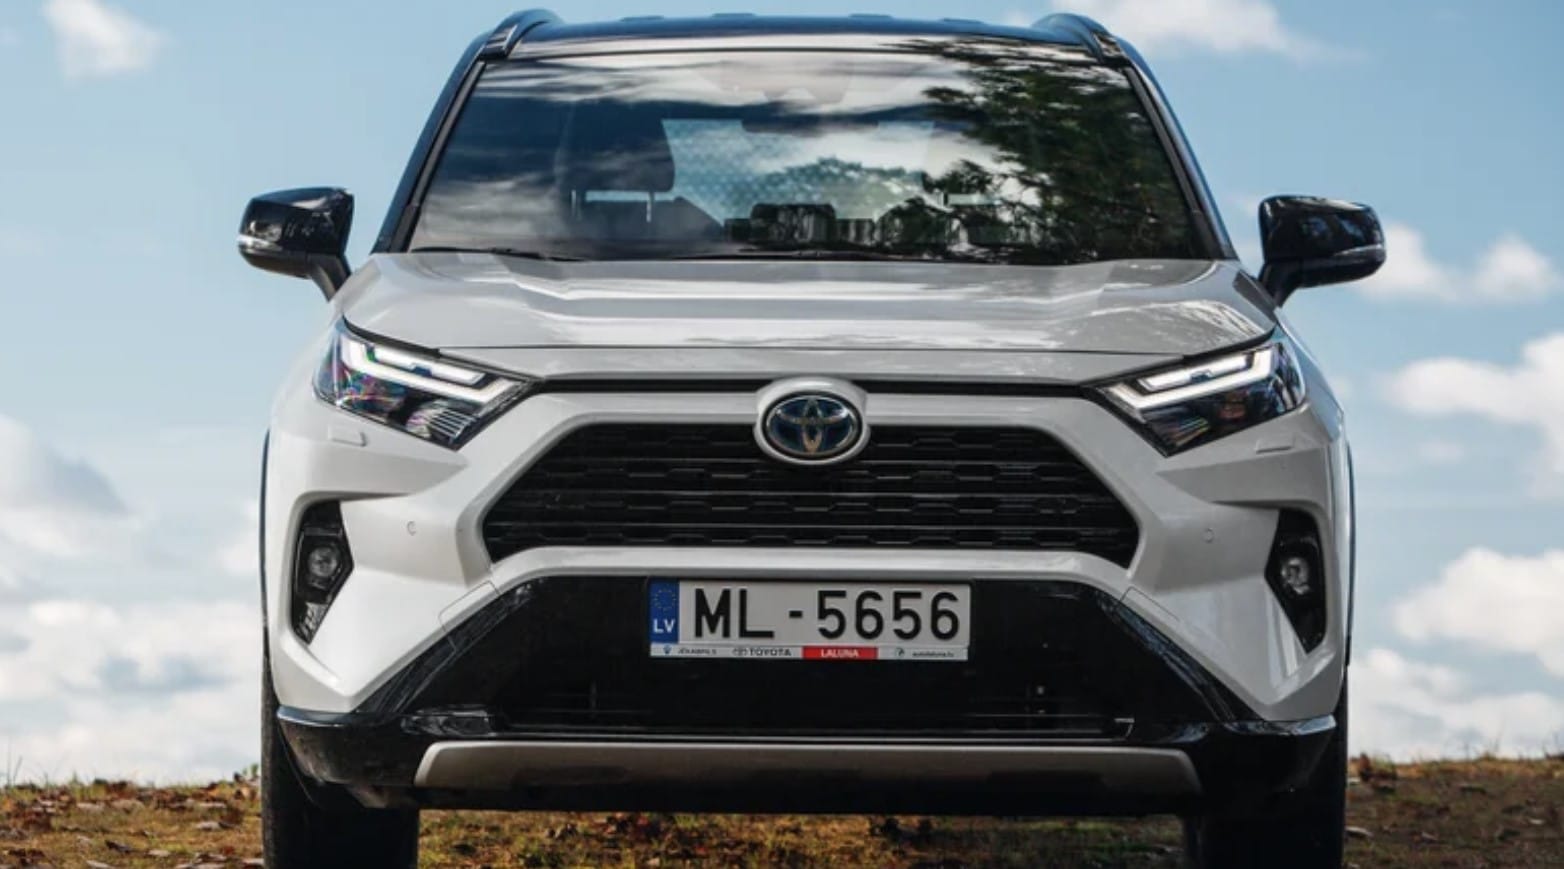
През април миналата година британският консултант по киберсигурност Йън Табор публикува в Twitter снимка, на която се вижда, че крадци са откраднали страничния фар, от страната на шофьора, от новата му Toyota RAV4. Те са издърпали кабела на фара от зоната под капака на колата. Той сменил фара, но три месеца по-късно крадците се върнали и го откраднали отново.
Две нощи по-късно били задигнати неговия RAV4 и друга Toyota на съсед.
Крадците са използвали кабелния сноп на фара, за да получат достъп до CAN (Controller Area Network) шината на RAV4 на Табор. CAN управлява сложните електронни комуникации, които съвременните автомобили изискват за системи като въздушни възглавници, самодиагностика и асистент за паркиране. В случая с RAV4 на Табор конекторът, до който крадците са получили достъп, се използва за регулиране и насочване на фаровете.
Табор и негов колега са купили CAN инжектор в тъмната мрежа

Табор се възползва от помощта на друг експерт по киберсигурност, д-р Кен Тиндел, и двамата претърсили тъмната мрежа и закупили устройство за аварийно стартиране за ключалки за автомобили Toyota и Lexus за 5000 евро (5419 долара).
В публикация в блога си в Github Тиндел обясни как работи експлойтът.
Крадците могат да използват своето устройство за инжектиране на CAN, за да изпратят фалшиво CAN съобщение до ECU системата на вратата, което по същество казва „Ключът е валиден, отключи вратите“. Така че дори не е необходимо да повредят автомобила, за да проникнат в него. Те могат просто да отворят вратата, да влязат и да отпътуват с автомобила – и всичко това, без да се нуждаят от ключа.
Той обясни още, че Toyota може да блокира експлойта със софтуерна поправка.
Въпреки това крадците могат да намерят начин да заобиколят поправката, което води до игра на котка и мишка между крадците и производителите на автомобили. Kelley Blue Book съветва собствениците на автомобили да разчитат на старите техники за защита от кражби, за да предпазят автомобилите си.
Паркирайте ги на закрито или на добре осветено място с редовен пешеходен трафик. Премествайте ги редовно и уведомете местната полиция, ако откриете липсващи или разместени части.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
