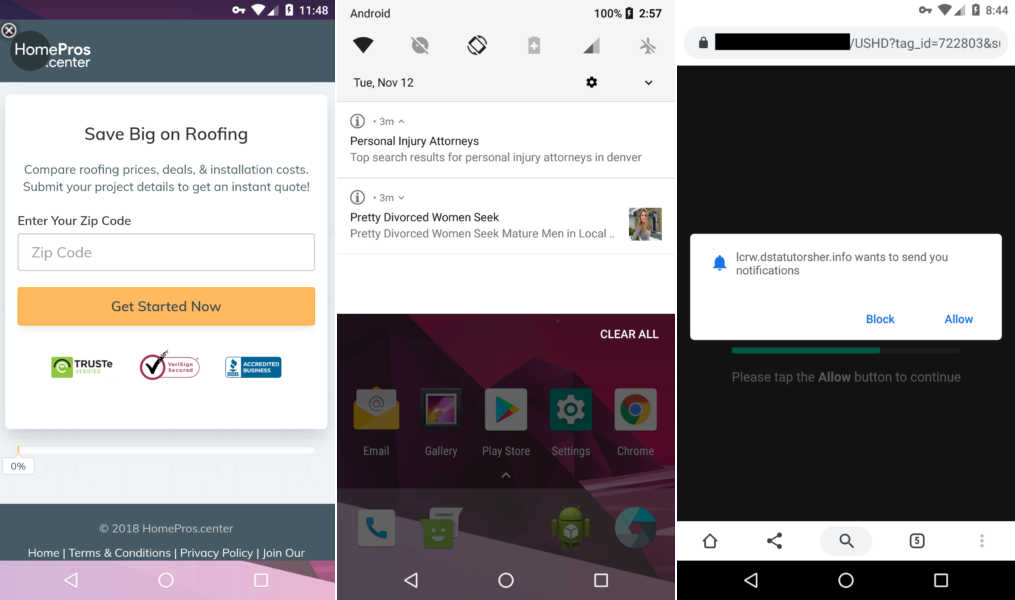
Експерти по сигурността са открили нов Android вирус, който се разпространява под прикритието на ad blocker. Иронията е, че след инсталацията той залива потребителя с реклами от няколко източника на всеки няколко минути.
Именуван е FakeAdsBlock и е инфектирал поне 500 потребители, според Malwarebytes, които го откриват за първи път.
Разпространението е основно през магазини за приложения от трети лица, като приложение с име Ads Blocker. От компанията, която се занимава с разработка на антивирусен софтуер, предупреждават, че са открили проба и в приложения с име Hulk (2003).apk, Guardians of the Galaxy.apk, Joker (2019).apk.
Стоящите зад вируса явно променят пътят на разпространение към портали, които привидно предлагат известни филми безплатно.
Да разгледаме малко по-подробно как работи този малуеър!
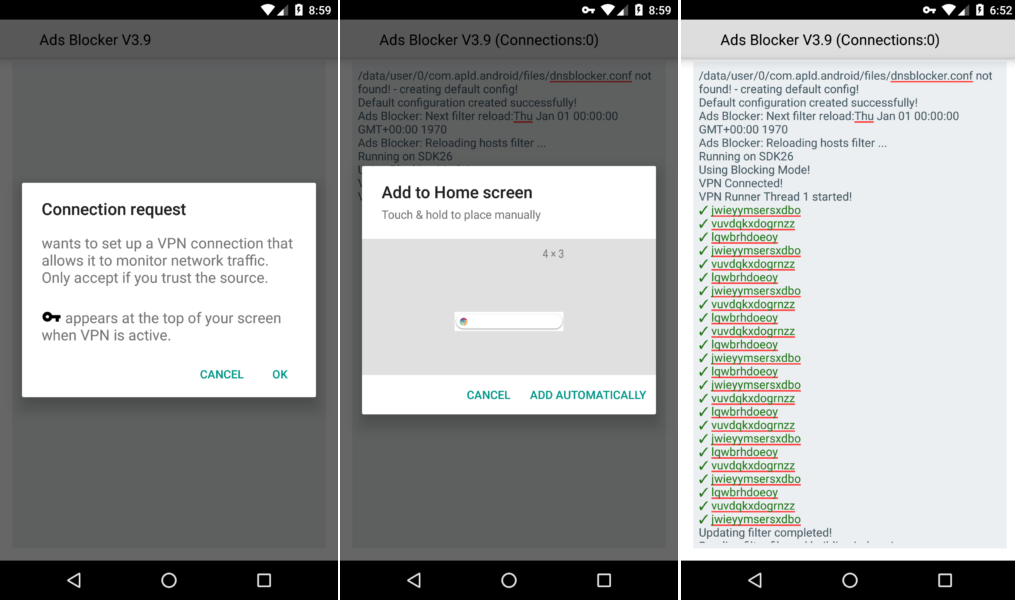
Всичко започва с инсталацията на заразеното приложение. То иска разрешение да показва съдържание над други приложения. След това иска достъп, за да инсталира VPN връзка. И двете са странни за рекламен блокер.
„Приложението въобще не се свързва с никой VPN. При натискането на бутона OK, потребителите всъщност позволяват на вируса да работи във фонов режим“, обясняват от Malwarebytes.
Следва искане за разрешение за показване на уиджет на началния екран, което става важно в последствие. Показва се екран с движещ се текст, който след това изчезва. Вирусът премахва иконата си и започва бомбардировката с реклами.
Появяват се реклами на целия екран, в известията, отварят се сайтове от нищото, иска се разрешение за още и още известия.
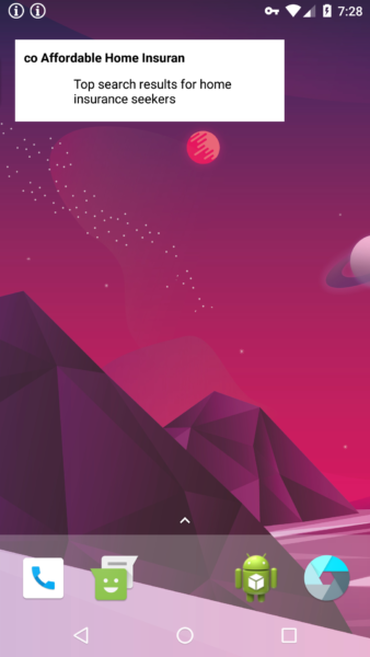
Тук идва и притурката на екрана. Тя е прозрачна, но в нея на определени интервали се появяват реклами. И тъй като рекламите са в уиджета, те не могат да се изключат, освен ако той не бъде премахнат. Обаче той е прозрачен, потребителите не знаят, че той е там и става един затворен цикъл.
Макар и гадинката да е направила всичко възможно да се скрие, ако потребителите се насочат към настройките на телефона и списъка с приложения, те ще могат да я деинсталират. Отличава се от останалите приложения с това, че няма икона и име. Създалите на вируса може да си мислят, че са умни като скриват тези два детайла след инсталацията, но всъщност на определени места това отличава вируса от всичко останало.
Има и още един индикатор, който е видимо доказателство за заразяването
Близо до индикатора за заряда на батерията се появява едно ключе. Активира се, когато сме приели създаването на фалшивата VPN връзка. Ако това ключе е там, значи FakeAdsBlock работи във фонов режим.
Създателите на вируси стават все по-изобретателни в подхода си, но за момента трудно надвиват експертите по сигурността.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!