



Екипът на Check Point Research (CPR) откри зловредно приложение от типа Cryptodrainer в Google Play, предназначено за кражба на криптовалута. Това е първият случай, в който криптографски дрейнърът е насочен единствено към мобилни устройства. Приложението е използвало методи за заобикаляне на откриването и е било в магазина почти 5 месеца, преди да бъде премахнато.
Приложението с име WalletConnect се е маскирало като Web3 инструмент и е използвало името на популярния протокол WalletConnect, който свързва криптопортфейли с децентрализирани приложения. Фалшивите отзиви и разпознаваемия бранд му помогнаха да достигне над 10 000 изтегляния. В същото време приложението се появи на първо място в резултатите от търсенето в Google Play.
Използването на социален инженеринг и съвременните инструменти в дрейнъра е позволило на нападателите да откраднат криптовалута на стойност 70 000 долара от около 150 жертви.
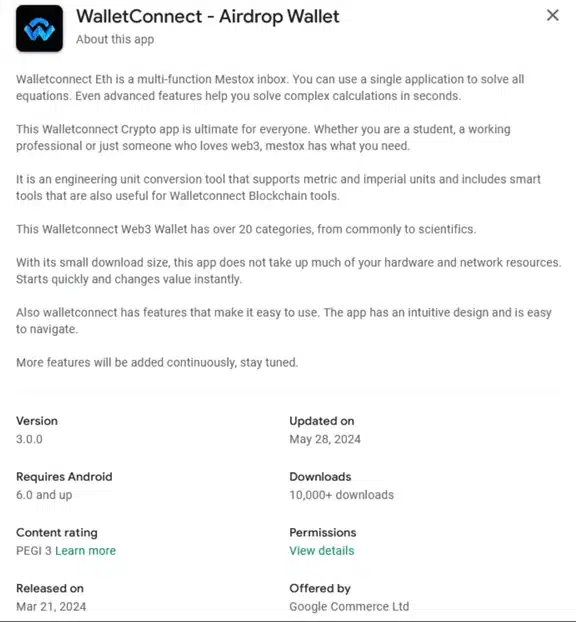
Криптодрейнърът (Cryptodrainer) е злонамерен инструмент за кражба на цифрови активи, включително NFT и токени от крипто портфейли. За да открадне средствата, инструментът използва фишинг и смарт договори. Потребителите често биват пренасочвани към фалшиви уеб сайтове, които имитират легитимни платформи, където от жертвите се изисква да подпишат фалшиви трансакции. След като потребителят потвърди такава трансакция, активите автоматично се изтеглят към сметките на нападателите.
WalletConnect е протокол с отворен код, който осигурява сигурна комуникация между децентрализираните приложения (dApps) и криптопортфейлите. Някои от трудностите при свързване с WalletConnect обаче объркват потребителите, от което се възползваха измамниците. Трудностите се дължат на факта, че не всички портфейли поддържат WalletConnect, а несъвместимостта му с остарелите версии на някои портфейли само задълбочава проблема.
Приложението е създадено с помощта на median.co – услуга, която дава възможност за преобразуване на уеб сайт в мобилно приложение. То всъщност е действало като браузър, който е отварял определен уеб сайт. Когато се зареди в браузъра, потребителите виждат обикновения калкулатор „Mestox Calculator“, което помогна да се заобиколят проверките за сигурност в Google Play.
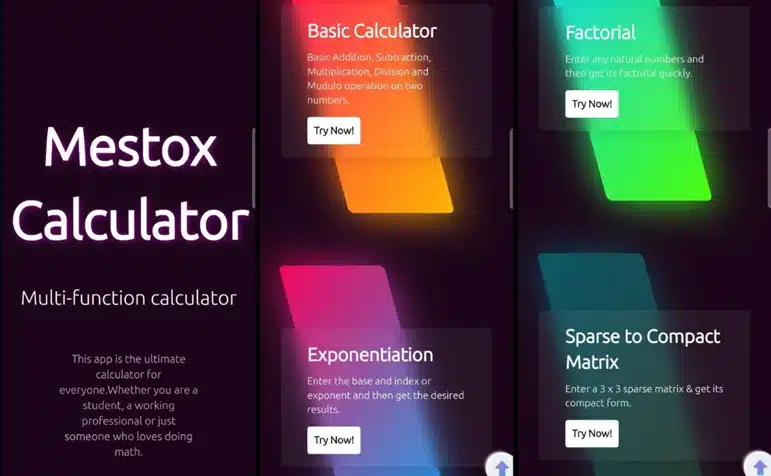
В същото време приложението скрито изпълнява злонамерена функционалност, която се състои в пренасочване на потребителя към ресурса connectprotocol[.]app/gate/index.php, като под прикритието за проверка на портфейла предлага подписване на транзакциите, след което активите на потребителя автоматично се прехвърлят в сметките на нападателите.
Използваният в приложението инструмент MS Drainer поддържа множество блокчейн вериги, включително Ethereum, BNB Smart Chain и Polygon, и бързо намира активите на жертвите.
За да се предпазят от подобни заплахи, потребителите трябва внимателно да проверяват приложенията, преди да ги изтеглят, а от магазините за приложения се изисква да засилят процедурите си за проверка. Образователните инициативи в рамките на криптообщността също играят ключова роля в информирането за рисковете, свързани с Web3 технологиите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
