


В дигиталния свят се появи нов хищник, а целта му е вашият Android-смартфон. Това е зловреден софтуер, наречен Albiriox, който не просто краде данни, а буквално предава устройството ви на нападателите. Това не е просто още един банков троянски кон, а пълноценен инструмент за дистанционно управление, който вече е атакувал стотици финансови и криптовалутни приложения по целия свят.
Как работи вирус, който напълно контролира Android
В основата си Albiriox е нещо много по-зловещо от обикновен вирус. Основното му оръжие е VNC модул, който използва уязвимостите в услугите за достъпност на Android. Казано по-просто, след като бъде заразен, вирусът може да симулира докосвания на екрана, да пише текст и да чете информация, сякаш нападателят физически държи вашия смартфон. Анализаторите по киберсигурност посочват рускоезичен отпечатък в разработването на този инструмент, което не е изненадващо, предвид сложността и дързостта на атаките. Вирусът действа като дигитален призрак, който може да влиза във всяко приложение, да преглежда съобщенията ви или дори да променя настройки без ваше знание.
Това, което прави Albiriox особено опасен, е неговият бизнес модел. Той се разпространява на принципа „зловреден софтуер като услуга“ (MaaS). Това означава, че всеки киберпрестъпник, дори без задълбочени технически познания, може да наеме този инструмент на цена от 650 долара на месец и да започне своя собствена кампания. Този модел значително разширява кръга от потенциални нападатели и прави заплахата мащабна. Престъпниците вече не е необходимо да създават вируси от нулата — те просто купуват готово и ефективно решение „до ключ“.
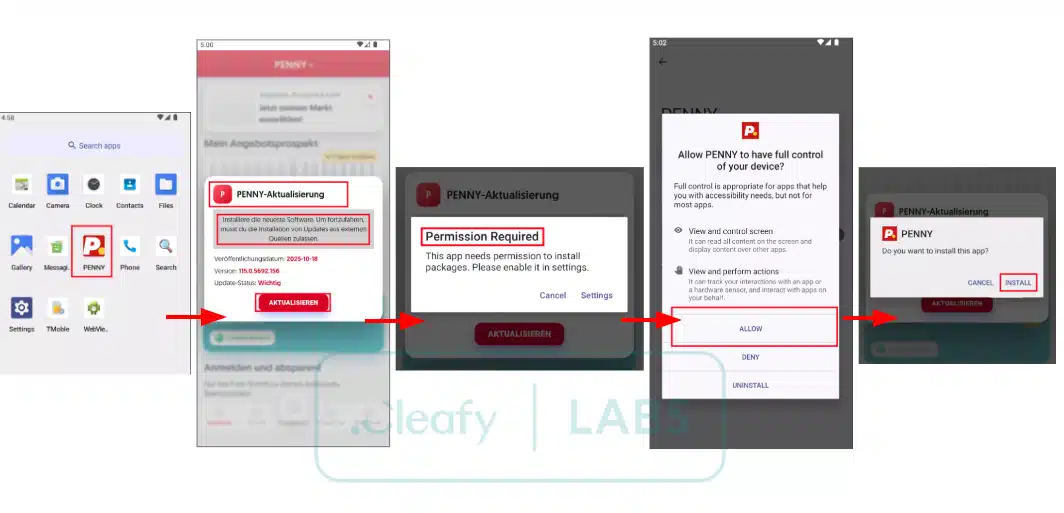
Този вирус прониква в смартфоните, използвайки познати, но все пак ефективни методи. Най-често това е социално инженерство: фишинг SMS съобщения (smishing) с линкове, маскирани като известни марки, куриерски услуги или дори правителствени агенции. Например, една кампания в Австрия използва фалшив сайт на супермаркет „Penny Market“, който изглежда като страница в Google Play. Нищо неподозиращият потребител кликва върху линка, сваля злонамерен файл за изтегляне (dropper) и вирусът получава пълен контрол над устройството.
Защо банковите ви приложения са изложени на риск
Най-голямата опасност от Albiriox се крие в способността му да извършва така наречените „On-Device Fraud“ (ODF). За разлика от старите троянски коне, които просто крадяха потребителски имена и пароли, този вирус действа много по-сложно. Той може самостоятелно да отвори банковото ви приложение, да инициира паричен превод и да го потвърди, използвайки активната ви сесия. И за да не забележите нищо, той активира функцията „черен екран“: на дисплея на вашия смартфон ще има само черен начален екран или фалшив екран за зареждане, докато на заден план атакуващият ще изпразва сметките ви.
Традиционните методи за сигурност, като например двуфакторното удостоверяване чрез SMS, не са пречка за Albiriox. Тъй като вирусът има достъп до всичко, което се случва на екрана, той лесно може да прихване код от SMS съобщение или push известие и да го въведе, за да потвърди транзакцията. Той автоматизира натискането на бутоните, заобикаляйки всички заявки за сигурност, които приложението показва. За банковата система подобна дейност изглежда напълно легитимна, защото всички действия се извършват от вашето доверено устройство, от вашия IP адрес и в рамките на вашата оторизирана сесия.
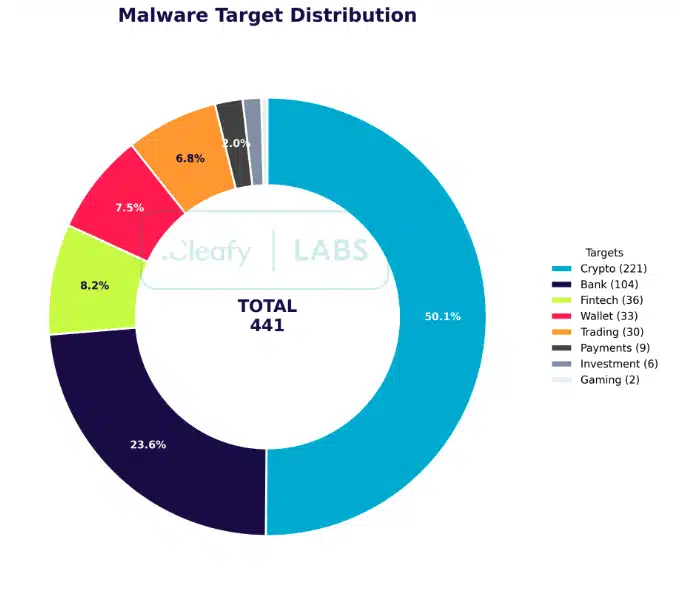
В момента Albiriox има над 400 банкови и криптовалутни приложения в своя списък с цели по целия свят и списъкът продължава да расте. Благодарение на MaaS модела, всеки оператор на зловреден софтуер може лесно да добавя нови цели към списъка, което прави заплахата глобална. Не само големи международни банки са цел на атаките, но и по-малките местни финансови институции и крипто портфейли. Това означава, че никой не може да се чувства напълно сигурен, разчитайки единствено на вградената защита Google Play Protect.
И така, Albiriox е сериозно предизвикателство за сигурността на потребителите на Android, демонстрирайки колко находчиви са станали киберпрестъпниците. Можете обаче да се защитите и основното оръжие тук е вашата собствена бдителност. Първо, никога не кликвайте върху подозрителни връзки от SMS, месинджъри или имейли. Второ, изтегляйте приложения само от официалните магазини, като Google Play, и винаги проверявайте името на разработчика, броя на изтеглянията и отзивите. Трето, внимателно следете разрешенията, които приложението изисква. Ако фенерче изисква достъп до вашите контакти и специални функции, това е ясен повод за тревога. И, разбира се, редовно актуализирайте операционната си система и всички приложения, а за финансови сметки използвайте надеждно многофакторно удостоверяване чрез специални приложения, а не SMS. В днешния свят най-добрият антивирус е вашата собствена благоразумност.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
