Появи се нов рансъмуер за Android, създателите на който решиха да се възползват от популярността на стресналия целия свят компютърен вирус WannaCry.
Експертите на компанията Qihoo 360 споделиха, че рансъмуерът за Android се разпространява чрез китайските геймърски форуми като приложение, в което е поставен вредоносния код. Приложението е уж плъгин за мобилната игра King of Glory, изключително популярна в Китай.
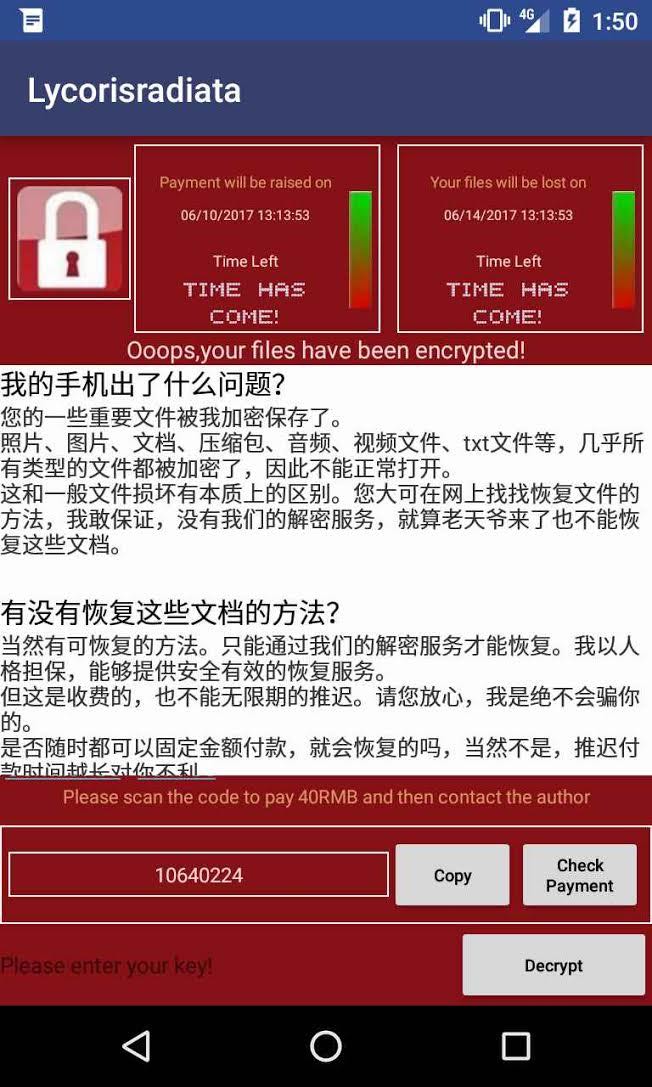
Създателите на този рансъмуер не са много алчни и искат откуп от само $6 чрез популярните в Китай платежни системи QQ, Alipay или WeChat.
Изнудвачът е направен както трябва: цветовият дизайн много прилича на WannaCry, а файловете се криптират с помощта на алгоритъма AES. След криптирането, към имената на файловете се добавят китайски и латински символи, благодарение на което лесно се разбира, кои файлове са криптирани и кои не са.
Мобилният рансъмуер криптира само файлове с размер не по-голям от 10 KB, без да пипа системните файлове и файловете в папките, адресите на които съдържат думите Android, com, DCIM, Download и miad. Популярната антивирусна компания Avast класифицира този рансъмуер под името WannaLocker и специално подчерта, че той най-често криптира файловете, записани на външните карти памет.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!