



Специалисти от компаниията за информационна и интернет защита „Др.Уеб“ са се натъкнали на киберпрестъпна атака, насочена към устройства с операционна система Android, при която се използва уязвимост в системата при обработката на .apk-архиви, за да може да се излъже защитата, предоставяна от антималуер решението на устройството.
Засега този тип атака действа само на територията на Южна Корея, но специалистите отбелязват, че има вероятност той да се разпространи и в други части на света.
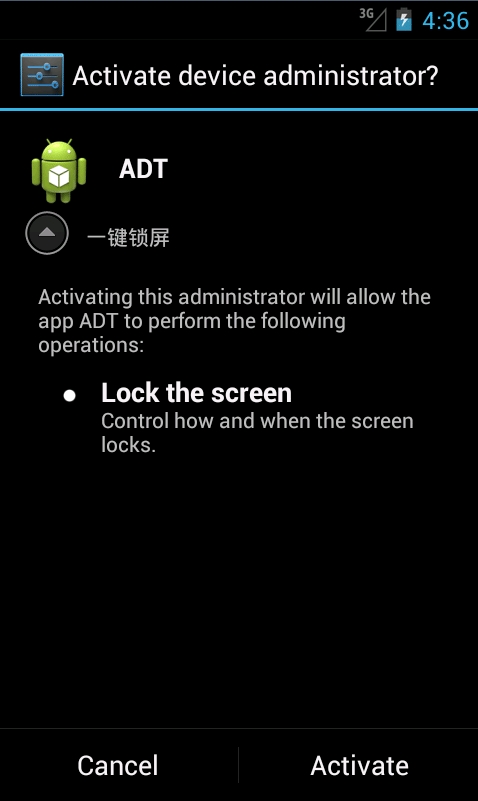
Самият троянски кон, който бива използван не е по-различен от сходния на него малуер. Android.Spy.40.origin (по дефиниция на антивирусните бази на руската компания) се разпространява чрез връзка, разположена в SMS-съобщения, която води до свалянето на .apk-архив – киберпрестъпна практика, която е широкоразпространена в Югоизточна Азия. След установяване на системата, троянсият кон иска от потребителя достъп до администраторския акаунт, след което иконата му изчезва от главния екран, а малуерът продължава своята дейност, прикривайки присъствието си.
След това, троянският кон се свързва с отдалечен сървър, откъдето получава инструкции за действие. Това, което може Android.Spy.40.origin е да прехваща входящи SMS-съобщения и да ги изпраща към командния сървър, като притежателят на устройството не разбира за наличието на тези съобщения. Освен това, малуерът може да блокира изходящи обаждания, да изпраща съдържанието на адресната книга и списък с инсталираните програми към командния сървър, да изпълнява или премахва от устройството определени приложения – отново по отправена заявка от сървъра, а също така да праща SMS с установен текст към номер, продиктуван от сървъра.
„Тази вредоносна програма би могла да представлява сериозна заплаха за притежателя на устройството, тъй като в прехващаните от малуера съобщения може да се съдържа конфиденциална информация, която да е както лична, така и делова – сведения за банкови разплащания и оторизиращи ползвателя данни в сметката му, еднократни mTAN-кодове, които служат за извършването на банкови транзакции, а списъкт с контакти, до който достигат кибермошениците може да се ползва за организирането за широкомащабни фишинг и спам атаки“, пишат специалистите от „Др.Уеб“.
Самата атака дължи своя успех на една уязвимост в устройства с операционна система Android, която успява да избегне детекцията на инсталираното антивирусно решение. Става дума за обработката на .apk-архивите – .zip-архиви със специфично разширение. Спецификата на .zip-архива изисква в хедъра на архива да има специално поле, в което се съдържа специфична информация за всеки от файловете в архива – General purpose bit flag. Ако срещу файла стойността на General purpose bit flag е нула, то означава, че архивът е без парола, а ако е единица – означава, че има защита с парола и той следва да бъде обработен от антивирусното решение, както следва – да не бъде проверяван.
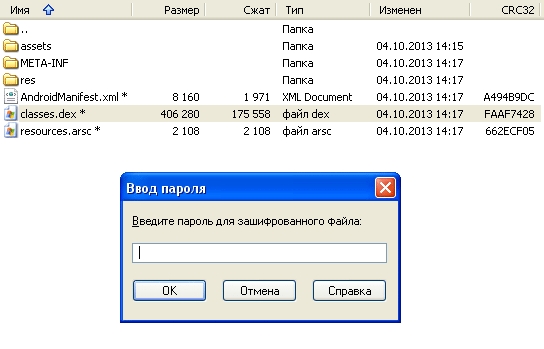
От изображението по-горе може да се види, че при обработка на архива в нормални условия (на PC) пред нас излиза диалогов прозорец, в който да въведем парола. Само че в алгоритъма на обработка на тези файлове в Android има грешка и зададеният нулев бит бива игнориран, което и позволява изпълнение на файла и установяване на програмата. В стандартните условия, ако антивирусното решение обработи нормално информацията предоставена му от General purpose bit flag полето, файлът бива счетен за защитен с парола и то не го сканира.
Специалистите от руския разработчик заявяват, че са внесли промени в предлаганите от тях антималуер решения за Android, с което атаката вече се засича, като съветват потребителите да не забравят да не следват линкове от нежелани съобщения и да не инсталират подозрителни програми на своите устройства.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
