



Специалисти по киберсигурност идентифицираха нов вид малуер за iOS, известен с името YiSpecter.
Програмата бе открита от експерти на компанията Palo Alto Networks и изглежда засяга най-вече смартфони в Китай и Тайван.
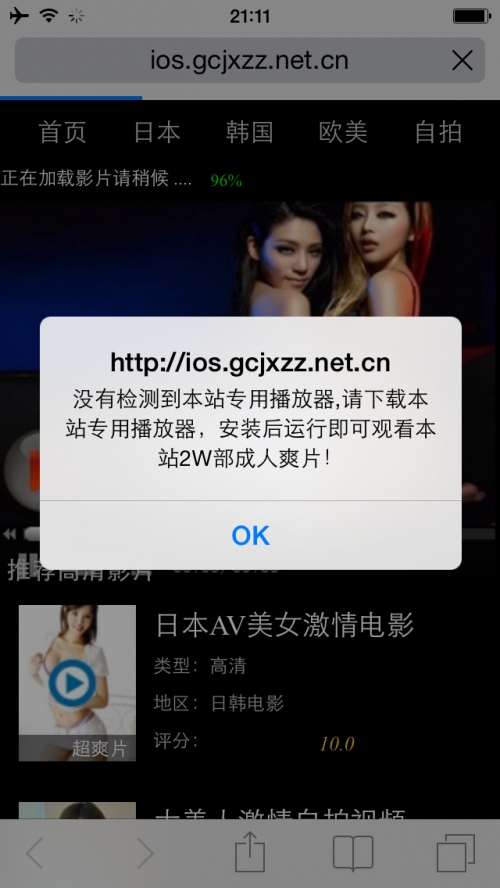
Първоначално YiSpecter влиза в устройството под формата на безплатно еротично приложение, след което започва да премахва съществуващи приложения, да инсталира нови такива, да показва досадни реклами на цял екран, да променя букмаркове и търсачки по подразбиране, както и да изпраща информация за действията на потребителя до своите сървъри.
Премахването на заразеното приложение по стандартен начин не спира дейността му.
Според Palo Alto Networks, YiSpecter представлява ново поколение iOS малуер, тъй като използва собствен интерфейс, за да свали и инсталира четирите си компонента. Освен това, зловредният софтуер използва налични корпоративни сертификати, за да се маскира като редовна програма. Накрая, YiSpecter може да зарази както джейлбрейкнати устройства, така и такива, които са непокътнати.
Въпреки, че Palo Alto Networks уверява, че огромната част от засегнатите апарати са в Далечния изток, компанията е публикувала инструкции за премахването на зловредния код, които може да прочетете на нейната страница.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
