



Експертите от Citizen Lab са установили уязвимости в популярни приложения-клавиатури, които могат да се използват за засичане на натиснатите клавиши на потребители по целия свят. Проблеми със сигурността има в почти всички приложения, включително в предварително инсталираните на устройства с Android в Китай.
Изследователите са анализирали версиите за Android, iOS и Windows на клавиатурни приложения от Tencent, Baidu, iFlytek, Sogou, Samsung, Huawei, Xiaomi, OPPO, Vivo и Honor. Първите четири компании (Tencent, Baidu, iFlytek и Sogou) са индивидуални разработчици на софтуер за клавиатури, докато останалите (Samsung, Huawei, Xiaomi, OPPO, Vivo и Honor) са производители на мобилни устройства, които или са разработили свои собствени клавиатури, или предварително са инсталирали едно или повече от приложенията на другите четирима разработчици на своите устройства.
Приложенията за клавиатури от Baidu, Tencent, iFlytek и Sogou се използват, за да улеснят въвеждането на китайски йероглифи, но много от тях не защитават адекватно предаваните данни.
Особено тревожна е липсата на защита за TLS (Transport Layer Security). Това е стандарт за криптиране, който би могъл да предотврати прихващането на данни.
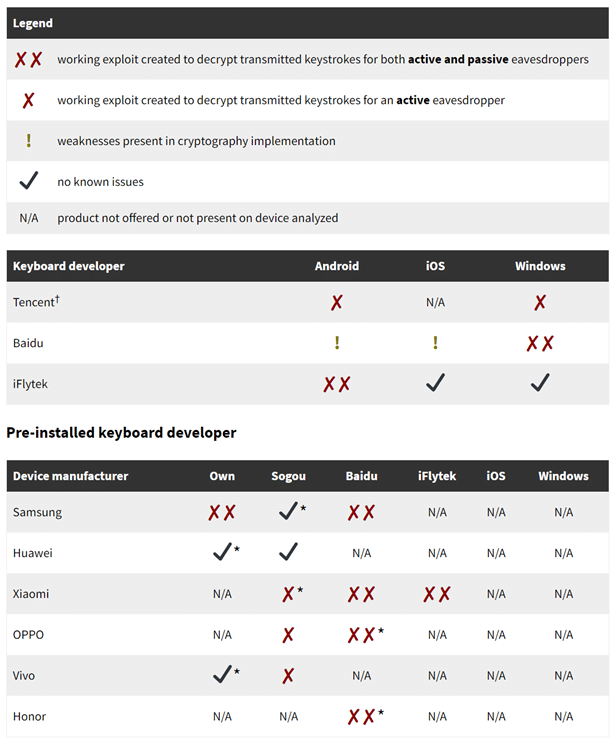
Уязвимостите бяха открити, след като изследователите установиха, че приложението Sogou изпраща данни без да използва TLS. Това позволява на трети страни да прихващат и декриптират въведените данни. Въпреки че Sogou отстрани проблема след това разкритие, някои предварително инсталирани клавиатури все още не са актуализирани.
Лесното използване на откритите уязвимости и възможните последствия, включително изтичане на пароли и чувствителни данни подчертават сериозността на проблема.
Експертите твърдят, че използването на недостатъците не изисква значителна изчислителна мощ, а само основни познания за прихващане на данни в обществени Wi-Fi мрежи.
Проблемът се усложнява от факта, че много от приложенията за регистриране на клавиши са разработени през 2000 година, преди широкото въвеждане на TLS при разработването на софтуер. След като проблемите със сигурността станаха известни, повечето от уязвимостите бяха отстранени, но някои компании все още не са отговорили на съобщенията за проблеми и уязвимостите все още съществуват.
Допълнителните усилия на изследователите, включително промяната на заглавията и текста на имейлите на китайски език са довели до това, че iFlytek е отговорила на имейлите и е отстранила проблемите. Но проблемите със сигурността на данните продължават да са актуални за милиони потребители, което подчертава необходимостта от по-тясно сътрудничество и обмен на информация между изследователите в различни държави.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
