


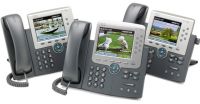

Cisco произвежда настолни телефони, които могат да се свързват с интернет и да предоставят множество удобни услуги за комуникация. Въпросните телефони са много популярни и могат да бъдат видени по хиляди бюра в офиси по целия свят. Оказва се обаче, че в някои тях има опасен бъг, който за секунди ги превръща в перфектни устройства за индустриален и персонален шпионаж, съобщи Mashable.
Става въпрос за някои устройства от серията CiscoUnified IP Phone 7900.
Добрата новина е, че за прилагане на хака е нужен физически достъп до апарата. Към серийния му порт се включва специално устройство, което за секунди инжектира зловреден код, възползвайки се от бъгове в софтуерното обезпечаване. След това хакерите могат да записват цялата комуникация, осъществявана през телефона. Те могат и да включват микрофона, когато жертвата не говори, за да чуват и записват какво става в офиса.
Новината за уязвимостта е съобщена публично две седмици след като Cisco са били запознати с проблема от откривателите на потенциалната опасност. Разработчиците вече работят по кръпка, която ще бъде предоставена на потребителите с уязвими машини до края на този месец.
Проблемът е открит от учени, работещи в Колумбийския университет. Те са представили детайли за уязвимостта по време на комуникационен конгрес, проведен неотдавна в САЩ.

 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
